Firewall OT và Firewall SCADA cho nhà máy điện, trạm biến áp
Tác giả
Nguyen Huu Cuong
Ngày đăng

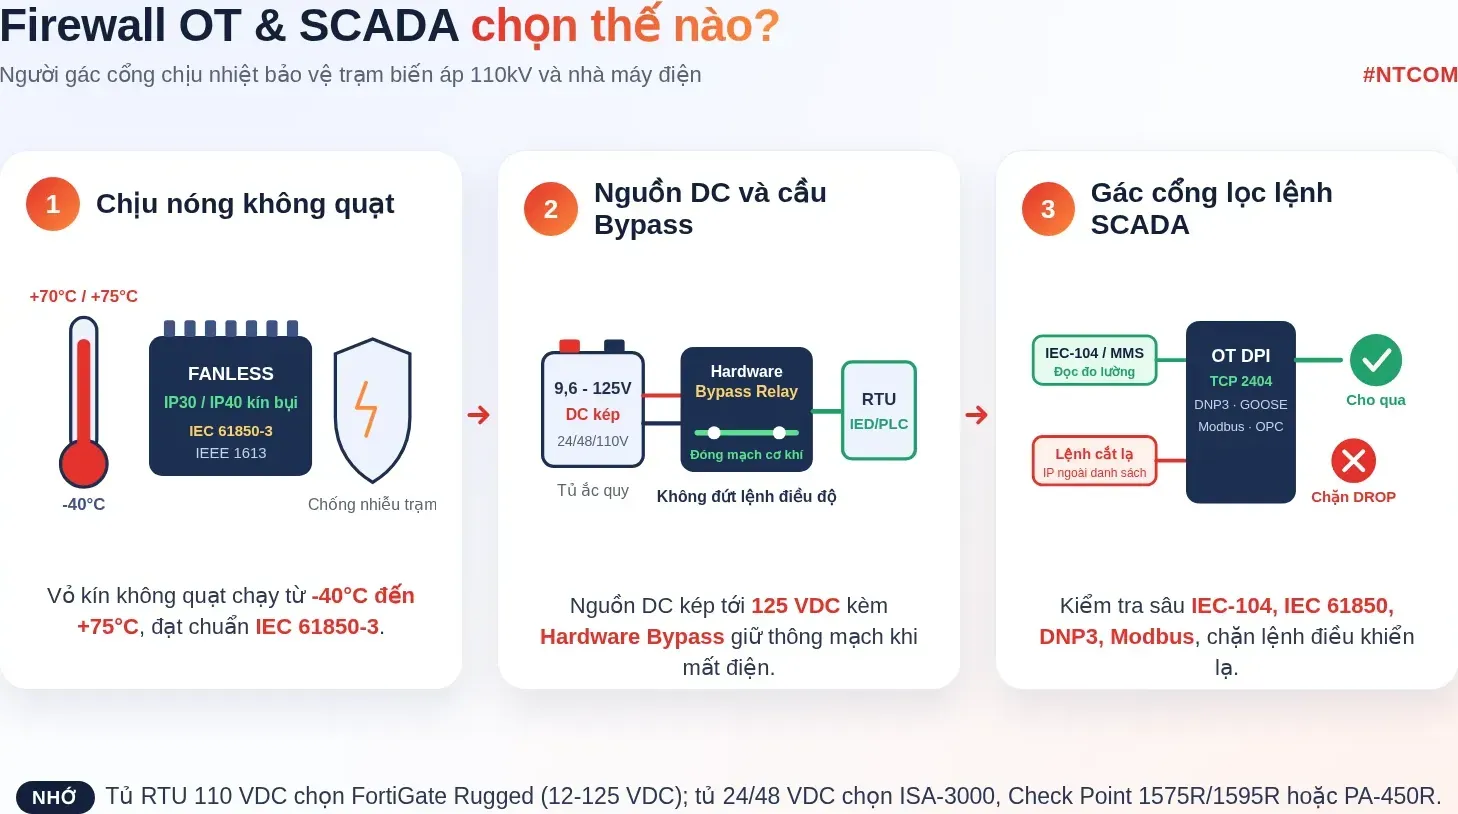
Chọn Firewall OT và Firewall SCADA cho một trạm biến áp 110kV hoặc nhà máy điện cần dựa trên ba tiêu chí: phần cứng không quạt từ -40°C đến +70°C / +75°C đạt chuẩn IEC 61850-3 và IEEE 1613, nguồn một chiều kép (9,6-60 VDC, 12-60 VDC / -48 VDC hoặc 12-125 VDC) kèm Hardware Bypass, và bộ máy kiểm tra sâu (DPI) nhận diện lệnh IEC 60870-5-104, IEC 60870-6 ICCP, IEC 61850 MMS, GOOSE, DNP3, Modbus TCP, OPC UA. Bài viết đối chiếu thông số datasheet của bốn dòng tường lửa công nghiệp thực bán từ Cisco, Check Point, Fortinet, Palo Alto Networks và hướng dẫn bóc tách hồ sơ mời thầu (HSMT).
Hiểu nhanh bằng hình
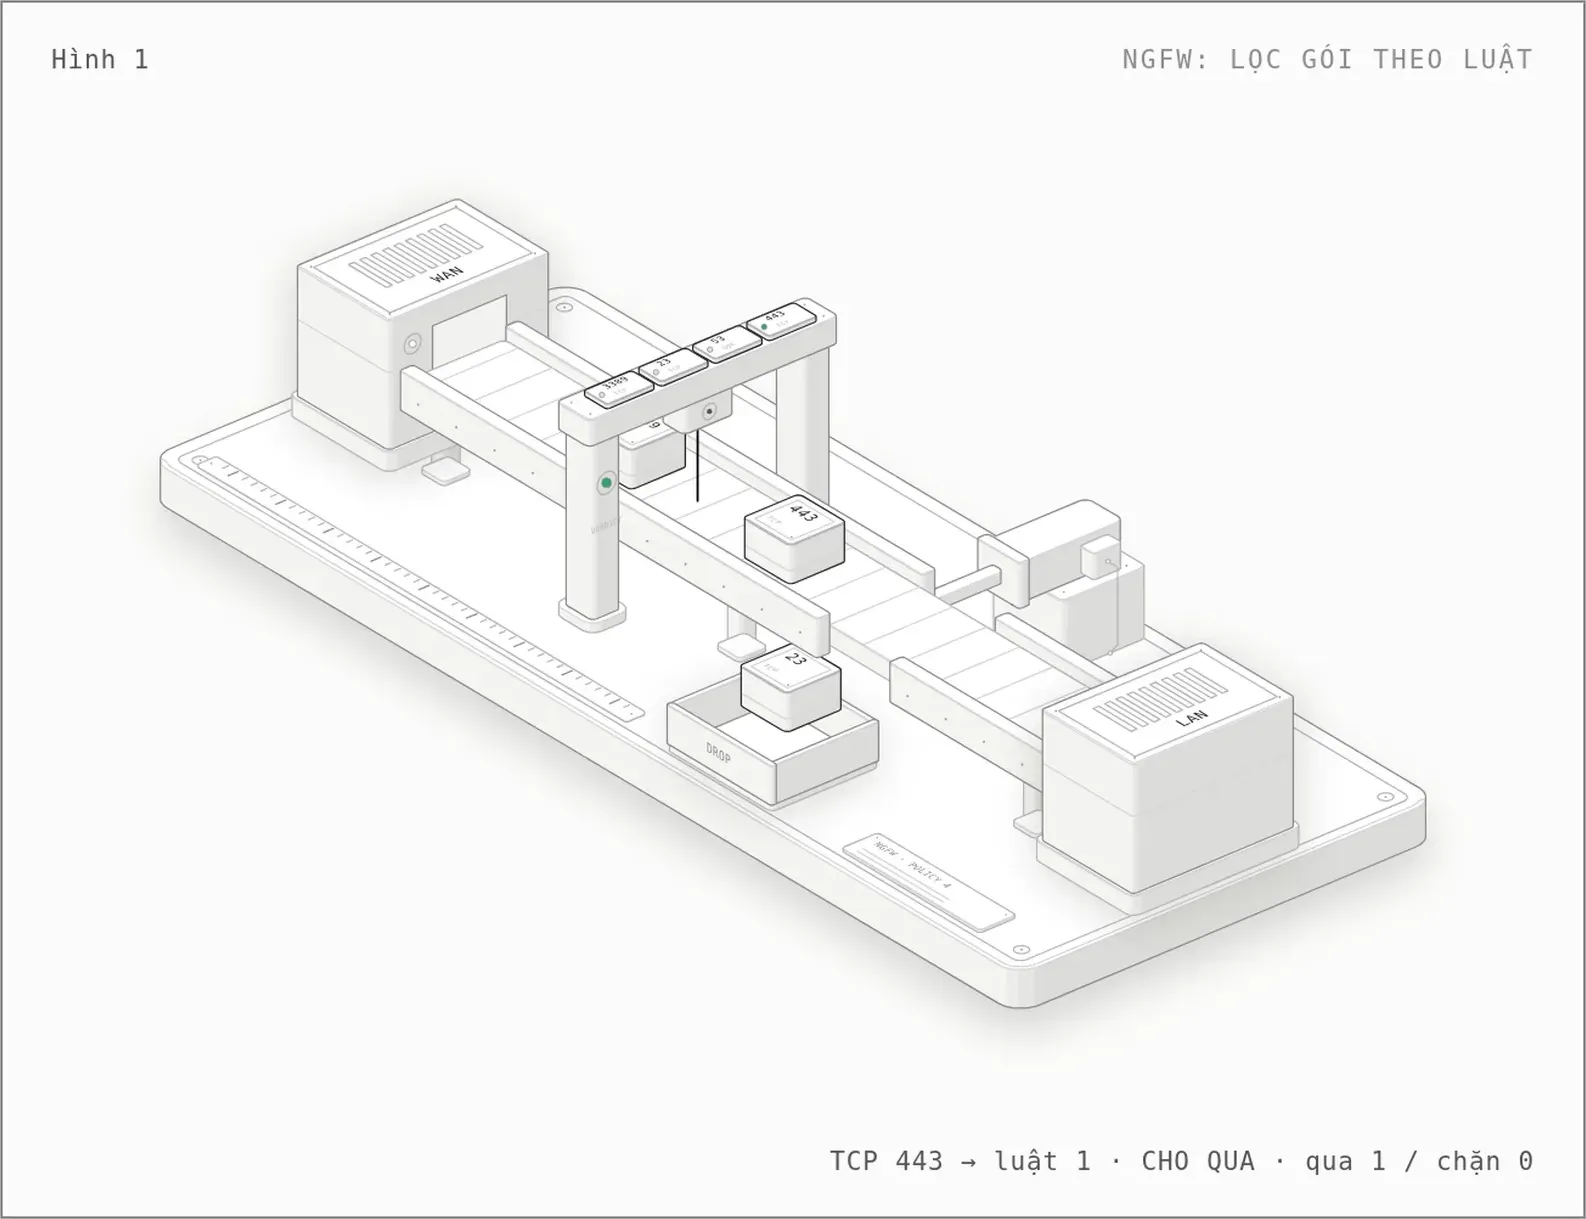
1. Bốn vị trí đặt Firewall OT và Firewall SCADA trong nhà máy điện, trạm biến áp
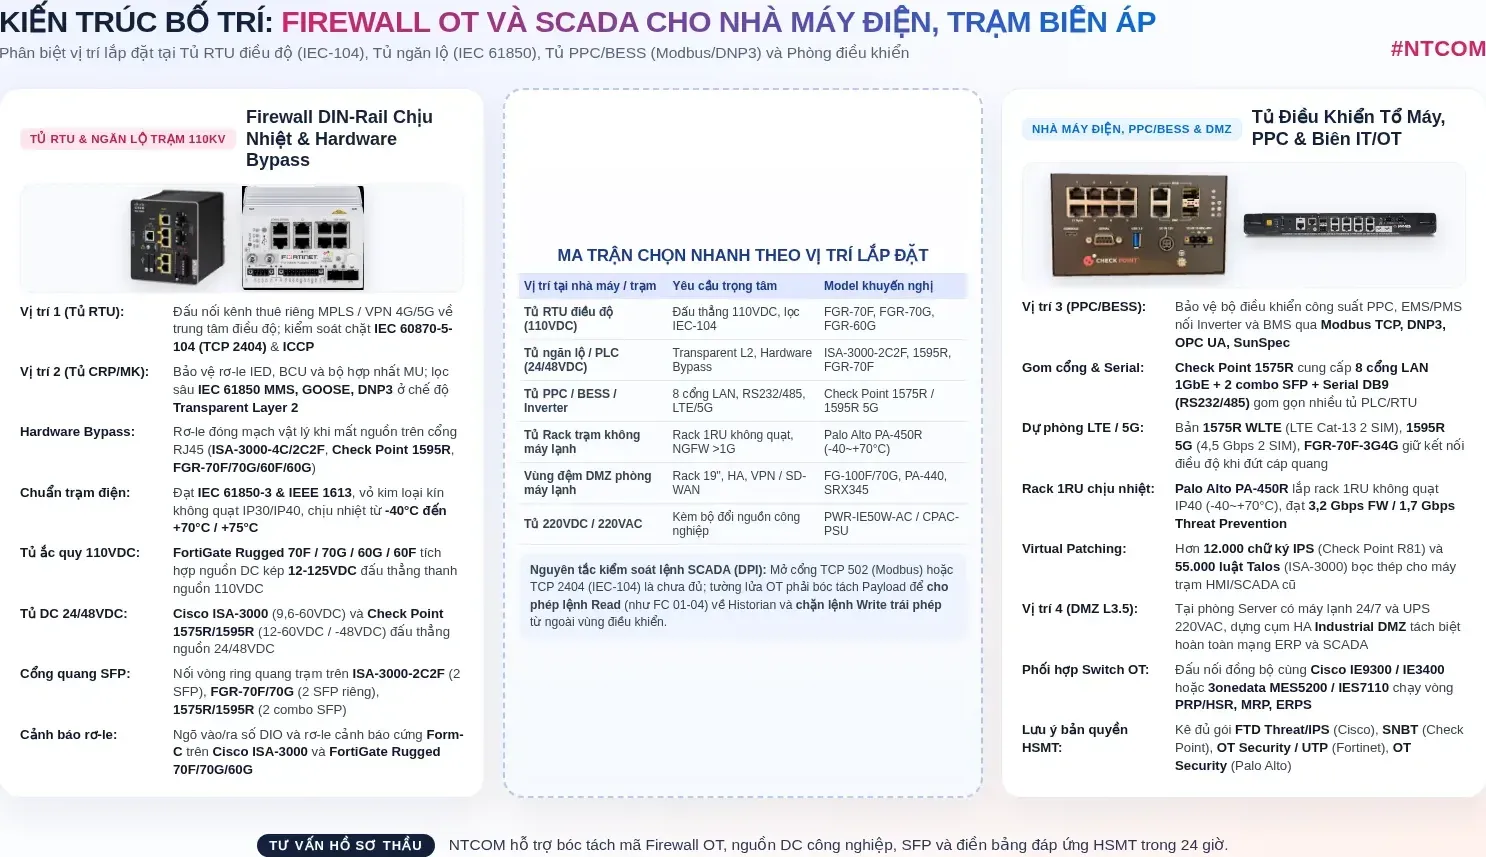
- Vị trí 1 (Tủ RTU / Gateway truyền thông điều độ IEC 60870-5-104 và ICCP): Đặt tại điểm đấu nối kênh thuê riêng (MPLS/Leased Line) hoặc VPN 4G/5G về trung tâm điều độ. Tường lửa kiểm soát cổng
TCP 2404(IEC 60870-5-104) và IEC 60870-6 (ICCP), chỉ cho phép cặp IP điều độ gửi lệnh đọc đo lường hoặc điều khiển hợp lệ. - Vị trí 2 (Tủ điều khiển ngăn lộ trạm biến áp và tủ PLC/RTU tổ máy): Lắp thanh DIN-rail trong tủ CRP/MK hoặc tủ tuabin, lò hơi; vỏ kim loại không quạt chịu nhiệt tới +75°C, đạt IEC 61850-3 / IEEE 1613, chạy chế độ trong suốt (Transparent Layer 2 / Virtual Wire) kèm mạch Hardware Bypass để giữ nguyên IP của IED, PLC và không đứt mạch khi mất nguồn.
- Vị trí 3 (Tủ PPC / PMS nhà máy điện mặt trời, điện gió và BESS): Bảo vệ bộ điều khiển công suất (PPC) và EMS/PMS giao tiếp với Inverter, công tơ, BMS qua Modbus TCP, DNP3, OPC UA; thường cần cổng Serial RS232/RS485 và Dual SIM 4G LTE / 5G.
- Vị trí 4 (Biên IT/OT và vùng đệm Industrial DMZ tại phòng điều khiển trung tâm): Lắp tủ rack 19 inch tại phòng máy chủ có điều hòa để tách mạng văn phòng (ERP, kế toán) với mạng SCADA và kiểm soát phiên VPN từ xa.
2. Đối chiếu 4 dòng Firewall OT / SCADA công nghiệp thực bán theo Datasheet
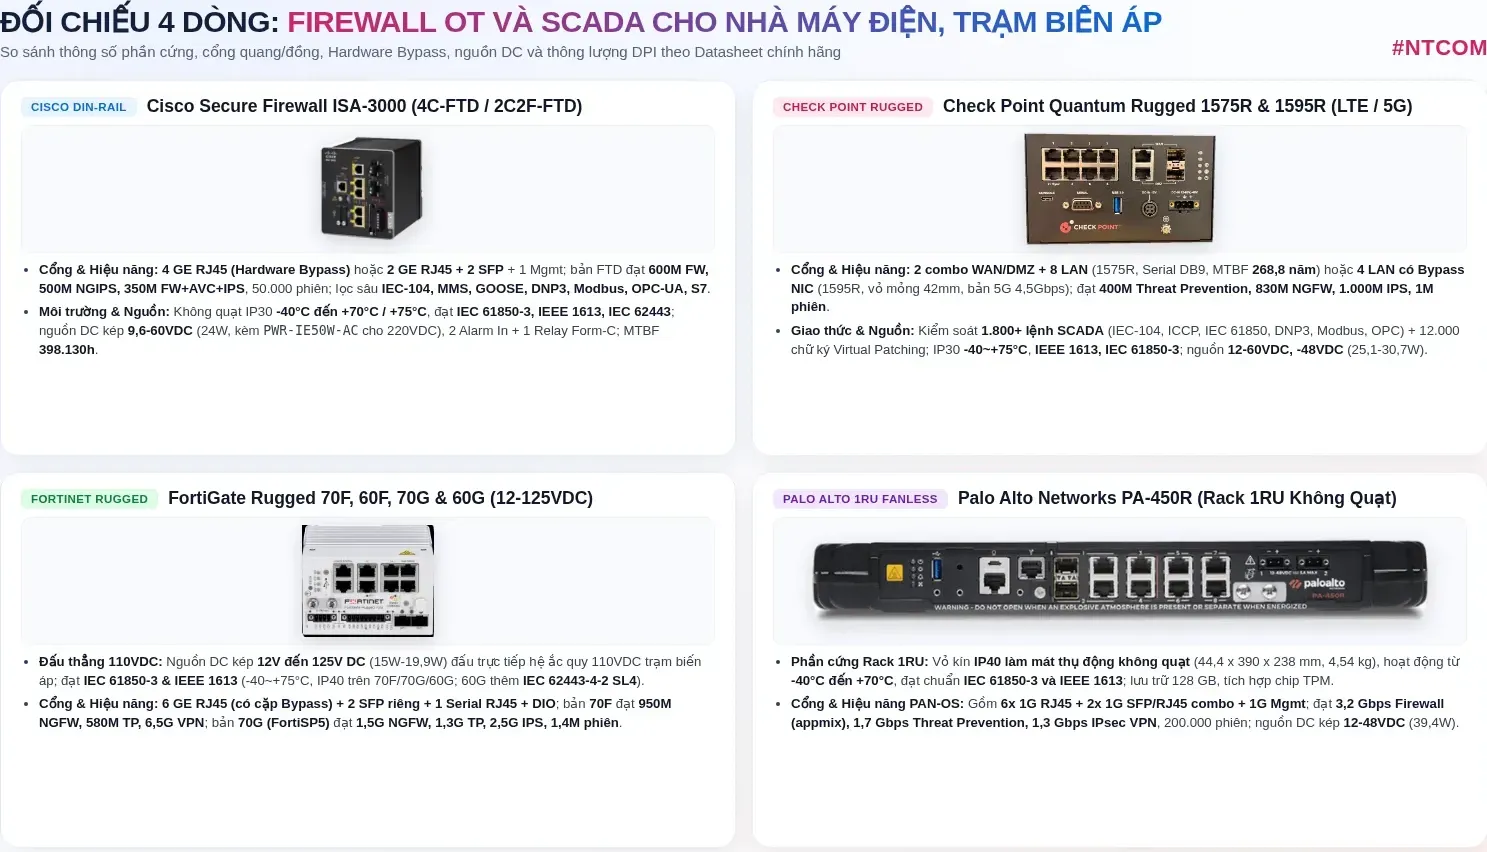
2.1. Cisco Secure Firewall ISA-3000 (ISA-3000-4C-FTD và ISA-3000-2C2F-FTD)
Theo Cisco Secure Firewall ISA3000 Data Sheet (C78-735839), dòng Cisco ISA-3000 lắp DIN-rail (IP30 không quạt, -40°C đến +70°C tủ thông gió / +75°C tủ quạt) đồng bộ cùng switch Cisco Catalyst IE3400 và IE9300:
- Cổng và Hardware Bypass: Mã
ISA-3000-4C-FTDcó 4 cổng GE RJ45 (Hardware Bypass cả 2 cặp); mãISA-3000-2C2F-FTDcó 2 cổng GE RJ45 (Bypass) + 2 khe SFP; kèm 1 cổng Management GE RJ45, Console RJ45/Mini-USB, 2 USB 2.0, khe SD. - Hiệu năng và giao thức OT: Bản FTD đạt 600 Mbps Stateful Firewall, 500 Mbps NGIPS, 350 Mbps FW + AVC + NGIPS, 150 Mbps IPsec VPN, 50.000 phiên, 2.700 CPS (bản ASA đạt 1 Gbps, 250.000 phiên); lọc IEC-104, IEC 61850 MMS, GOOSE, GSE, DNP3, Modbus, OPC-UA, CIP, S7, BACnet, FINS, PROFINET và hơn 55.000 luật IPS Talos.
- Nguồn và chuẩn trạm: Nguồn DC kép 9,6 - 60 VDC (24W), 2 Alarm In + 1 Relay Form-C; đạt IEC 61850-3, IEEE 1613, IEC 62443; MTBF 398.130h (4C) và 396.050h (2C2F).
2.2. Check Point Quantum Rugged 1575R và 1595R (kèm bản LTE / 5G)
Theo Check Point Quantum Rugged Series Datasheet (QR060424B), hai model thực bán 1575R và 1595R (thay thế 1200R, 1570R đã EoS) kiểm soát hơn 1.800 giao thức và lệnh SCADA cùng hơn 12.000 chữ ký IPS Virtual Patching:
- Hiệu năng: Đạt 400 Mbps Threat Prevention, 830 Mbps NGFW, 1.000 Mbps IPS, 1.970 Mbps Firewall Enterprise (4.000 Mbps UDP 1518B), 1.100 Mbps VPN AES-128, 14.600 CPS, 1.000.000 phiên.
- Khác biệt 1575R và 1595R: 1575R (
CPAP-SG1575R-SNBT-DC, 150 x 150 x 90 mm, 1,8 kg, MTBF DC 268,8 năm) có 2 combo WAN/DMZ (RJ45/SFP) + 8 LAN 1GbE + 1 Serial DB9 (RS232/485), tuỳ chọnWLTE(Wi-Fi 6 + LTE Cat-13 2 SIM). 1595R (CPAP-SG1595R-SNBT, 150 x 170 x 42 mm, 1,21 kg) có 2 combo WAN/DMZ + 4 LAN 1GbE tích hợp Bypass NIC + 1 Serial RJ45, tuỳ chọn 5G Dual SIM (CPAP-SG1595R5G-SNBT, 4,5 Gbps). - Nguồn và chuẩn trạm: Vỏ IP30 không quạt -40°C đến +75°C, đạt IEEE 1613, IEC 61850-3 (1575R thêm DNV-GL; 1595R thêm IEC 60255-27 C2.2); nguồn DC 12 - 60 VDC, -48 VDC (25,1W - 30,7W) và giắc 12V cho nguồn rời
CPAC-1575R/1595R-PSU.
2.3. Fortinet FortiGate Rugged (FGR-60F, FGR-70F, FGR-60G và FGR-70G)
Theo FortiGate Rugged Series Datasheet (FGR-DAT-R59-20260924), ưu thế lớn của dòng FortiGate Rugged tại trạm 110kV là nguồn DC kép 12V đến 125V DC, đấu thẳng hệ ắc quy 110 VDC:
- Dòng FortiSoC4 (
FGR-70F/FGR-70F-3G4GvàFGR-60F): Không quạt -40°C đến +75°C, đạt IEC 61850-3 và IEEE 1613. Mã FGR-70F (IP40, 111 x 80,5 x 122 mm, 1,3 kg, 16W/18W) có 6 GE RJ45 (Bypass PORT3-4) + 2 GE SFP + 1 Serial RJ45 + DIO + MicroSD; đạt 8 Gbps Firewall (6,71 μs), 975 Mbps IPS, 950 Mbps NGFW, 580 Mbps Threat Protection, 6,5 Gbps IPsec VPN, 1.000.000 phiên. Mã FGR-60F (IP20, 4 GE + 2 shared RJ45/SFP, Bypass PORT4-WAN1, Serial DB9) đạt 550 Mbps NGFW, 500 Mbps Threat Protection. - Dòng FortiSP5 (
FGR-70GvàFGR-60G): Vỏ IP40 không quạt (-40°C đến +75°C), 6 GE RJ45 (Bypass PORT1-2) + 2 GE SFP + 1 Serial RJ45 + DIO, nguồn 12V - 125V DC; đạt 8 Gbps Firewall (5,82 μs), 7,1 Gbps IPsec VPN, 1,4 triệu phiên, 85.000 CPS. FGR-70G đạt 2,5 Gbps IPS, 1,5 Gbps NGFW, 1,3 Gbps Threat Protection; FGR-60G đạt 2,25 Gbps IPS, 1,25 Gbps NGFW, 1,1 Gbps Threat Protection và IEC 62443-4-2 SL4.
2.4. Palo Alto Networks PA-450R (Tường lửa công nghiệp 1RU không quạt)
Theo Palo Alto Networks PA-400R Series Datasheet (02/2026), PA-450R lắp rack 1RU (44,4 x 390 x 238 mm, 4,54 kg), vỏ IP40 không quạt -40°C đến +70°C, đạt IEC 61850-3 và IEEE 1613; gồm 6 cổng 1G RJ45 + 2 cổng 1G SFP/RJ45 combo + 1 cổng 1G Management, lưu trữ 128 GB, TPM; đạt 3,2 Gbps Firewall (appmix), 1,7 Gbps Threat Prevention (appmix), 1,3 Gbps IPsec VPN, 200.000 phiên, 48.000 CPS; hỗ trợ L2, L3, TAP, Virtual Wire; nguồn DC kép 12 - 48 VDC (39,4 W).
3. Bảng so sánh thông số các dòng Firewall OT và Firewall SCADA
Thông số | Cisco ISA-3000 (4C / 2C2F) | Check Point 1575R / 1595R | FortiGate Rugged 70F / 70G | Palo Alto PA-450R |
|---|---|---|---|---|
Kiểu lắp / Vỏ | DIN-rail · IP30 không quạt | DIN-rail / Bàn / Tường · IP30 | DIN-rail · IP40 không quạt | Rack 1RU · IP40 không quạt |
Cổng mạng | 4 GE RJ45 hoặc 2 GE + 2 SFP | 2 combo + 8 LAN / 4 LAN | 6 GE RJ45 + 2 khe GE SFP | 6x 1G RJ45 + 2x 1G combo |
Hardware Bypass | Có sẵn (cổng đồng RJ45) | Có trên 1595R (1575R không) | Có (PORT3-4 70F; PORT1-2 70G) | Virtual Wire (không rơ-le cơ) |
Serial / Di động | Không Serial / Không LTE | 1x RS232/485 (LTE / 5G) | 1x Serial RJ45 + DIO (LTE / 5G) | Không Serial (có bản 5G) |
Firewall | 600 Mbps (FTD) / 1 Gbps (ASA) | 1.970 Mbps / 4 Gbps UDP | 8 Gbps (UDP 1518/512/64B) | 3,2 Gbps (appmix) |
NGFW / IPS | 500M NGIPS / 500M FW+AVC | 830M NGFW / 1.000M IPS | 70F: 950M · 70G: 1,5G NGFW | Tính gộp Threat Prevention |
Threat Prevention | 350 Mbps (FW + AVC + NGIPS) | 400 Mbps Threat Prevention | 70F: 580 Mbps · 70G: 1,3 Gbps | 1,7 Gbps Threat Prevention |
IPsec VPN | 150 Mbps | 1.100 Mbps (AES-128) | 70F: 6,5 Gbps · 70G: 7,1 Gbps | 1,3 Gbps |
Phiên / CPS | 50.000 phiên / 2.700 CPS | 1.000.000 phiên / 14.600 CPS | 70F: 1M / 35k · 70G: 1,4M / 85k | 200.000 phiên / 48.000 CPS |
Nguồn DC | DC kép 9,6 - 60 VDC (24W) | 12 - 60 VDC, -48 VDC (30,7W) | DC kép 12 - 125 VDC (16-19,9W) | DC kép 12 - 48 VDC (39,4W) |
Nhiệt độ / Chuẩn | -40~+75°C · IEC 61850-3, IEEE 1613 | -40~+75°C · IEEE 1613, IEC 61850-3 | -40~+75°C · IEC 61850-3, IEEE 1613 | -40~+70°C · IEC 61850-3, IEEE 1613 |
Số liệu trích từ Datasheet chính hãng Cisco (C78-735839), Check Point (QR060424B), Fortinet (FGR-DAT-R59-20260924) và Palo Alto Networks (02/2026).
4. Khi nào chọn Firewall lắp rack phòng máy thay cho dòng Rugged?
- Tủ RTU, tủ ngăn lộ và phòng máy cắt không điều hòa: Chọn dòng Rugged không quạt đạt IEC 61850-3 và IEEE 1613 (
Cisco ISA-3000,Check Point 1575R/1595R,FortiGate Rugged 60F/70F/60G/70G,Palo Alto PA-450R). - Phòng điều khiển trung tâm có điều hòa 24/7 và UPS 220 VAC: Tại biên IT/OT (Level 3.5) hoặc cổng WAN/SD-WAN, có thể chọn tường lửa rack như FortiGate 100F, FortiGate 70G, Palo Alto PA-440 / PA-540, Juniper SRX345 hoặc Sophos Firewall XGS.
Mẫu CLI FortiOS (FortiGate Rugged 70F / 70G) bật Hardware Bypass và lọc IEC 60870-5-104 (TCP 2404):
config system globalset fail-open enableendconfig firewall service customedit "IEC_60870_5_104"set tcp-portrange 2404nextendconfig firewall policyedit 10set name "ALLOW_SCADA_TO_RTU_IEC104"set srcintf "wan1"set dstintf "port1"set srcaddr "SCADA_CONTROL_CENTER_MAIN"set dstaddr "SUBSTATION_RTU_110KV"set action acceptset schedule "always"set service "IEC_60870_5_104"set utm-status enableset ips-sensor "OT_ICS_CRITICAL_PROTECTION"set application-list "OT_SCADA_IEC104_STRICT"set logtraffic allnextend
5. Firewall OT và SCADA trong hồ sơ mời thầu (HSMT)
5.1. Cách ghi yêu cầu kỹ thuật trong HSMT
- Môi trường và chuẩn trạm: Ghi rõ "Tường lửa công nghiệp không quạt (Fanless), vỏ IP30/IP40, nhiệt độ -40°C đến +70°C (hoặc +75°C), đạt IEC 61850-3 và IEEE 1613".
- Giao diện và Bypass: Xác định số cổng GE RJ45, khe SFP và yêu cầu "Tích hợp rơ-le Hardware Bypass trên tối thiểu 1 cặp cổng đồng" khi lắp inline trước RTU/PLC.
- Kiểm tra gói tin sâu (DPI): Hỗ trợ Layer 2 Transparent/Bridge và Layer 3 Routed (OSPF, BGP, HA), lọc sâu IEC 60870-5-104, IEC 61850 MMS/GOOSE, DNP3, Modbus TCP, OPC UA, Siemens S7 kèm Virtual Patching / OT IPS.
5.2. Lưu ý khi điền bảng đáp ứng và bóc tách vật tư (BoM)
- Chọn theo điện áp tủ DC (24/48 VDC hay 110/220 VDC): Tủ RTU ắc quy 110 VDC chọn FortiGate Rugged 70F / 70G / 60G / 60F (12 - 125 VDC) đấu thẳng. Còn Cisco ISA-3000 (9,6 - 60 VDC), Check Point 1575R/1595R (12 - 60 VDC, -48 VDC) và Palo Alto PA-450R (12 - 48 VDC) khi lắp tủ 220 VAC/VDC phải kê thêm nguồn DIN-rail rời (
PWR-IE50W-AC=hoặcCPAC-1575R/1595R-PSU). - Bản quyền OT/ICS và mã EoS: Không chào mã EoS như Check Point
1200R,1570R(chuyển sang1575R,1595R). Kê đủ gói chữ ký OT (FTD Threat/IPS trên ISA-3000, SNBT trên Check Point Rugged, OT Security / UTP trên FortiGate Rugged, hoặc Industrial OT Security trên PA-450R). SFP Cisco chọn đuôi-IhoặcGLC-LH-SMD,GLC-SX-MMD, không dùng đuôi-RGD.
Xem thiết bị tại danh mục Firewall và danh mục Switch: Cisco ISA-3000-4C-FTD, Cisco ISA-3000-2C2F-FTD, Check Point 1575R, Check Point 1595R, FortiGate Rugged 70F, FortiGate Rugged 70G, Palo Alto PA-450R. Bài liên quan: Cisco ISA-3000, Check Point Rugged 1575R/1595R, Tiêu chuẩn IEC 61850-3 và IEEE 1613, Bảo mật mạng SCADA/OT theo IEC 62443. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Cisco Secure Firewall ISA3000 Data Sheet (Document ID: C78-735839)
- Check Point Quantum Rugged Series Security Gateways Datasheet (Document ID: QR060424B, May 9th, 2024)
- Fortinet FortiGate Rugged Series Datasheet (FGR-60F, FGR-70F, FGR-60G, FGR-70G · Document ID: FGR-DAT-R59-20260924)
- Palo Alto Networks PA-400R Series Ruggedized NGFW Datasheet (PA-450R · Document ID: strata_ds_pa-400r_022726)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!