Nâng cấp mạng văn phòng 200 người: switch, Wi-Fi, firewall, VLAN
Tác giả
Nguyen Huu Cuong
Ngày đăng

Nâng cấp mạng văn phòng 200 người dùng đòi hỏi chuyển đổi từ mô hình mạng phẳng một lớp sang kiến trúc phân tầng gồm tường lửa thế hệ mới (NGFW) chạy SD-WAN ở biên, cụm switch PoE+ xếp chồng tại tủ trung tâm và quy hoạch tách biệt tối thiểu 5 đến 6 vùng VLAN. Ở quy mô 200 nhân sự làm việc đồng thời, tổng số thiết bị kết nối thực tế thường lên tới 450 đến 600 địa chỉ IP (gồm máy tính, điện thoại thông minh, điện thoại IP, máy in, máy chấm công và camera), vượt quá sức chịu tải của một dải mạng /24 đơn lẻ và các dòng router dân dụng. Bài viết này chia sẻ kinh nghiệm thực địa của anh em kỹ thuật NTCOM từ bước bóc tách nhu cầu, chia VLAN, tính công suất nguồn PoE+ nuôi bộ phát Wi-Fi 6 cho đến cấu hình chống cắm nhầm dây mạng tại văn phòng.
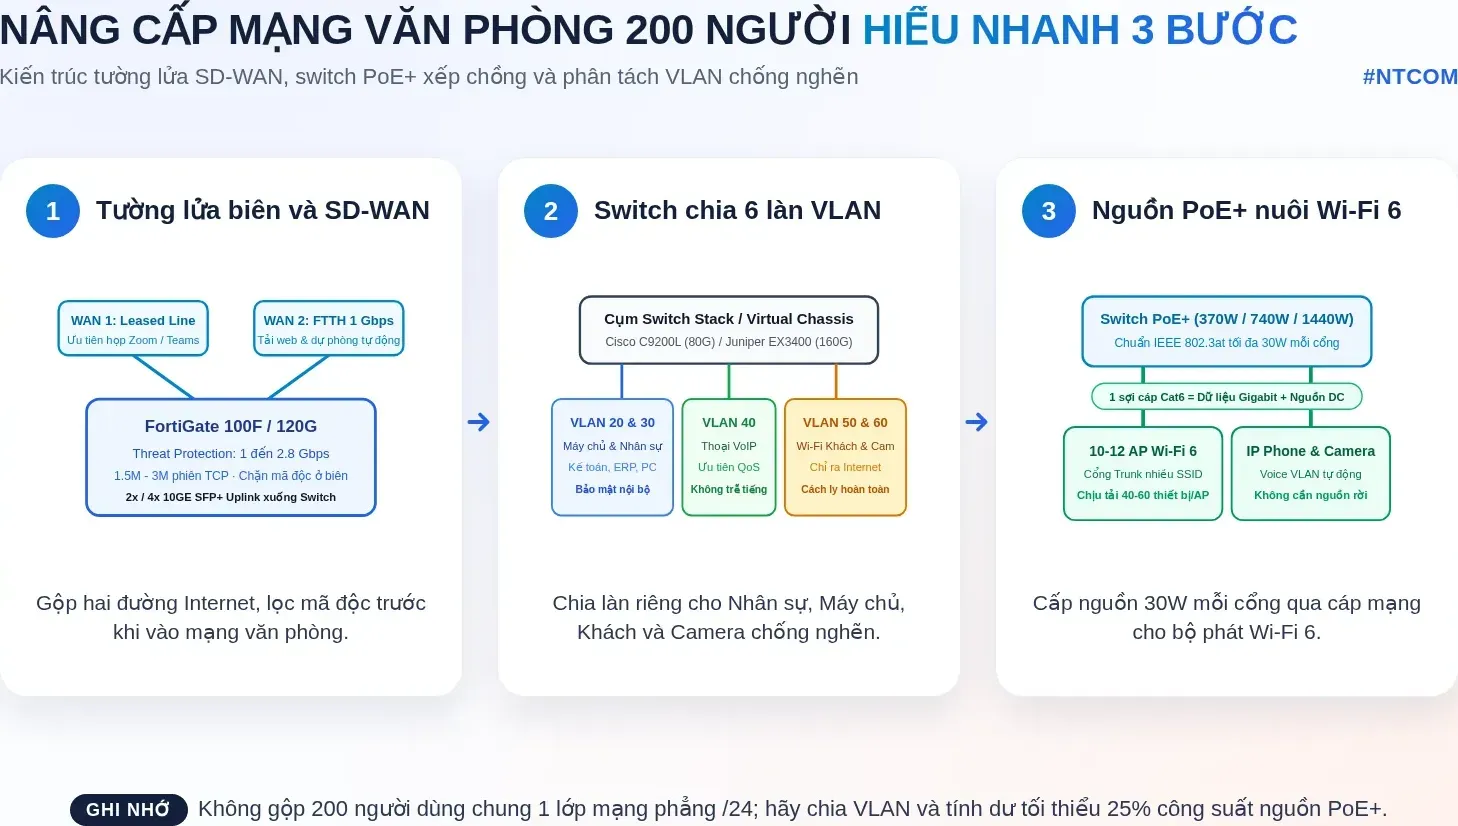
Hiểu nhanh bằng hình
Vì sao mạng văn phòng cứ vượt ngưỡng 150 đến 200 người là hay treo đơ giờ cao điểm?
Khi đi khảo sát các văn phòng công ty tăng trưởng nhanh từ 50 lên 200 nhân sự tại Hà Nội và TP.HCM, anh em kỹ thuật NTCOM thường bắt gặp một kịch bản rất giống nhau. Ban đầu văn phòng chỉ có vài chục người, IT lắp một chiếc router nhà mạng nối xuống hai hoặc ba chiếc switch 24 cổng không quản lý (unmanaged switch), đặt chung một lớp mạng 192.168.1.0/24. Khi nhân sự vượt mốc 150 người, mạng bắt đầu xuất hiện bốn triệu chứng điển hình vào khoảng 8h30 đến 10h00 sáng và đầu giờ chiều:
- Cạn kiệt địa chỉ IP (DHCP Exhaustion): Một dải mạng
/24chỉ có 254 địa chỉ IP khả dụng. Với 200 nhân viên, mỗi người mang theo 1 laptop và 1 điện thoại cá nhân bắt Wi-Fi đã tiêu tốn 400 IP, chưa kể máy in, máy chấm công, camera và khách đến họp. Nhân viên đến muộn mở máy chỉ nhận được địa chỉ tự cấp169.254.x.xvà báo chấm than vàng không vào được mạng. - Bão quảng bá (Broadcast Storm) và đụng độ ARP: Khi 400 đến 500 thiết bị nằm chung một miền quảng bá (Broadcast Domain), mọi gói tin ARP hỏi địa chỉ MAC, gói tin tìm máy in mDNS/NetBIOS hay luồng phát hiện thiết bị của phần mềm diệt virus đều dội tới tất cả các cổng switch. Chỉ cần một nhân viên cắm nhầm hai đầu dây mạng vào hai ổ âm tường, cả văn phòng mất mạng ngay lập tức mà IT phải rút từng sợi cáp trên tủ rack để dò tìm.
- Sập nguồn hoặc treo bộ phát Wi-Fi do thiếu dòng PoE: Nhiều đơn vị mua bộ phát Wi-Fi 6 chuẩn doanh nghiệp (cần nguồn PoE+ IEEE 802.3at tới 25W hoặc 30W mỗi cổng khi tải nặng) nhưng lại cắm vào switch PoE đời cũ chỉ có ngân sách nguồn 120W hoặc 180W. Khi 40 người cùng họp trực tuyến qua một điểm phát sóng, công suất tiêu thụ tăng vọt làm switch tự ngắt nguồn cổng PoE để bảo vệ mạch, khiến Wi-Fi chập chờn rớt kết nối.
- Nghẽn bảng phiên (Session Table) và băng thông kiểm tra SSL tại biên: Hơn 85% lưu lượng văn phòng hiện nay là HTTPS mã hóa, cộng thêm các ứng dụng đám mây như Microsoft 365, Zalo PC, phần mềm ERP và họp video. Mỗi máy tính mở trung bình 150 đến 300 phiên kết nối TCP đồng thời; 200 người dùng tạo ra từ 60.000 đến 100.000 phiên liên tục. Các dòng router nhỏ bị tràn bộ nhớ trạng thái NAT hoặc quá tải CPU khi bật lọc web.
Kiến trúc chuẩn cho mạng văn phòng 200 người dùng
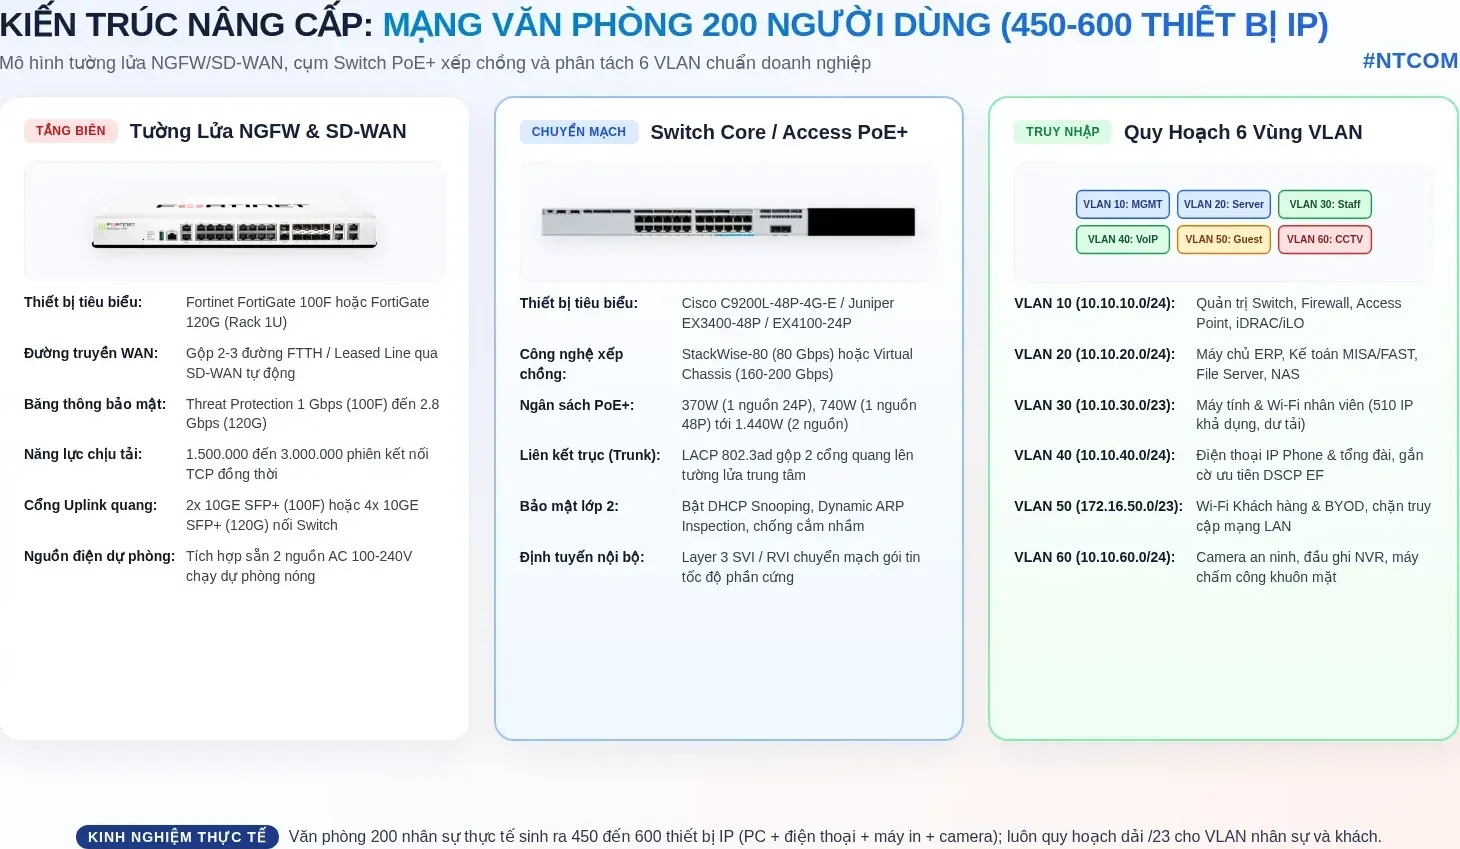
Để xử lý dứt điểm bốn nút thắt trên mà không làm phức tạp hóa công việc vận hành của đội IT nội bộ (thường chỉ có 1 đến 2 người), chúng tôi áp dụng mô hình kiến trúc thu gọn 2 tầng (Collapsed Core/Distribution và Access) kết hợp tường lửa thế hệ mới tại biên:
- Tầng biên và định tuyến liên vùng (NGFW & SD-WAN Gateway): Sử dụng tường lửa phần cứng chuyên dụng như Fortinet FortiGate 100F hoặc FortiGate 120G lắp tủ rack 1U. Thiết bị đảm nhận gộp 2 đến 3 đường truyền Internet (ví dụ 1 đường Leased Line 200 Mbps và 2 đường FTTH 1 Gbps của hai nhà mạng khác nhau) qua cơ chế SD-WAN. Tường lửa kết nối xuống cụm switch trung tâm bằng cặp dây nhảy quang 10GbE SFP+ cấu hình gộp kênh LACP (802.3ad).
- Tầng chuyển mạch trung tâm và truy nhập (Stacked PoE+ Switches): Thay vì nối chuỗi (daisy-chain) từng switch rời rạc bằng cáp đồng 1 Gbps gây nghẽn cổ chai, các switch tại phòng máy hoặc giữa các tầng được ghép thành một khối logic duy nhất bằng cáp xếp chồng chuyên dụng (StackWise-80 băng thông 80 Gbps trên Cisco Catalyst C9200L, hoặc Virtual Chassis 160 Gbps đến 200 Gbps trên Juniper EX3400/EX4100). Khi một switch hoặc một đường cáp uplink gặp sự cố, lưu lượng tự động đi vòng qua thành viên còn lại trong vòng chưa tới 1 giây.
- Tầng phủ sóng không dây (Enterprise Wi-Fi 6 PoE+): Bố trí từ 10 đến 12 bộ phát Wi-Fi 6 chuyên dụng gắn trần, cấp nguồn trực tiếp qua cáp mạng Cat6 từ switch PoE+. Mỗi cổng cắm Access Point được cấu hình ở chế độ Trunk mang nhiều VLAN tương ứng với từng tên sóng (SSID): sóng Nhân viên, sóng Khách và sóng Ban giám đốc.
Quy hoạch 6 vùng VLAN thực tế cho văn phòng 200 nhân sự
Kinh nghiệm triển khai của chúng tôi cho thấy văn phòng 200 người không nên chia quá vụn thành 15 hay 20 VLAN theo từng phòng ban nhỏ vì sẽ làm phức tạp bảng luật tường lửa mà không mang lại thêm lợi ích rõ rệt. Thay vào đó, cách chia thành 6 VLAN theo nhóm chức năng và mức độ tin cậy dưới đây vừa gọn gàng, vừa cô lập hoàn toàn rủi ro bảo mật:
Mã VLAN | Tên vùng mạng | Dải IP quy hoạch (Ví dụ) | Số IP khả dụng | Thiết bị thuộc vùng | Chính sách truy cập trên Firewall / Switch |
|---|---|---|---|---|---|
VLAN 10 | MGMT (Quản trị) | 10.10.10.0/24 | 254 IP | IP quản trị Switch, Firewall, Access Point, iDRAC/iLO máy chủ, UPS mạng | Chỉ máy tính của quản trị viên IT (hoặc qua VPN quản trị) mới được phép SSH/HTTPS vào VLAN 10 |
VLAN 20 | Servers & Printer | 10.10.20.0/24 | 254 IP | Máy chủ kế toán, ERP, Domain Controller, NAS lưu trữ, máy in mạng dùng chung | Cho phép VLAN 30 truy cập đúng các cổng dịch vụ cần thiết (SMB, SQL, HTTP/HTTPS, cổng in 9100) |
VLAN 30 | Staff (Nhân sự) | 10.10.30.0/23 | 510 IP | Máy tính để bàn (PC), laptop và Wi-Fi công việc của 200 cán bộ nhân viên | Được truy cập VLAN 20 và ra Internet qua bộ lọc Web/Antivirus; cấm truy cập vào VLAN 10 |
VLAN 40 | Voice (Điện thoại IP) | 10.10.40.0/24 | 254 IP | Điện thoại bàn IP Phone và tổng đài nội bộ IP PBX | Gắn nhãn ưu tiên QoS (DSCP EF / CoS 5) trên toàn tuyến switch để âm thanh không bị giật cục |
VLAN 50 | Guest (Wi-Fi Khách) | 172.16.50.0/23 | 510 IP | Điện thoại cá nhân BYOD, máy tính của khách hàng và đối tác tới làm việc | Chỉ được đi thẳng ra Internet, chặn hoàn toàn mọi kết nối tới dải 10.10.0.0/16 nội bộ, bật Client Isolation |
VLAN 60 | CCTV & Access Control | 10.10.60.0/24 | 254 IP | Camera giám sát IP, đầu ghi hình NVR, máy chấm công nhận diện khuôn mặt, khóa cửa từ | Chặn chiều đi ra Internet để ngăn camera bị lợi dụng làm botnet; chỉ cho phép phòng Hành chính/Bảo vệ xem |
Một chi tiết thực tế rất quan trọng ở bảng trên: đối với VLAN 30 (Nhân sự) và VLAN 50 (Wi-Fi Khách), chúng tôi luôn quy hoạch mặt nạ mạng /23 (tức 255.255.254.0, cung cấp 510 địa chỉ IP khả dụng) thay vì /24. Nhờ vậy, khi công ty tổ chức hội thảo toàn thể hoặc tuyển thêm 50 nhân sự mới, hệ thống DHCP vẫn cấp phát địa chỉ dư dả mà không bao giờ phải sửa lại cấu hình subnet.
Chọn thiết bị Firewall và Switch PoE+ theo thông số datasheet chính hãng
Khi lập phương án nâng cấp cho văn phòng 200 người, hai câu hỏi kỹ thuật cốt lõi là: tường lửa chịu được bao nhiêu băng thông khi bật đủ tính năng quét mã độc (Threat Protection), và switch cấp được tổng cộng bao nhiêu Watt nguồn PoE+ cho hệ thống Wi-Fi 6 cùng điện thoại IP.
1. Chọn tường lửa biên: FortiGate 100F hay FortiGate 120G?
Nhiều đơn vị nhìn vào con số Firewall Throughput 10 Gbps của các model nhỏ như FortiGate 60F rồi nghĩ rằng dư sức chạy cho 200 người. Thực tế, 10 Gbps đó là thông lượng chuyển tiếp gói tin UDP thô ở lớp 4 khi tắt toàn bộ tính năng bảo mật. Khi bật đầy đủ IPS, Application Control và Antivirus (chỉ số Threat Protection) kèm giải mã kiểm tra sâu SSL (SSL Inspection), thông lượng thực tế giảm xuống nhiều lần:
- Fortinet FortiGate 100F (FG-100F): Phù hợp cho văn phòng 150 đến 250 người dùng với tổng băng thông đường truyền Internet dưới 1 Gbps. Theo datasheet chính hãng của Fortinet, FG-100F đạt thông lượng Threat Protection 1 Gbps, kiểm tra sâu SSL 1 Gbps, chịu tải 1.500.000 phiên TCP đồng thời và mở mới 56.000 phiên/giây. Máy có sẵn 2 cổng quang 10GE SFP+ FortiLink để nối xuống switch trung tâm và tích hợp sẵn 2 nguồn điện xoay chiều AC 100-240V dự phòng bên trong.
- Fortinet FortiGate 120G (FG-120G): Lựa chọn có dự phòng dài hạn cho văn phòng 200 đến 350 người dùng hoặc sử dụng nhiều đường truyền tốc độ cao trên 1 Gbps. Nhờ kiến trúc vi xử lý bảo mật thế hệ thứ 5 (SP5), FG-120G đẩy thông lượng IPS lên 5.3 Gbps, NGFW đạt 3.1 Gbps, Threat Protection đạt 2.8 Gbps và kiểm tra sâu SSL đạt 3 Gbps. Thiết bị xử lý tới 3.000.000 phiên TCP đồng thời, 140.000 phiên mới/giây, trang bị 4 cổng quang 10GE SFP+ cùng nguồn kép AC 1+1 tích hợp sẵn.
2. Chọn Switch PoE+ và bài toán tính công suất nguồn
Giả sử văn phòng 200 người lắp đặt 12 bộ phát Wi-Fi 6 (mỗi bộ phát tiêu thụ tối đa 22W đến 25.5W theo chuẩn IEEE 802.3at PoE+) và 40 chiếc điện thoại bàn IP Phone (mỗi máy tiêu thụ khoảng 6W đến 7W chuẩn 802.3af). Tổng công suất PoE thực tế cần cấp là:
Cong suat PoE dinh = (12 AP x 25.5W) + (40 IP Phone x 7W) = 306W + 280W = 586W
Nếu chỉ dùng một chiếc switch 24 cổng PoE+ có ngân sách nguồn 370W, tổng tải 586W sẽ vượt ngưỡng cấp nguồn của một máy. Do đó, kỹ sư cần chia đều các thiết bị PoE sang cụm 2 đến 4 switch (ví dụ mỗi tầng đặt 1 đến 2 switch 48 cổng) hoặc chọn dòng switch có ngân sách PoE+ 740W đến 1.440W. Bảng dưới đây đối chiếu các dòng tường lửa và switch doanh nghiệp chính hãng đang được NTCOM triển khai phổ biến:
Model thiết bị | Vai trò trong mạng | Cổng giao tiếp vật lý | Hiệu năng xử lý (Datasheet) | Ngân sách nguồn / PoE+ | Khả năng dự phòng / Xếp chồng |
|---|---|---|---|---|---|
Fortinet FG-100F | Tường lửa NGFW / SD-WAN biên | 12x GE RJ45, 4x GE SFP, 4x Shared, 2x 10GE SFP+ | Firewall 20 Gbps, IPS 2.6 Gbps, Threat Protection 1 Gbps, 1.5M phiên TCP | 2 nguồn AC 100-240V tích hợp (tối đa 38.7W) | Nguồn kép dự phòng nóng, cổng HA chuyên dụng, quản lý 128 FortiAP |
Fortinet FG-120G | Tường lửa NGFW / SD-WAN hiệu năng cao | 16x GE RJ45, 1x MGMT, 1x HA, 8x GE SFP, 4x 10GE SFP+ | Firewall 39 Gbps, IPS 5.3 Gbps, Threat Protection 2.8 Gbps, 3M phiên TCP | 2 nguồn AC 100-240V 1+1 tích hợp (tối đa 40W) | Nguồn kép 1+1, 4 cổng 10GE SFP+ FortiLink, quản lý 48 FortiSwitch |
Cisco C9200L-48P-4G-E | Switch truy nhập / phân phối 48 cổng PoE+ | 48x GE PoE+ RJ45 + 4x 1G SFP uplink cố định | Chuyển mạch 104 Gbps (stack 184 Gbps), 77.38 Mpps, 16.000 MAC, 512 SVI | 740W PoE+ (1 nguồn 1000W) / 1.440W (2 nguồn) | Xếp chồng StackWise-80 đạt 80 Gbps (tối đa 8 switch), 2 khe nguồn tháo lắp |
Cisco C9200L-24P-4G-E | Switch truy nhập 24 cổng PoE+ | 24x GE PoE+ RJ45 + 4x 1G SFP uplink cố định | Chuyển mạch 56 Gbps (stack 136 Gbps), 41.67 Mpps, 16.000 MAC, 512 SVI | 370W PoE+ (1 nguồn 600W) / 740W (2 nguồn) | Xếp chồng StackWise-80 đạt 80 Gbps (tối đa 8 switch), quạt kép cố định |
Juniper EX3400-48P | Switch Layer 3 48 cổng PoE+ uplink 10G/40G | 48x GE PoE+ RJ45 + 4x 1/10G SFP+ + 2x 40G QSFP+ | Chuyển mạch 336 Gbps hai chiều, 250 Mpps, 32.000 MAC, 4.096 VLAN | 740W PoE+ (1 nguồn 920W AC) / 1.440W (2 nguồn) | Virtual Chassis 160 Gbps (tối đa 10 switch), 2 nguồn và 2 quạt tháo lắp |
Juniper EX4100-24P | Switch Cloud-Ready 24 cổng PoE+ uplink 10G/25G | 24x GE PoE+ RJ45 + 4x 10G SFP+ + 4x 25G SFP28 | Chuyển mạch 328 Gbps hai chiều, 244 Mpps, 64.000 MAC, DRAM 4 GB ECC | 740W PoE+ (1 nguồn 920W AC) / 1.440W (2 nguồn) | Virtual Chassis 200 Gbps (tối đa 10 switch), nguồn và quạt thay nóng |
Mẫu cấu hình thực tế: Chia VLAN, Voice VLAN và chống cắm nhầm trên Switch
Một hệ thống phần cứng tốt nếu chỉ cắm vào để chạy mặc định (default configuration) thì vẫn dễ bị sập khi nhân viên cắm nhầm bộ phát Wi-Fi cá nhân (cấp DHCP ngược vào mạng công ty) hoặc cắm vòng dây mạng. Dưới đây là đoạn cấu hình mẫu trên dòng switch Cisco Catalyst C9200L (hệ điều hành Cisco IOS XE) mà kỹ sư NTCOM thường áp dụng khi bàn giao:
! 1. Khai bao cac VLAN theo bang quy hoachvlan 10name MGMT_NETvlan 20name SERVERS_PRINTERSvlan 30name STAFF_LAN_WIFIvlan 40name VOICE_IPPHONEvlan 50name GUEST_WIFIvlan 60name CCTV_ACCESS! 2. Bat DHCP Snooping de chan thiet bi la cap IP gia mao (Rogue DHCP)ip dhcp snoopingip dhcp snooping vlan 10,20,30,40,50,60no ip dhcp snooping information option! 3. Cau hinh cong Uplink Trunk (Gi1/0/49-50) len Firewall FortiGate (Tin cay DHCP)interface range GigabitEthernet1/0/49 - 50description UPLINK_TO_FORTIGATE_LACPswitchport mode trunkswitchport trunk allowed vlan 10,20,30,40,50,60ip dhcp snooping trustchannel-group 1 mode active! 4. Cau hinh cong cam bo phat Wi-Fi 6 (Gi1/0/1 - 12): Trunk mang VLAN Staff va Guestinterface range GigabitEthernet1/0/1 - 12description AP_WIFI6_TRUNKswitchport mode trunkswitchport trunk native vlan 10switchport trunk allowed vlan 10,30,50spanning-tree portfast trunk! 5. Cau hinh cong ban lam viec nhan vien (Gi1/0/13 - 48): PC + IP Phone + Chong Loopinterface range GigabitEthernet1/0/13 - 48description STAFF_PC_AND_IPPHONEswitchport mode accessswitchport access vlan 30switchport voice vlan 40spanning-tree portfastspanning-tree bpduguard enablestorm-control broadcast level 5.00
Ba dòng lệnh cuối ở cổng nhân viên (spanning-tree portfast, spanning-tree bpduguard enable và storm-control broadcast level 5.00) chính là "bảo hiểm" cho người quản trị mạng: ngay khi ai đó dưới phòng ban vô tình cắm hai đầu một sợi dây nhảy vào hai ổ mạng trên tường, switch sẽ phát hiện gói tin BPDU quay ngược lại và tự động khóa (err-disable) đúng cổng đó trong tích tắc, giữ cho 199 người còn lại làm việc bình thường.
Case study: Cải tạo mạng văn phòng 3 tầng cho doanh nghiệp 210 nhân sự tại Hà Nội
Cuối quý trước, anh em kỹ thuật NTCOM tiếp nhận yêu cầu xử lý sự cố mạng cho một doanh nghiệp thương mại và phân phối dược phẩm quy mô 210 nhân sự, làm việc trên 3 sàn văn phòng (mỗi sàn rộng khoảng 450 m2) tại một tòa nhà ở quận Cầu Giấy, Hà Nội.
Hiện trạng trước khi nâng cấp: Văn phòng dùng 2 đường cáp quang FTTH cắm vào 1 router cân bằng tải phổ thông, nối xuống 5 chiếc switch 24 cổng từ nhiều đời khác nhau đặt rải rác ở 3 tầng, không chia VLAN (toàn bộ máy chủ kế toán, máy tính nhân viên, 14 bộ phát Wi-Fi dân dụng và 28 camera IP nằm chung lớp mạng 192.168.1.0/24). Cứ đến 9 giờ sáng khi nhân viên kinh doanh đồng loạt truy cập phần mềm ERP và gửi đơn hàng, mạng nội bộ bị rớt gói tới 25%, cuộc gọi Zalo/Teams với khách hàng bị đứt tiếng. Nghiêm trọng hơn, khi một máy tính ở phòng hành chính nhiễm mã độc quét cổng SMB, máy chủ chia sẻ file bị treo cứng suốt buổi sáng.
Phương án cải tạo của kỹ sư NTCOM (thi công trọn gói trong 2 ngày cuối tuần):
- Tại tủ rack trung tâm (Tầng 2): Thay thế router cũ bằng tường lửa Fortinet FortiGate 100F, cấu hình SD-WAN gộp 1 đường kênh thuê riêng (Leased Line) 100 Mbps và 2 đường FTTH 1 Gbps. Đặt luật SD-WAN ưu tiên luồng dữ liệu ERP và thoại VoIP đi qua đường Leased Line độ trễ thấp, còn lưu lượng duyệt web, tải file và Wi-Fi khách đẩy sang 2 đường FTTH.
- Tại tầng chuyển mạch và PoE+: Chuẩn hóa bằng cụm 4 chiếc switch PoE+ (gồm 3 chiếc 48 cổng cho 3 tầng làm việc và 1 chiếc 24 cổng tại tủ trung tâm) ghép xếp chồng băng thông cao. Toàn bộ cáp nối trục giữa các tầng được thay từ cáp đồng cũ sang cáp quang Multimode OM3 bấm đầu LC-LC tốc độ 10 Gbps.
- Quy hoạch lại 6 VLAN và Wi-Fi 6: Gỡ bỏ 14 cục phát Wi-Fi dân dụng tự phát (vốn gây chồng lấn kênh sóng 2.4 GHz nghiêm trọng), thay bằng 9 bộ phát Wi-Fi 6 chuẩn doanh nghiệp gắn trần (mỗi sàn 3 AP), quy hoạch kênh sóng 5 GHz không trùng lặp và cấp nguồn trực tiếp từ switch PoE+. Áp dụng đúng bảng 6 VLAN: tách rời hoàn toàn máy chủ ERP (VLAN 20), nhân viên (VLAN 30 dải /23), điện thoại IP (VLAN 40), khách (VLAN 50 dải /23) và camera (VLAN 60).
Kết quả sau bàn giao: Sáng thứ Hai đầu tuần, khi 210 nhân sự cùng kết nối (tổng cộng 485 địa chỉ IP trên bảng DHCP của FortiGate), mức tải CPU của tường lửa chỉ dao động ở mức 14 đến 18%, độ trễ ping nội bộ về máy chủ ERP giữ ổn định dưới 1 ms. Suốt 3 tháng vận hành tiếp theo, phòng IT không còn nhận được bất kỳ phản ánh nào về lỗi chấm than vàng hay rớt mạng giờ cao điểm. Bài học rút ra là với quy mô từ 150 đến 200 người trở lên, chi phí đầu tư bài bản cho switch quản lý PoE+ và tường lửa phân vùng VLAN luôn rẻ hơn rất nhiều so với thiệt hại gián đoạn công việc hằng ngày.
Gói nâng cấp mạng văn phòng trong hồ sơ mời thầu và dự toán
Khi lập dự toán nội bộ hoặc xây dựng hồ sơ mời thầu (HSMT) cho gói cải tạo, nâng cấp hạ tầng mạng văn phòng quy mô 150 đến 300 người dùng, bộ phận CNTT và mua sắm cần lưu ý các điểm kỹ thuật sau:
1. Các tiêu chí kỹ thuật cần ghi rõ trong yêu cầu chào giá / HSMT
- Thông lượng thực tế của tường lửa khi bật bảo mật: Tránh ghi "Firewall 10 Gbps" chung chung; cần ghi rõ yêu cầu Threat Protection Throughput tối thiểu đạt 1 Gbps (hoặc 2.5 Gbps), SSL Inspection tối thiểu 1 Gbps, số phiên đồng thời tối thiểu 1.500.000 phiên và bắt buộc có 2 bộ nguồn AC dự phòng bên trong thân máy.
- Ngân sách nguồn PoE+ và chuẩn xếp chồng của Switch: Ghi rõ số cổng RJ45 hỗ trợ PoE+ chuẩn IEEE 802.3at (tối đa 30W/cổng) kèm tổng ngân sách công suất PoE khả dụng (ví dụ tối thiểu 370W cho switch 24 cổng và 740W cho switch 48 cổng với 1 bộ nguồn). Nếu yêu cầu xếp chồng phần cứng, cần nêu rõ băng thông xếp chồng tối thiểu 80 Gbps đến 160 Gbps.
- Phạm vi vật tư phụ và dịch vụ kỹ thuật đi kèm: Yêu cầu nhà thầu bóc tách đầy đủ thanh quản lý cáp ngang, patch panel 24/48 cổng Cat6 chính hãng, dây nhảy đúc sẵn (patch cord) phân màu theo VLAN, dịch vụ đánh nhãn đầu dây hai đầu và bàn giao bản vẽ hoàn công sơ đồ logic VLAN cùng tài liệu cấu hình.
2. Lưu ý khi rà soát bảng đáp ứng kỹ thuật của nhà thầu
- Kiểm tra mã giấy phép (License) đi kèm thiết bị: Với tường lửa FortiGate (FG-100F hoặc FG-120G), cần kiểm tra rõ bản chào đã bao gồm gói bản quyền bảo mật FortiGuard UTP hoặc Enterprise Protection (1 năm hoặc 3 năm) chưa. Với switch Juniper EX3400 nếu có yêu cầu định tuyến động OSPF hay VRRP nâng cao, cần đối chiếu đúng mã giấy phép
S-EX-A-C2-P. - Kiểm tra module quang và cáp xếp chồng: Nhiều bản chào giá sơ bộ chỉ liệt kê thân máy switch mà quên tính cáp xếp chồng (ví dụ cáp StackWise
CAB-SPWR/STACK-T4trên Cisco C9200L hoặc cáp DAC/module quang SFP+ trên Juniper EX3400/EX4100), dẫn đến khi giao hàng tới công trình không thể đấu nối cụm HA ngay. - Đối chiếu vòng đời sản phẩm (Active / chưa EoS): Ưu tiên lựa chọn các dòng đang trong chu kỳ thương mại dài hạn của hãng như Fortinet FortiGate 100F, FortiGate 120G, Cisco Catalyst 9200L Series hoặc Juniper EX4100 Series, có đầy đủ chứng nhận xuất xứ (CO) và chất lượng (CQ) chính hãng.
Xem thêm các thiết bị mạng doanh nghiệp chính hãng tại danh mục Thiết bị chuyển mạch Switch và danh mục Tường lửa Firewall, bao gồm tường lửa Fortinet FortiGate 120G, switch Juniper EX3400-48P, switch Juniper EX4100-24P. Tham khảo các bài viết cùng chủ đề: Hạ tầng mạng nhà máy trong KCN: từ khảo sát đến bàn giao, FortiGate 60F và 100F: chọn model theo số người dùng và băng thông, Juniper EX2300, EX3400, EX4100: chọn dòng nào, Hướng dẫn cấu hình Juniper EX3400 từ Console đến High Availability và trang dịch vụ Giải pháp tích hợp hệ thống CNTT - Viễn thông NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Cisco Systems: Cisco Catalyst 9200 Series Switches Data Sheet (Document ID C78-741344-26, 09/2026)
- Fortinet: FortiGate 100F Series Data Sheet
- Fortinet: FortiGate 120G Series Data Sheet (FG-120G-DAT-R19-20260929)
- Juniper Networks: EX3400 Ethernet Switch Datasheet (1000581-019-EN)
- Juniper Networks: EX4100 Line of Ethernet Switches Datasheet (1000746-006-EN)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!