FortiGate 60F và 100F: chọn model theo số người dùng và băng thông
Tác giả
Nguyen Huu Cuong
Ngày đăng

Chọn tường lửa FortiGate giữa 60F và 100F đòi hỏi xác định rõ hai yếu tố: số người dùng nội bộ và băng thông Internet khi bật đủ bảo mật (Threat Protection). Dòng FortiGate 60F tối ưu cho chi nhánh hoặc văn phòng từ 25 đến 100 người dùng với đường truyền dưới 500 Mbps, thiết kế để bàn không dùng quạt gió (fanless). Trong khi đó, dòng FortiGate 100F phục vụ trụ sở chính từ 100 đến trên 300 người dùng với đường truyền từ 500 Mbps đến 1 Gbps, tích hợp hai cổng quang 10GE SFP+ FortiLink và hai bộ nguồn AC dự phòng kép. Bài viết này đối chiếu thông số từ datasheet chính hãng của Fortinet, giúp kỹ sư và bộ phận đấu thầu lựa chọn đúng cấu hình ngay từ đầu.
Hiểu nhanh bằng hình
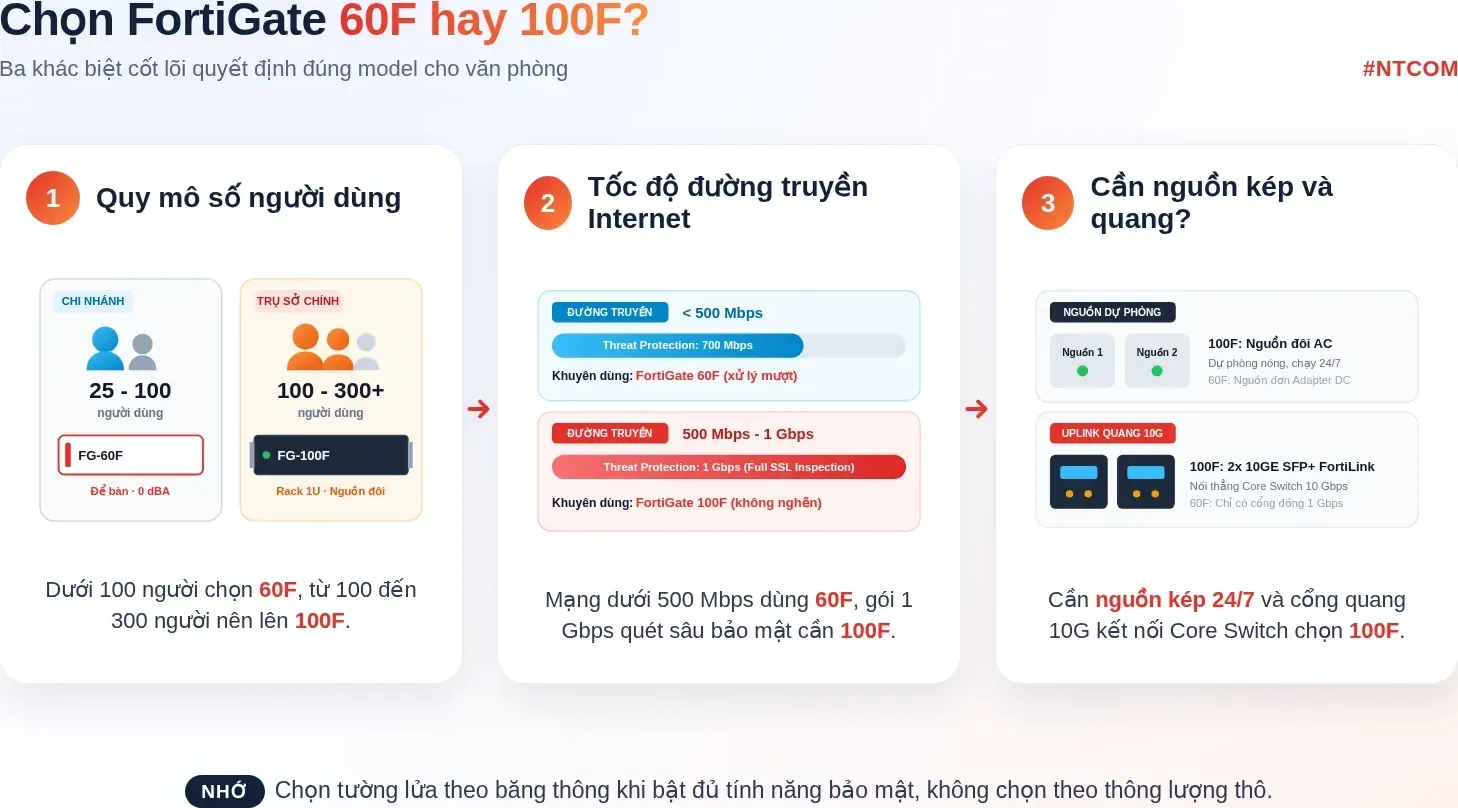
Mô hình chọn FortiGate 60F và 100F theo quy mô mạng
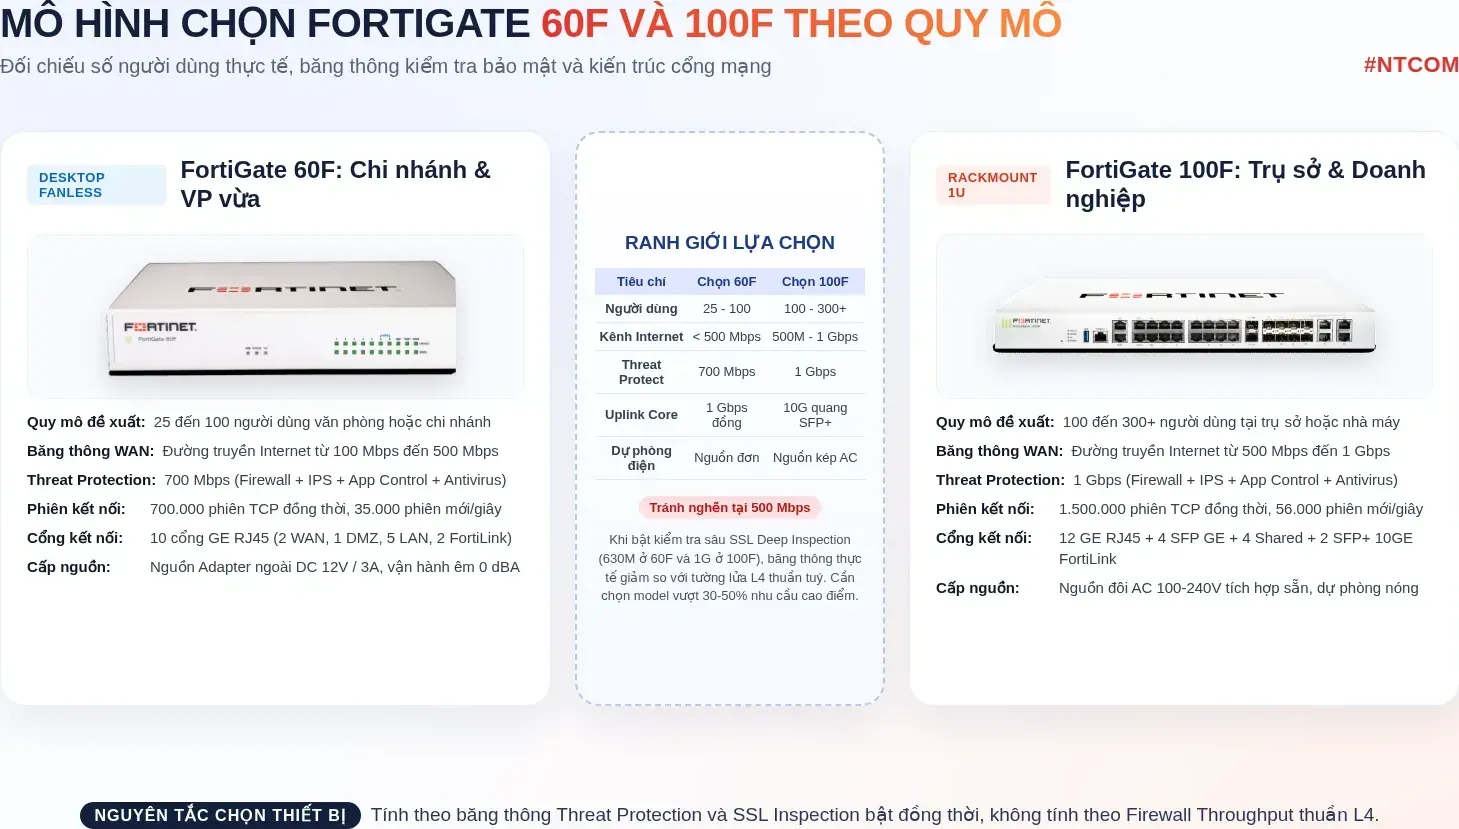
Bảng so sánh thông số kỹ thuật chi tiết giữa FortiGate 60F và 100F
Thông số kỹ thuật | FortiGate 60F (FG-60F) | FortiGate 100F (FG-100F) |
|---|---|---|
Kiểu dáng phần cứng | Để bàn (Desktop), làm mát tự nhiên không quạt 0 dBA | Lắp tủ rack 19 inch 1U, tản nhiệt quạt chủ động |
Kiến trúc bộ xử lý | Fortinet SPU SOC4 (CPU RISC, NP6XLite, CP9XLite) | Fortinet SPU SOC4 Secure SD-WAN ASIC chuyên dụng |
Tổng số cổng mạng | 10 cổng GE RJ45 (2 WAN, 1 DMZ, 5 LAN, 2 FortiLink) | 22 cổng (12 GE RJ45, 4 SFP GE, 4 Shared, 2 SFP+ 10GE FortiLink) |
Cổng Uplink quang | Không có (chỉ dùng cổng đồng 1 Gbps) | 2 khe cắm quang 10GE SFP+ FortiLink + 4 khe SFP GE |
Băng thông Firewall (UDP 1518B) | 10 Gbps | 20 Gbps |
Băng thông IPS (Enterprise Mix) | 1,4 Gbps | 2,6 Gbps |
Băng thông NGFW | 1 Gbps | 1,6 Gbps |
Băng thông Threat Protection | 700 Mbps | 1 Gbps |
Kiểm tra sâu SSL (SSL Inspection) | 630 Mbps | 1 Gbps |
Phiên kiểm tra SSL đồng thời | 55.000 phiên | 135.000 phiên |
Số phiên kết nối TCP đồng thời | 700.000 phiên | 1.500.000 phiên |
Số phiên kết nối TCP mới/giây | 35.000 phiên | 56.000 phiên |
Chính sách Firewall tối đa | 2.000 chính sách | 10.000 chính sách |
Băng thông IPsec VPN (512 byte) | 6,5 Gbps | 11,5 Gbps |
Đường hầm VPN Gateway-to-Gateway | 200 tunnels | 2.500 tunnels |
Người dùng SSL-VPN khuyến nghị | 200 users (tối đa 500 tunnels) | 500 users (tối đa 16.000 tunnels) |
Quản lý tập trung FortiSwitch | Tối đa 24 thiết bị | Tối đa 32 thiết bị |
Quản lý tập trung FortiAP | Tối đa 64 FortiAP (32 Tunnel Mode) | Tối đa 128 FortiAP (64 Tunnel Mode) |
Cơ chế nguồn cấp điện | Nguồn ngoài Adapter DC 12V / 3A (nguồn đơn) | Nguồn đôi AC 100-240V tích hợp sẵn, dự phòng nóng |
Công suất tiêu thụ (TB / Tối đa) | 10,17 W / 12,43 W | 35,1 W / 38,7 W |
Kích thước (Cao x Rộng x Sâu) | 38,5 x 216 x 160 mm | 44 x 432 x 254 mm (chuẩn 1U) |
Số liệu trích xuất từ Fortinet FortiGate / FortiWiFi 60F Series Data Sheet và Fortinet FortiGate 100F Series Data Sheet cập nhật tháng 10/2026.
Tiêu chí 1: Chọn model theo số lượng người dùng nội bộ (User Sizing)
Quy mô người dùng cần tính theo tổng thiết bị đầu cuối thực tế và số phiên kết nối đồng thời:
Phạm vi 25 đến 100 người dùng: chọn FortiGate 60F
FortiGate 60F được tối ưu cho văn phòng chi nhánh có quy mô 25 đến 100 người dùng:
- Số lượng thiết bị IP: Mỗi nhân sự dùng máy tính, điện thoại kèm máy in và camera IP (khoảng 80 đến 250 IP). Bảng phiên 700.000 TCP của FG-60F đáp ứng thoải mái với tải phiên dưới 30%.
- Tốc độ thiết lập kết nối: Tốc độ mở 35.000 phiên mới/giây giúp xử lý mượt khi nhân viên đồng loạt truy cập email, ứng dụng web và họp trực tuyến đầu giờ.
- Làm việc từ xa: Đáp ứng khuyến nghị 200 người dùng SSL-VPN Tunnel Mode, an toàn cho nhân sự làm việc từ xa.
Phạm vi 100 đến trên 300 người dùng: chọn FortiGate 100F
Khi quy mô văn phòng vượt qua 100 người dùng (từ 100 đến 300+ người dùng), FortiGate 100F là lựa chọn cần thiết:
- Bảng phiên mở rộng: Quản lý 1.500.000 phiên TCP đồng thời và 56.000 phiên mới/giây, ngăn nghẽn bảng phiên khi lưu lượng tăng vọt.
- Phân vùng ảo VDOM: Hỗ trợ 10 Virtual Domains (VDOM), cho phép cô lập mạng máy chủ, văn phòng, camera và mạng khách trên cùng một thiết bị.
- Quy mô VPN diện rộng: Hỗ trợ 500 người dùng SSL-VPN đồng thời (tối đa 16.000 đường hầm), làm trung tâm VPN tin cậy cho toàn hệ thống.
Tiêu chí 2: Chọn model theo băng thông Internet và tính năng bảo mật
Không nên chọn tường lửa theo Firewall Throughput thuần túy L4 (10 Gbps trên 60F hay 20 Gbps trên 100F), vì đây chỉ là định tuyến gói tin thô không bật kiểm tra bảo mật.
Khác với thiết bị chuyển mạch thông thường, tường lửa thế hệ mới (NGFW) phải kiểm tra sâu từng gói tin đi qua các lớp chính sách an ninh (Policy). Những gói tin hợp lệ được cấp phép đi tiếp từ cổng WAN sang mạng LAN nội bộ, trong khi các gói vi phạm quy tắc an toàn hoặc chứa mã độc sẽ bị chặn đứng và loại bỏ (DROP) ngay lập tức.
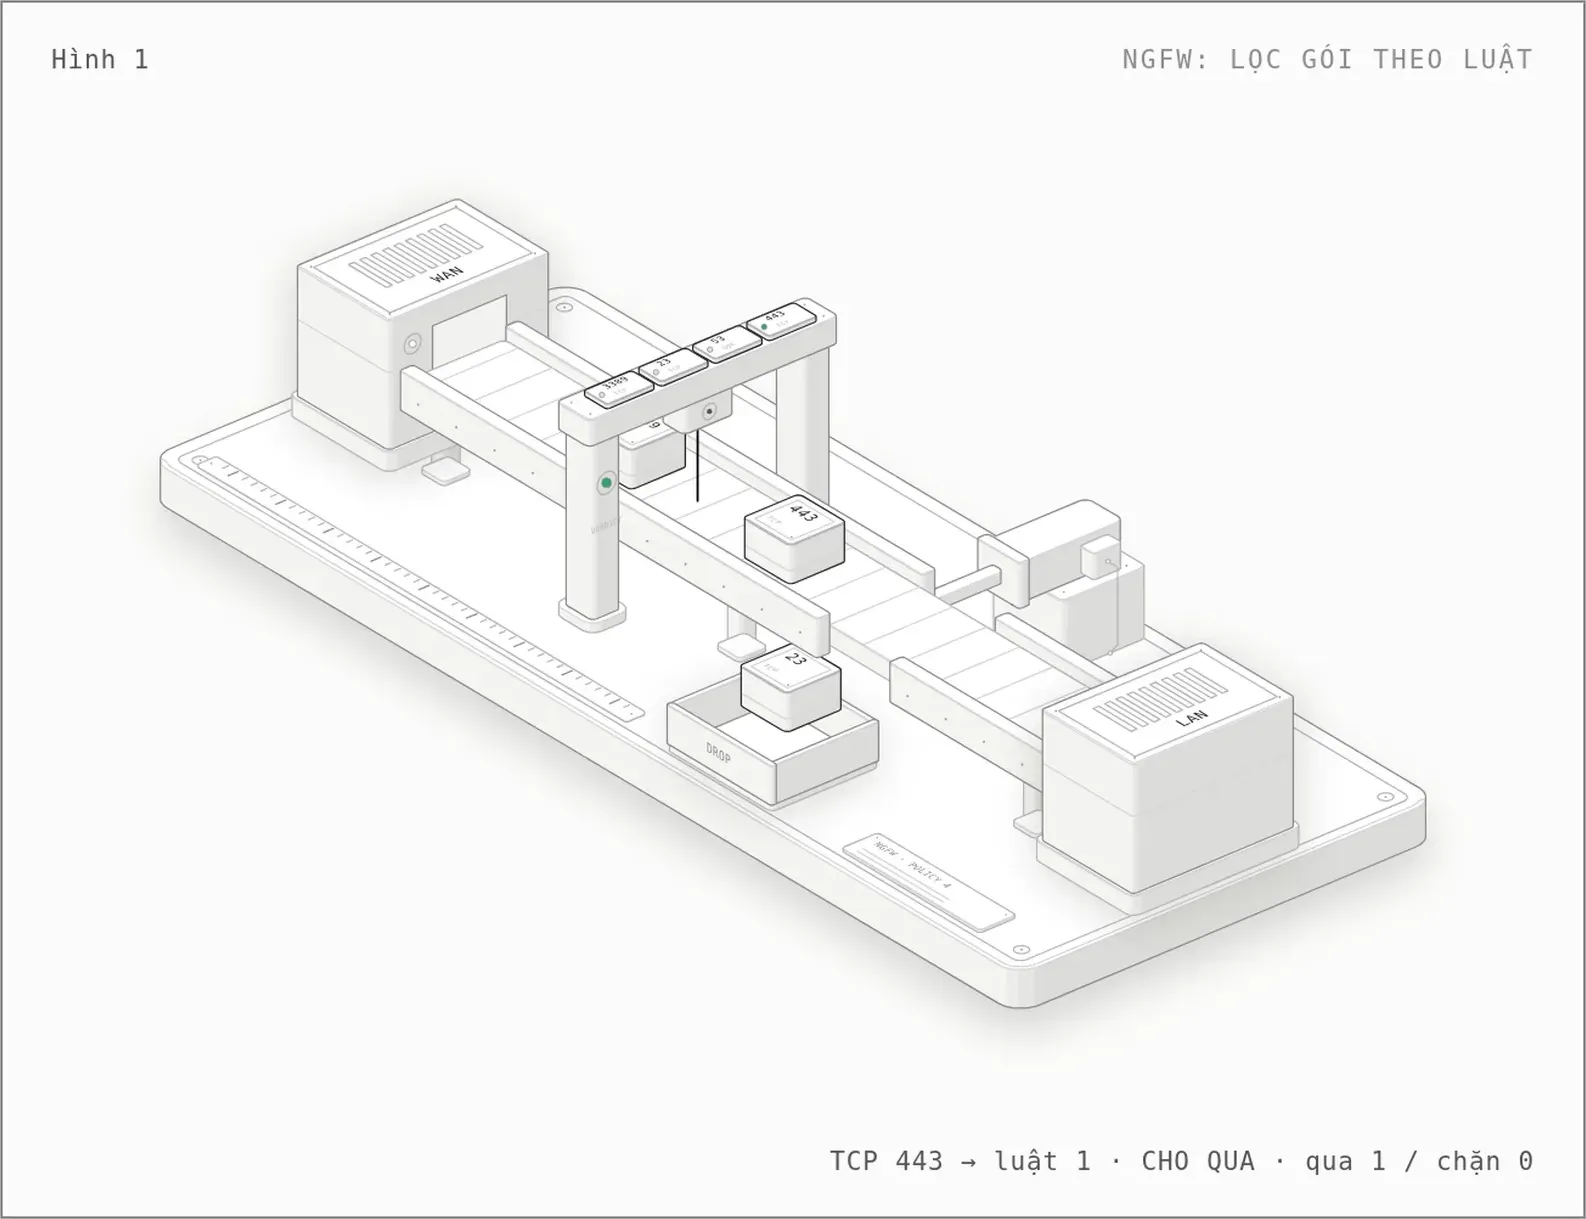
Băng thông khi bật đầy đủ lớp bảo mật Threat Protection
Khi bật đồng thời Tường lửa, IPS, Application Control và Antivirus, thông lượng thực tế tính theo Threat Protection Throughput:
- FortiGate 60F đạt 700 Mbps: Phù hợp đường truyền Internet từ 100 Mbps đến dưới 500 Mbps. Với đường truyền 1 Gbps, FG-60F sẽ trở thành điểm nghẽn vào giờ cao điểm.
- FortiGate 100F đạt 1 Gbps: Khai thác trọn vẹn đường truyền Internet 1 Gbps hoặc 2 đường 500 Mbps SD-WAN, quét sâu lưu lượng không gây trễ mạng.
Năng lực giải mã và kiểm tra sâu SSL (SSL Deep Inspection)
Hơn 85% lưu lượng web hiện nay dùng HTTPS mã hóa. Nếu không giải mã kiểm tra sâu, mã độc và dữ liệu rò rỉ sẽ dễ dàng lọt qua tường lửa:
- FortiGate 60F: Đạt 630 Mbps kiểm tra sâu SSL và 55.000 phiên SSL đồng thời, đáp ứng tốt nhu cầu duyệt web và ứng dụng đám mây cơ bản của chi nhánh.
- FortiGate 100F: Đạt 1 Gbps kiểm tra sâu SSL với 135.000 phiên SSL đồng thời và 1.800 phiên kiểm tra mới mỗi giây, cho phép bật Full SSL Inspection toàn mạng mà không làm giảm tốc độ truy cập.
Tiêu chí 3: Kiến trúc cổng kết nối mạng và khả năng đấu nối Core Switch
Cấu trúc cổng vật lý phân định rõ phân khúc sử dụng giữa hai thiết bị:
Cổng kết nối trên FortiGate 60F
Gồm 10 cổng đồng RJ45 1 Gbps, không có khe quang SFP. Phù hợp cắm trực tiếp vào modem nhà mạng và switch cục bộ bằng cáp Cat6. Khi cần truyền dẫn quang cự ly xa, thiết bị cần thêm converter quang điện ngoài.
Hệ thống cổng mở rộng trên FortiGate 100F
Được trang bị 22 cổng kết nối đa dạng cho hạ tầng trung tâm:
- 2 khe cắm quang 10GE SFP+ FortiLink: Kết nối Core Switch ở tốc độ 10 Gbps, giúp định tuyến liên VLAN qua tường lửa mượt mà, không nghẽn cổ chai khi sao chép dữ liệu nội bộ.
- 4 khe cắm quang GE SFP: Kết nối trực tiếp đường truyền Internet cáp quang Leased Line mà không cần converter quang trung gian.
- 4 cổng kết hợp (Shared Ports): Linh hoạt lựa chọn giữa cổng cắm đồng RJ45 hoặc khe quang SFP theo thực tế tủ mạng.
- Cổng chuyên dụng: 2 cổng WAN, 1 cổng quản trị Management và 2 cổng High Availability (HA) đồng bộ cặp thiết bị dự phòng.
Tiêu chí 4: Độ sẵn sàng phần cứng và giải pháp nguồn dự phòng
Môi trường lắp đặt và tính liên tục của nguồn điện ảnh hưởng trực tiếp đến thời gian hoạt động của mạng:
- FortiGate 60F (Desktop, Fanless): Trọng lượng 1,01 kg, kích thước nhỏ gọn 38,5 x 216 x 160 mm, vận hành yên tĩnh 0 dBA do không dùng quạt, thích hợp đặt tại bàn làm việc hoặc tủ rack treo tường. Thiết bị dùng nguồn adapter ngoài DC 12V (nguồn đơn), phụ thuộc vào UPS ngoài khi mất điện.
- FortiGate 100F (Rackmount 1U, Nguồn kép): Chuẩn rack 19 inch 1U, tản nhiệt quạt chủ động độ ồn 40,4 dBA. Thiết bị tích hợp sẵn hai bộ nguồn AC 100-240V độc lập bên trong (Dual Redundant Power Supplies). Khi một nguồn mất điện, nguồn còn lại tự động gánh tải, duy trì hoạt động 24/7 không gián đoạn dịch vụ.
FortiGate 60F và 100F trong hồ sơ mời thầu
Trong các gói thầu công nghệ thông tin và bảo mật mạng, việc đọc đúng yêu cầu và điền bảng đáp ứng kỹ thuật quyết định tính hợp lệ của hồ sơ.
Cách nhận diện yêu cầu trong hồ sơ mời thầu
- Dấu hiệu chọn FortiGate 60F: Yêu cầu thiết bị để bàn hoặc gắn tủ mạng nhỏ, làm mát không quạt, công suất dưới 20W, Firewall tối thiểu 10 Gbps, Threat Protection tối thiểu 500 Mbps, phiên TCP tối thiểu 500.000 và quản lý tối thiểu 20 switch hãng.
- Dấu hiệu bắt buộc chào FortiGate 100F: Yêu cầu thiết bị rack 19 inch 1U, tích hợp nguồn kép dự phòng AC bên trong máy, có sẵn tối thiểu 2 cổng quang 10GE SFP+, Threat Protection tối thiểu 1 Gbps, bảng phiên tối thiểu 1.000.000 phiên và có cổng HA chuyên dụng.
Hướng dẫn điền bảng đáp ứng kỹ thuật
- Dẫn chứng vi xử lý phần cứng ASIC: Nêu rõ thiết bị sử dụng vi xử lý an ninh chuyên dụng Fortinet SPU SOC4 (tích hợp NP6XLite và CP9XLite) để tăng tốc kiểm tra gói tin bằng phần cứng, không dùng CPU đa dụng thông thường.
- Đối chiếu chính xác thông số kỹ thuật: Các chỉ số băng thông Firewall, IPS, NGFW, Threat Protection và SSL-VPN phải ghi đúng theo bảng Enterprise Traffic Mix trong datasheet Fortinet và dẫn chứng số trang tài liệu.
- Chọn đúng gói giấy phép dịch vụ (License): Điền đúng gói dịch vụ FortiGuard theo yêu cầu chủ đầu tư (UTP hoặc Enterprise Protection), bao gồm IPS, Advanced Malware Protection, Application Control, Web Filtering và hỗ trợ kỹ thuật FortiCare 24x7.
- Khẳng định vòng đời sản phẩm: Cả FG-60F và FG-100F đều là thiết bị đang lưu hành thương mại chính thức (Active), chưa có thông báo ngừng sản xuất (End-of-Sale) hay dừng hỗ trợ (End-of-Life) từ Fortinet tính đến tháng 10/2026.
Xem thêm các dòng tường lửa FortiGate NTCOM đang cung cấp tại danh mục Tường lửa Firewall và bài viết hướng dẫn chọn switch công nghiệp cho trạm biến áp và nhà máy. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Fortinet FortiGate / FortiWiFi 60F Series Data Sheet
- FortiGate 100F and 101F Fast Path Architecture - Fortinet Document Library
- Fortinet FortiGate 100F Series Product Brochure
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!