Bảo mật mạng SCADA/OT theo IEC 62443: phân vùng, firewall công nghiệp
Tác giả
Nguyen Huu Cuong
Ngày đăng

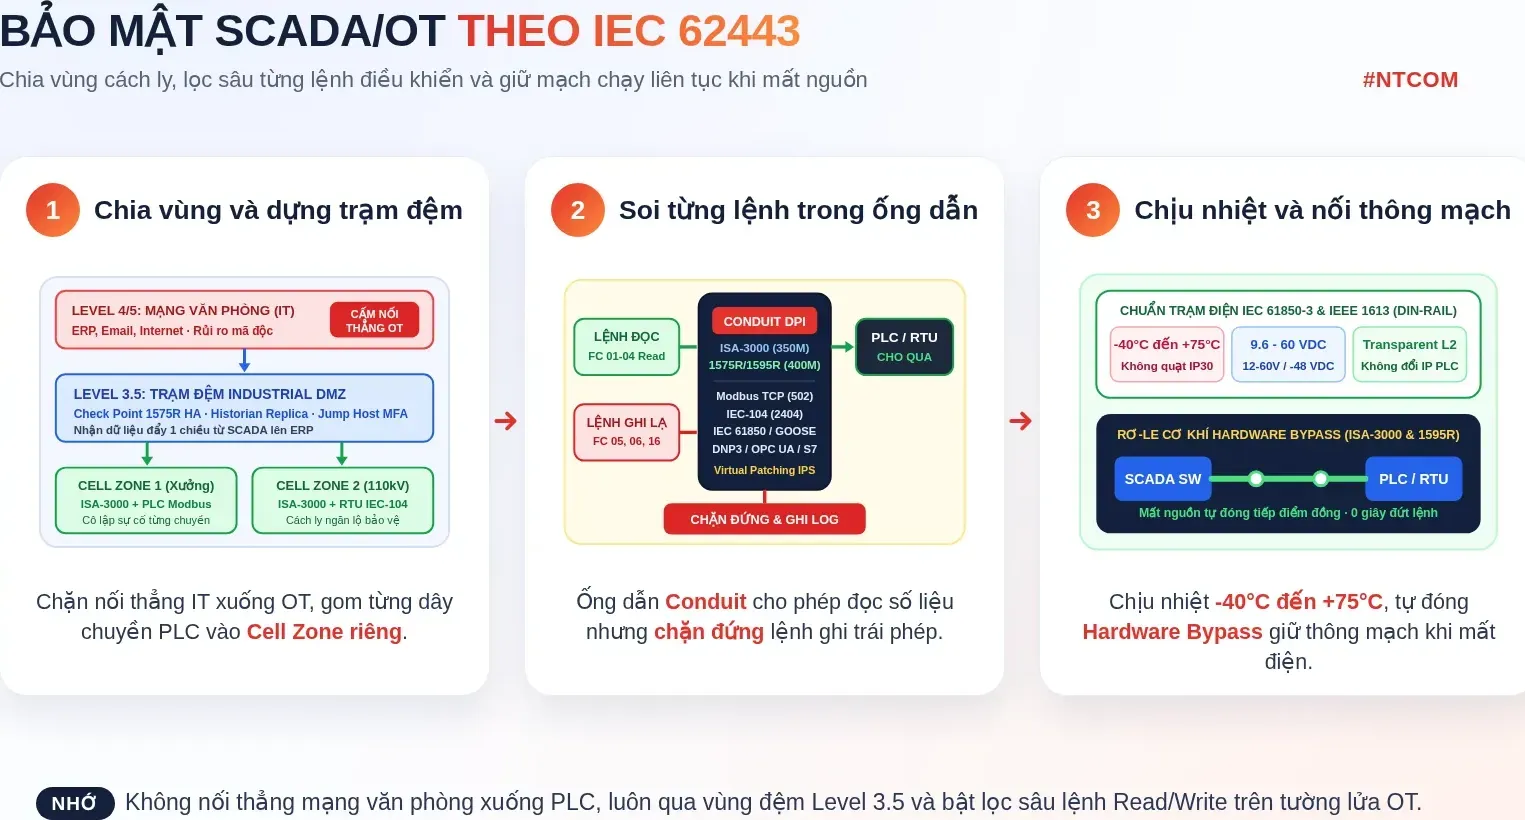
Triển khai bảo mật mạng SCADA/OT theo IEC 62443 tại nhà máy sản xuất và trạm biến áp không phải là đem phần mềm diệt virus hay tường lửa văn phòng gắn xuống tủ điều khiển, mà bắt đầu từ việc tách bạch kiến trúc mạng thành các vùng an ninh (Zones) và ống dẫn kiểm soát (Conduits) theo mô hình Purdue (từ Level 0 đến Level 3.5). Bằng cách thiết lập vùng đệm Industrial DMZ chặn mọi kết nối nối thẳng từ mạng IT doanh nghiệp xuống mạng điều khiển, kết hợp đặt tường lửa công nghiệp chịu nhiệt chuẩn IEC 61850-3 / IEEE 1613 (như Cisco Secure Firewall ISA-3000 và Check Point Quantum Rugged 1575R/1595R) để lọc sâu đến từng mã lệnh IEC 60870-5-104, IEC 61850 MMS, GOOSE, DNP3, Modbus TCP, OPC UA, doanh nghiệp có thể khóa chặt nguy cơ mã độc lây lan ngang và chặn đứng các lệnh ghi điều khiển trái phép mà không làm trễ chu kỳ quét thời gian thực của PLC, RTU.
Hiểu nhanh bằng hình
Vì sao mạng SCADA/OT hiện đại không thể tiếp tục dựa vào sự "cô lập vật lý"?
Cách đây chừng mười năm, khi anh em kỹ thuật NTCOM đi khảo sát các trạm biến áp 110kV hay nhà máy xi măng, hóa chất, câu trả lời quen thuộc nhất của ban quản lý khi được hỏi về an ninh mạng điều khiển luôn là: "Mạng SCADA của anh chạy nội bộ hoàn toàn, không cắm dây ra Internet thì lấy đâu ra virus". Thực tế hiện trường ngày nay đã khác rất xa giả định đó.
Khi bước vào tủ bảng của hầu hết các nhà máy đang vận hành, chúng tôi thường xuyên bắt gặp bốn lỗ hổng phá vỡ hoàn toàn ranh giới cô lập cũ:
- Nối thông mạng IT và OT để lấy dữ liệu báo cáo: Ban giám đốc yêu cầu đưa số liệu sản lượng, điện năng tiêu thụ và trạng thái máy từ hệ thống SCADA lên phần mềm ERP hoặc MES theo thời gian thực. Để làm nhanh, bộ phận IT thường kéo một sợi cáp mạng từ switch văn phòng cắm thẳng xuống switch phòng điều khiển rồi mở thông cổng TCP/IP hoặc chia sẻ thư mục SMB. Khi một máy tính kế toán ngoài văn phòng dính mã độc tống tiền (ransomware), mã độc lập tức quét qua đường cáp đó tràn thẳng xuống máy chủ HMI và máy trạm kỹ thuật.
- Mạng phẳng (Flat Network) giữa các dây chuyền: Toàn bộ PLC, biến tần, RTU và rơ-le bảo vệ của ba bốn phân xưởng cùng đặt chung trong một dải IP
/24như192.168.1.0/24trên các switch nối vòng. Chỉ cần một kỹ sư nhà thầu cắm chiếc máy tính xách tay nhiễm mã độc vào cổng mạng ở trạm bơm nước phụ trợ, toàn bộ dây chuyền lò nung chính cũng bị quét cổng và treo giao tiếp. - Truy cập từ xa không qua vùng kiểm soát: Để tiện hỗ trợ xử lý sự cố ban đêm, nhiều tủ điều khiển được gắn thêm bộ phát 4G hoặc mở cổng cài trực tiếp phần mềm điều khiển màn hình từ xa lên máy tính vận hành SCADA mà không có xác thực đa yếu tố hay ghi nhật ký phiên.
- Giao thức công nghiệp không có xác thực gốc: Các giao thức truyền thống như Modbus TCP (cổng TCP 502), IEC 60870-5-104 (cổng TCP 2404) hay Siemens S7 được thiết kế với mục tiêu phản hồi nhanh và tin cậy tuyệt đối vào người gửi. Nếu một thiết bị nằm trong cùng mạng LAN gửi gói tin mang mã hàm ghi thanh ghi (Write Register) hoặc lệnh đóng cắt máy cắt, PLC và RTU sẽ thực thi ngay lập tức mà không hỏi mật khẩu.
1. Nguyên lý cốt lõi của bộ tiêu chuẩn ISA/IEC 62443: Zones, Conduits và Security Levels
Để giải quyết bài toán bảo mật cho hệ thống điều khiển công nghiệp (IACS) có tuổi thọ thiết bị kéo dài từ 10 đến 20 năm và không được phép dừng máy đột ngột, bộ tiêu chuẩn quốc tế ISA/IEC 62443 (đặc biệt là hai phần thiết kế kiến trúc IEC 62443-3-2 và IEC 62443-3-3) đưa ra phương pháp tiếp cận rất thực tế thông qua ba khái niệm nền tảng:
Phân vùng an ninh (Zones) theo mô hình tham chiếu Purdue
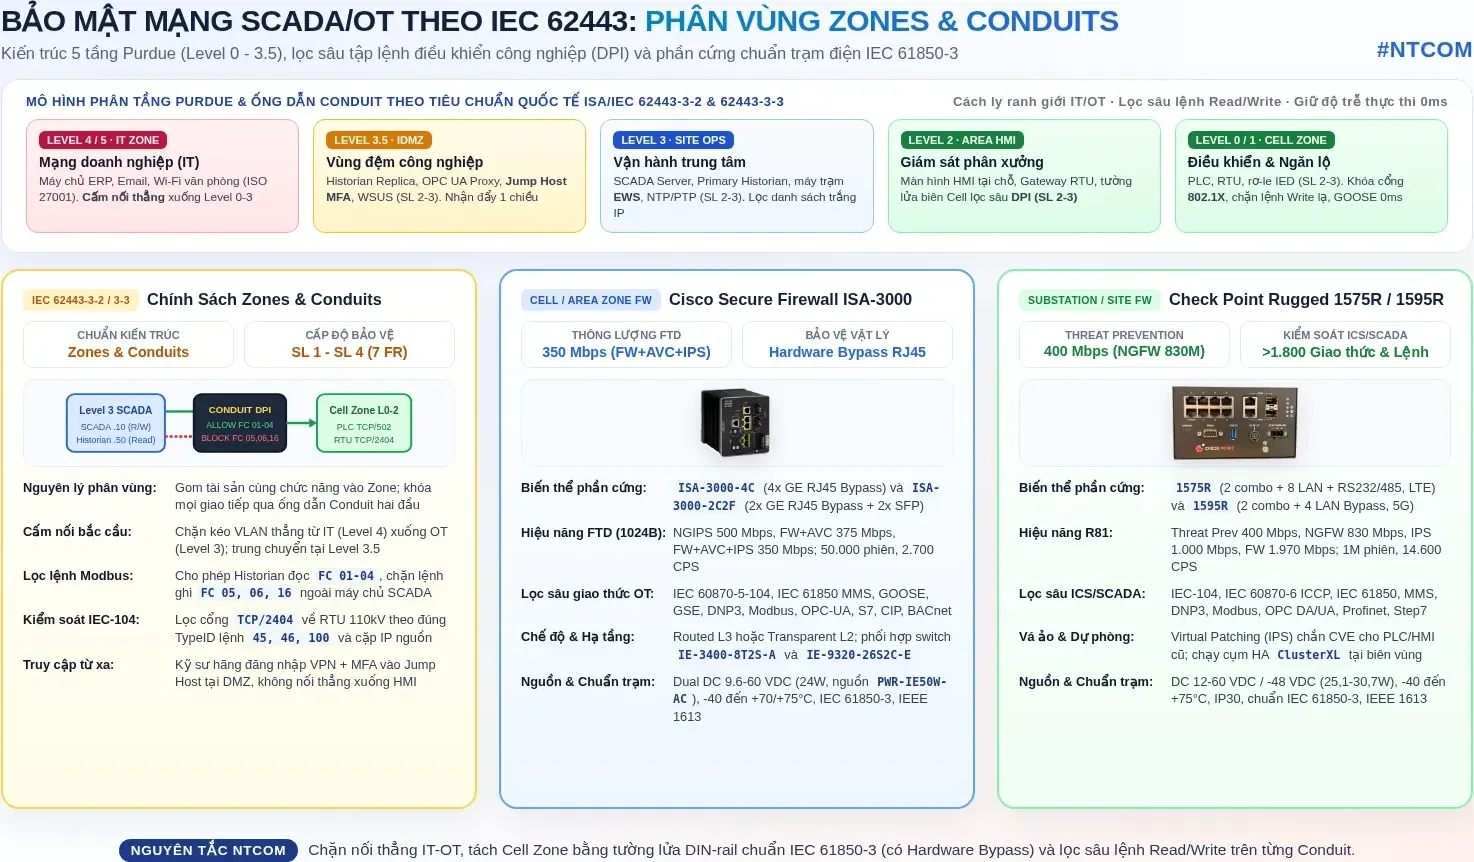
Một Zone (Vùng an ninh) là một nhóm các tài sản phần cứng và phần mềm có cùng chức năng vận hành và cùng mức yêu cầu bảo mật. Thay vì để cả nhà máy chung một mạng, kỹ sư ánh xạ hệ thống theo các tầng của mô hình Purdue:
- Level 4 / Level 5 (Enterprise IT Zone): Mạng văn phòng, email, máy chủ ERP, kế toán, truy cập Internet của nhân viên. Đây là vùng có rủi ro nhiễm mã độc từ bên ngoài cao nhất.
- Level 3.5 (Industrial DMZ - Vùng đệm công nghiệp): Lớp mạng trung gian bắt buộc nằm kẹp giữa tường lửa IT và tường lửa OT. Mọi dữ liệu muốn đi từ dưới xưởng lên văn phòng (hoặc ngược lại) đều phải dừng lại ở các máy chủ trung chuyển tại Level 3.5; tuyệt đối cấm mở luồng kết nối đi xuyên thẳng từ Level 4 xuống Level 3.
- Level 3 (Site Operations / SCADA Zone): Vùng vận hành trung tâm của nhà máy hoặc trạm điện, chứa máy chủ SCADA/HMI, máy chủ cơ sở dữ liệu lịch sử (Historian), máy trạm kỹ thuật nạp chương trình (Engineering Workstation - EWS) và máy chủ đồng bộ giờ NTP/PTP.
- Level 0, 1, 2 (Cell / Area Zones - Vùng tế bào điều khiển và ngăn lộ): Mỗi dây chuyền sản xuất (dây chuyền đóng gói, lò hơi, trạm xử lý nước thải) hoặc mỗi ngăn lộ trạm biến áp 110kV chứa PLC, RTU, rơ-le bảo vệ IED và màn hình HMI tại chỗ được gom thành một Cell Zone độc lập. Nếu Cell Zone của trạm xử lý nước gặp sự cố mạng, các Cell Zone sản xuất chính vẫn tách biệt hoàn toàn.
Ống dẫn kiểm soát (Conduits)
Một khi đã chia các thiết bị vào từng Zone riêng biệt, mọi luồng giao tiếp bắt buộc phải đi qua một kênh kết nối duy nhất được định nghĩa rõ ràng gọi là Conduit (Ống dẫn). Trên phương diện kỹ thuật mạng, mỗi Conduit được khóa hai đầu bằng cổng của tường lửa công nghiệp kết hợp VLAN cách ly hoặc đường hầm mã hóa IPsec VPN. Trong hồ sơ thiết kế IEC 62443-3-2, mỗi Conduit phải trả lời rõ 4 câu hỏi: Thiết bị IP nào được phép gọi thiết bị IP nào? Dùng giao thức công nghiệp gì? Chỉ được phép đọc (Read) hay được phép ghi điều khiển (Write/Control)? Và khi nào kết nối đó được phép mở?
Bốn cấp độ an ninh mục tiêu (Security Levels - SL-T từ SL 1 đến SL 4)
Tiêu chuẩn IEC 62443-3-3 định nghĩa 7 yêu cầu nền tảng (Foundational Requirements: từ định danh xác thực FR1, kiểm soát sử dụng FR2, toàn vẹn hệ thống FR3, bảo mật dữ liệu FR4, phân tách luồng dữ liệu FR5, phản hồi sự kiện FR6 đến tính sẵn sàng tài nguyên FR7) và chia thành 4 mức độ bảo vệ:
- SL 1: Bảo vệ trước các thao tác nhầm lẫn vô ý hoặc sai sót ngẫu nhiên của nhân viên vận hành.
- SL 2: Bảo vệ trước các hành vi xâm nhập có chủ đích sử dụng công cụ đơn giản, nguồn lực thấp (như mã độc tự động quét mạng LAN hoặc nhân viên nội bộ truy cập trái phép).
- SL 3: Bảo vệ trước các cuộc tấn công có chủ đích từ nhóm tin tặc có kiến thức chuyên sâu về giao thức ICS/SCADA (biết cấu trúc gói tin IEC 104, Modbus, DNP3) và nguồn lực vừa phải. Đây là mức mục tiêu phổ biến cho các trạm biến áp, nhà máy điện và dây chuyền sản xuất trọng yếu.
- SL 4: Bảo vệ trước các cuộc tấn công tinh vi cấp độ cao có nguồn lực lớn nhắm vào hạ tầng quan trọng quốc gia.
Tầng kiến trúc (Purdue) | Tên vùng an ninh (IEC 62443 Zone) | Thiết bị đặc trưng trong vùng | Mức SL mục tiêu điển hình | Chính sách kiểm soát trên ống dẫn (Conduit Policy) |
|---|---|---|---|---|
Level 4 / 5 | Enterprise IT Zone (Mạng văn phòng) | Máy chủ ERP, email, máy tính nhân viên, Wi-Fi văn phòng | Theo chuẩn CNTT (ISO 27001) | Cấm mọi kết nối trực tiếp xuống Level 0, 1, 2, 3; chỉ được giao tiếp với máy chủ trong vùng đệm Level 3.5 |
Level 3.5 | Industrial DMZ (Vùng đệm IT/OT) | Historian Replica, OPC UA Proxy, Jump Host (PAM), WSUS/Patch Server | SL 2 đến SL 3 | Chặn định tuyến bắc cầu; nhận dữ liệu đẩy một chiều từ Level 3 lên và xác thực đa yếu tố (MFA) cho phiên từ xa |
Level 3 | Site Operations & Control Zone | SCADA Server, Primary Historian, Engineering Workstation (EWS), AD/NTP | SL 2 đến SL 3 | Cho phép SCADA đọc/ghi xuống PLC theo danh sách trắng IP; giới hạn máy EWS chỉ mở lệnh nạp code khi có lịch bảo trì |
Level 2 | Area Supervisory / HMI Zone | Màn hình HMI phân xưởng, cổng Gateway RTU, bộ gom dữ liệu | SL 2 đến SL 3 | Cách ly giữa các phân xưởng; lọc sâu lệnh ứng dụng (DPI) trên tường lửa công nghiệp đặt ở biên từng Cell |
Level 0 / 1 | Basic Control & Field Zone (Cell Zone) | PLC, RTU, rơ-le bảo vệ IED, biến tần, cảm biến, van chấp hành | SL 2 (hoặc SL 3 cho trạm điện) | Khóa cổng switch vật lý (Port Security / 802.1X), chặn lệnh Write/Control từ ngoài vùng, giữ độ trễ 0ms cho GOOSE |
2. Chọn tường lửa công nghiệp cho mạng SCADA/OT: khác gì với tường lửa văn phòng?
Một sai lầm mà chúng tôi hay gặp khi thẩm định hồ sơ thiết kế là đơn vị tư vấn lấy luôn mã tường lửa văn phòng (loại vỏ sắt lắp rack 19 inch, chạy quạt gió và nguồn xoay chiều 220 VAC) đem bố trí vào tủ điều khiển phân xưởng hoặc tủ RTU trạm biến áp. Chỉ sau một mùa nắng nóng hoặc một lần phóng điện sét lan truyền trên thanh cái, thiết bị treo cứng làm đứt luôn đường truyền điều độ.
Để đứng vững tại biên vùng Level 3/Level 2 hoặc đặt trực tiếp trước từng Cell Zone (Level 0-2), một chiếc tường lửa công nghiệp (Industrial NGFW) phải đáp ứng đồng thời ba nhóm năng lực mà tường lửa CNTT thông thường không có:
Thứ nhất: Phần cứng chịu nhiệt không quạt, chuẩn trạm điện IEC 61850-3 và nguồn DC kép
Bên trong tủ điều khiển ngoài hiện trường hoặc nhà trạm biến áp không có điều hòa, nhiệt độ buổi trưa thường xuyên vượt mức 55°C kèm bụi kim loại, độ ẩm cao và xung nhiễu điện từ trường rất mạnh khi đóng cắt máy cắt cao thế. Do đó, phần cứng tường lửa OT bắt buộc phải dùng vỏ kim loại tản nhiệt đối lưu tự nhiên không quạt (Fanless, không có bộ phận chuyển động cơ học), dải nhiệt độ làm việc từ -40°C đến +70°C hoặc +75°C, đạt chứng nhận miễn nhiễm điện từ trường trạm biến áp IEC 61850-3 và IEEE 1613. Về nguồn nuôi, máy phải có cầu đấu nguồn một chiều kép dự phòng (như dải 9.6 - 60 VDC trên Cisco ISA-3000 hoặc 12 - 60 VDC / -48 VDC trên Check Point Quantum Rugged 1575R/1595R) để đấu thẳng vào thanh nguồn 24 VDC của tủ PLC hoặc hệ ắc quy -48 VDC của trạm viễn thông điện lực.
Thứ hai: Chế độ trong suốt (Transparent L2) và rơ-le nối thông vật lý (Hardware Bypass)
Trong một nhà máy đang chạy ổn định 24/7, việc yêu cầu dừng dây chuyền để đổi lại địa chỉ IP và Default Gateway của hàng trăm chiếc PLC, HMI nhằm chèn thêm tường lửa Layer 3 là điều gần như bất khả thi. Tường lửa công nghiệp giải quyết bài toán này bằng chế độ Transparent Firewall (Layer 2 Bridge mode): thiết bị hoạt động như một chiếc cầu nối vô hình kiểm tra từng gói tin đi qua mà không làm thay đổi quy hoạch IP sẵn có.
Quan trọng hơn, trên các cổng đồng RJ45 của Cisco ISA-3000-4C / ISA-3000-2C2F và Check Point Quantum Rugged 1595R đều tích hợp mạch Hardware Bypass (Fail-open vật lý). Nếu chẳng may tường lửa bị mất nguồn hoàn toàn hoặc gặp sự cố phần cứng, rơ-le cơ khí bên trong cổng mạng sẽ tự động đóng tiếp điểm nối thông hai sợi cáp đồng vào nhau. Nhờ đó, luồng lệnh điều khiển SCADA vẫn đi qua bình thường, đảm bảo ưu tiên số một của môi trường OT là tính sẵn sàng (Availability).
Thứ ba: Kiểm tra gói tin sâu (DPI) đến từng mã hàm lệnh SCADA và Vá lỗi ảo (Virtual Patching)
Tường lửa truyền thống chỉ biết mở cổng TCP 502 (Modbus) hoặc TCP 2404 (IEC-104). Khi cổng đã mở, kẻ tấn công hoặc phần mềm cấu hình sai có thể gửi bất kỳ lệnh xóa bộ nhớ hay lệnh tác động máy cắt nào qua cổng đó. Ngược lại, bộ máy DPI trên tường lửa công nghiệp bóc tách sâu vào phần tải (Payload) của khung tin công nghiệp:
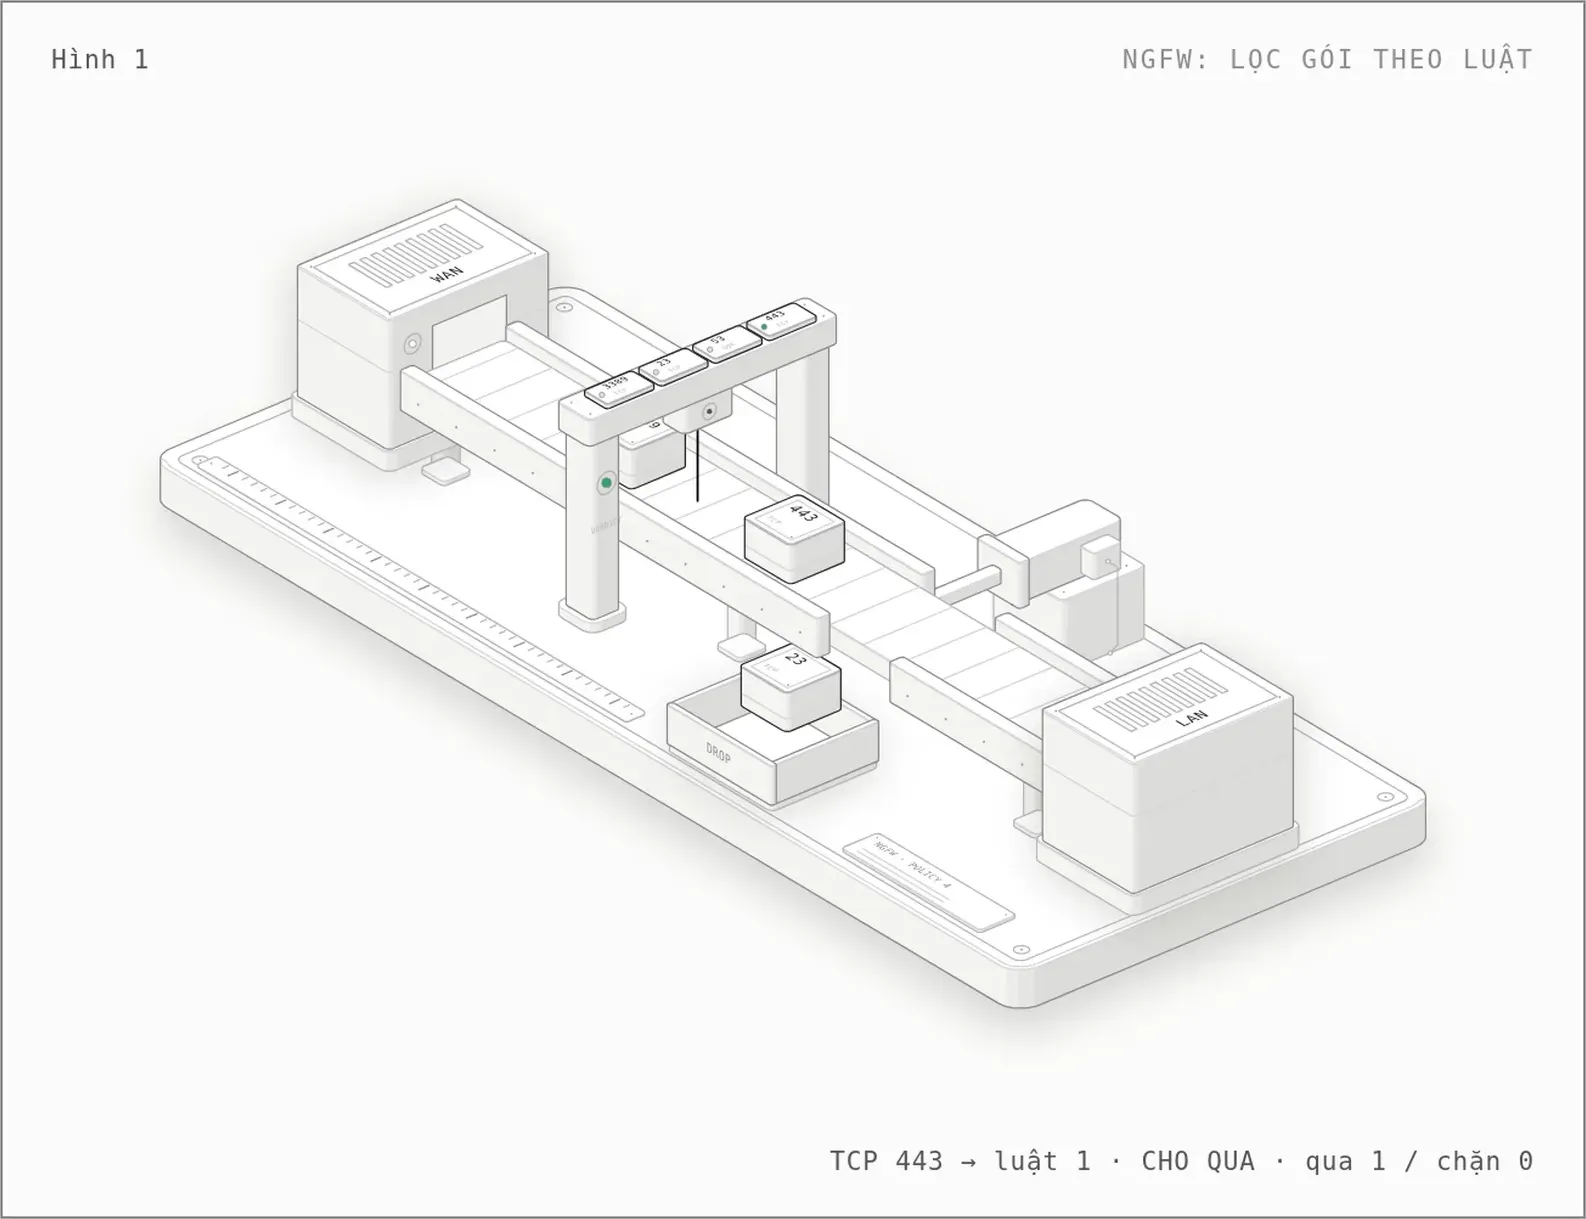
- Trên Cisco Secure Firewall ISA-3000 (chạy FTD): Theo Bảng 1 Datasheet C78-735839, thiết bị nhận diện AppID đến từng lệnh của IEC 60870-5-104 (IEC-104), IEC 61850 MMS, bản tin GOOSE, GSE, DNP3, Modbus, OPC-UA, CIP / EtherNet/IP, Siemens S7, BACnet và Omron FINS, kết hợp hơn 55.000 luật IPS từ Cisco Talos.
- Trên Check Point Quantum Rugged 1575R / 1595R (chạy R81): Theo Datasheet QR060424B, thiết bị kiểm soát hơn 1.800 giao thức và lệnh SCADA/ICS (bao gồm IEC-104, IEC 60870-6 ICCP, IEC 61850, MMS, DNP3, Modbus, OPC DA & UA, Profinet, Step7). Đặc biệt, tính năng Virtual Patching bằng chữ ký IPS giúp "bọc thép" bên ngoài cho các bộ PLC, RTU hoặc máy trạm HMI chạy hệ điều hành Windows cũ chưa thể cài bản vá chính hãng.
Thông số đối chiếu | Cisco ISA-3000-4C | Cisco ISA-3000-2C2F | Check Point Rugged 1575R | Check Point Rugged 1595R |
|---|---|---|---|---|
Mã đặt hàng tiêu biểu | ISA-3000-4C-FTD / -K9 | ISA-3000-2C2F-FTD / -K9 | CPAP-SG1575R-SNBT-DC | CPAP-SG1595R-SNBT / 5G-SNBT |
Cổng mạng dữ liệu | 4x GE RJ45 (có Hardware Bypass) | 2x GE RJ45 (Bypass) + 2x SFP quang | 2x Combo (RJ45/SFP) + 8x GE RJ45 | 2x Combo (RJ45/SFP) + 4x GE RJ45 (Bypass) |
Cổng nối tiếp & Di động | 1x MGMT RJ45, Console RJ45/USB | 1x MGMT RJ45, Console RJ45/USB | 1x Serial DB9 (RS232/485), tuỳ chọn LTE | 1x Serial RJ45 (RS232), tuỳ chọn 5G |
Thông lượng bảo mật | 350 Mbps (FW+AVC+IPS) / 500 Mbps NGIPS | 350 Mbps (FW+AVC+IPS) / 500 Mbps NGIPS | 400 Mbps Threat Prev / 830 Mbps NGFW | 400 Mbps Threat Prev / 830 Mbps NGFW |
Phiên đồng thời / Kết nối mới | 50.000 phiên / 2.700 kết nối/giây | 50.000 phiên / 2.700 kết nối/giây | 1.000.000 phiên / 14.600 kết nối/giây | 1.000.000 phiên / 14.600 kết nối/giây |
Giao thức SCADA/OT tiêu biểu | IEC-104, IEC 61850 MMS, GOOSE, DNP3, Modbus, OPC-UA, S7, CIP | IEC-104, IEC 61850 MMS, GOOSE, DNP3, Modbus, OPC-UA, S7, CIP | IEC-104, ICCP, IEC 61850, DNP3, Modbus, OPC DA/UA, Profinet, Step7 | IEC-104, ICCP, IEC 61850, DNP3, Modbus, OPC DA/UA, Profinet, Step7 |
Nguồn một chiều (DC) | Dual DC 9.6 - 60 VDC (tối đa 24W) | Dual DC 9.6 - 60 VDC (tối đa 24W) | DC 12 - 60 VDC, -48 VDC (25,1 - 30,7W) | DC 12 - 60 VDC, -48 VDC (26,8 - 29,5W) |
Nhiệt độ & Chuẩn trạm | -40 đến +70°C (+75°C quạt), IEC 61850-3, IEEE 1613, IP30 | -40 đến +70°C (+75°C quạt), IEC 61850-3, IEEE 1613, IP30 | -40 đến +75°C, IEC 61850-3, IEEE 1613, IEC-60945, IP30 | -40 đến +75°C, IEC 61850-3, IEEE 1613, IEC 60255-27, IP30 |
3. Thiết lập chính sách Conduit thực tế: cho phép đọc dữ liệu lịch sử, khóa chặt lệnh ghi điều khiển
Khi triển khai thực tế tại hiện trường, anh em kỹ thuật NTCOM luôn áp dụng nguyên tắc phân quyền tối thiểu trên từng Conduit giữa vùng quản lý sản xuất (Level 3) và vùng điều khiển (Level 1/2). Ví dụ điển hình nhất là máy chủ cơ sở dữ liệu lịch sử (Historian Server) hoặc cổng thu thập dữ liệu báo cáo chỉ cần đọc các thông số áp suất, nhiệt độ, công suất P/Q từ PLC và RTU, tuyệt đối không bao giờ được phép phát lệnh ghi thanh ghi hay lệnh đóng cắt máy cắt.
Dưới đây là mẫu cấu hình phân vùng VLAN thuộc các Zone khác nhau trên tường lửa công nghiệp Cisco ISA-3000 kết hợp nguyên tắc kiểm soát chính sách truy cập (Access Control Policy) lọc sâu theo mã hàm giao thức OT:
! === 1. KHAI BAO CAC GIAO DIEN VUNG AN NINH (ZONES) TREN CISCO ISA-3000 ===interface GigabitEthernet1/1description CONDUIT_UPLINK_TO_LEVEL3_SCADA_COREnameif ZONE_L3_SCADAsecurity-level 70ip address 10.20.30.1 255.255.255.0!interface GigabitEthernet1/2description CONDUIT_TO_CELL1_PLC_MODBUS_ZONEnameif ZONE_L1_CELL1_PLCsecurity-level 100ip address 10.20.11.1 255.255.255.0!interface GigabitEthernet1/3description CONDUIT_TO_SUBSTATION_RTU_IEC104_ZONEnameif ZONE_L1_BAY_RTUsecurity-level 100ip address 10.20.12.1 255.255.255.0! === 2. QUY TAC LOC SAU LENH OT (FTD / FMC ACCESS CONTROL POLICY) ===! Quy tac 1 (Conduit Historian -> PLC): Chi cho phep doc thanh ghi Modbus TCP! Nguon: Historian_L3 (10.20.30.50) -> Dich: PLC_Cell1 (10.20.11.10), Giao thuc: TCP/502! AppID Filter: Protocol = Modbus | Function Codes = Read Coils (01), Read Discrete Inputs (02),! Read Holding Registers (03), Read Input Registers (04) -> Action: ALLOW!! Quy tac 2 (Chan lenh ghi trai phep tu Historian hoac mang ngoai):! Nguon: ANY (ngoai tru Primary_SCADA_Server 10.20.30.10) -> Dich: ZONE_L1_CELL1_PLC! AppID Filter: Protocol = Modbus | Function Codes = Write Single Coil (05),! Write Single Register (06), Write Multiple Registers (16) -> Action: BLOCK & LOG!! Quy tac 3 (Conduit Dieu do / SCADA -> RTU Tram 110kV qua IEC 60870-5-104):! Nguon: Primary_SCADA_Server (10.20.30.10) & Backup_SCADA (10.20.30.11) -> Dich: RTU_110kV (10.20.12.20)! AppID Filter: Protocol = IEC-104 (TCP/2404) | TypeID = C_SC_NA_1 (Single Command 45),! C_DC_NA_1 (Double Command 46), C_IC_NA_1 (Interrogation 100) -> Action: ALLOW + IPS Inspect
Đối với các tủ điều khiển dây chuyền cần chèn tường lửa ở chế độ Transparent Layer 2 kèm tính năng Hardware Bypass để bảo vệ PLC mà không phải đổi IP, kỹ sư luôn kiểm tra trạng thái nguồn DC kép và chế độ đóng mạch dự phòng trước khi nghiệm thu:
show firewallshow bridge-groupshow interface GigabitEthernet1/1show environment
4. Case study: Phân vùng IEC 62443 cho nhà máy hóa chất và trạm 110kV tại Hải Phòng
Đầu quý 3 năm 2026, đội ngũ kỹ sư NTCOM thực hiện dự án rà soát và tái cấu trúc toàn bộ kiến trúc an ninh mạng SCADA/OT cho một tổ hợp nhà máy sản xuất hóa chất công nghiệp tại khu công nghiệp ở Hải Phòng (các thông số địa chỉ mạng và số lượng tủ dưới đây là ví dụ thực tế đã chuẩn hóa để minh họa).
Hiện trạng và sự cố cảnh tỉnh: Nhà máy có một trạm biến áp 110kV riêng cấp điện cho 4 phân xưởng sản xuất chính chạy hệ thống điều khiển PLC và SCADA trung tâm. Sáu tháng trước đó, khi triển khai dự án kết nối dữ liệu sản xuất lên hệ thống ERP, đơn vị tích hợp phần mềm đã cấu hình một đường trunk VLAN nối thẳng từ switch lõi văn phòng (Level 4) xuống switch phòng điều khiển SCADA (Level 3) để máy chủ ERP truy vấn trực tiếp cơ sở dữ liệu trên máy chủ SCADA. Đồng thời, cả 4 phân xưởng PLC đều nằm chung trong một mạng phẳng lớp C không có tường lửa ngăn cách. Sự cố xảy ra vào một ca đêm khi một máy trạm ngoài văn phòng bị nhiễm mã độc quét mạng nội bộ: hàng chục nghìn gói tin thăm dò cổng TCP/445 và TCP/502 tràn qua đường trunk xuống mạng điều khiển, làm treo mô-đun truyền thông Ethernet của bộ PLC phân xưởng phối trộn số 2 khiến dây chuyền phải dừng khẩn cấp hơn 3 giờ.
Cách xử lý của anh em kỹ thuật NTCOM theo chuẩn IEC 62443:
- Thiết lập vùng đệm Industrial DMZ (Level 3.5) tại phòng máy chủ: Chúng tôi cắt bỏ hoàn toàn đường nối thẳng từ mạng văn phòng xuống mạng SCADA. Tại biên giữa Level 4 và Level 3, chúng tôi dựng vùng đệm Level 3.5 được bảo vệ bởi cặp cổng bảo mật công nghiệp Check Point Quantum Rugged 1575R (CPAP-SG1575R-SNBT-DC) chạy dự phòng sẵn sàng cao ClusterXL. Máy chủ Historian gốc ở Level 3 chỉ đẩy một chiều (Outbound Push) bản sao dữ liệu sản xuất lên máy chủ Historian Replica đặt trong DMZ; phần mềm ERP ở Level 4 chỉ được phép đọc dữ liệu từ máy chủ Replica này. Mọi phiên hỗ trợ từ xa của chuyên gia hãng bắt buộc phải đăng nhập VPN xác thực hai lớp vào máy trạm trung chuyển (Jump Host) tại Level 3.5, tuyệt đối không được nối thẳng xuống máy tính vận hành.
- Chia nhỏ 4 phân xưởng và trạm 110kV thành các Cell Zone độc lập: Tại các tủ điều khiển phân xưởng và tủ RTU của trạm biến áp 110kV (nơi nhiệt độ trong tủ lên tới gần 50°C và dùng nguồn 24 VDC / -48 VDC), chúng tôi lắp đặt tường lửa DIN-rail Cisco Secure Firewall ISA-3000-2C2F kết hợp cùng switch công nghiệp Cisco Catalyst IE-3400-8T2S-A. Hai cổng quang SFP của ISA-3000-2C2F đấu vào vòng quang trung tâm về switch lõi Cisco Catalyst IE-9320-26S2C-E, còn hai cổng đồng RJ45 bật tính năng Hardware Bypass đấu xuống cụm PLC/RTU của từng phân xưởng.
- Áp dụng lọc sâu lệnh DPI và Virtual Patching: Trên từng Conduit đi vào phân xưởng, chúng tôi cấu hình luật DPI cho phép máy chủ SCADA chính gửi lệnh điều khiển, nhưng giới hạn máy chủ thu thập dữ liệu chỉ được gửi mã hàm đọc Modbus (Function Code 01 đến 04) và chặn toàn bộ lệnh ghi từ mọi địa chỉ IP khác. Đối với tủ RTU trạm 110kV truyền giao thức IEC 60870-5-104, tường lửa chỉ cho phép cặp IP của máy chủ SCADA và cổng điều độ truyền đúng tập lệnh đã phê duyệt. Tính năng Virtual Patching trên Check Point 1575R và IPS trên Cisco ISA-3000 được bật để tự động chặn các gói tin khai thác lỗ hổng SMB/RPC nhắm vào hai máy trạm HMI chạy hệ điều hành cũ.
Kết quả nghiệm thu: Toàn bộ quá trình chèn tường lửa vào trước 4 phân xưởng ở chế độ Transparent L2 diễn ra trong ca bảo dưỡng định kỳ mà không phải đổi lại địa chỉ IP của bất kỳ bộ PLC nào. Khi kiểm thử rút thử nguồn 24 VDC của chiếc ISA-3000 tại phân xưởng 2, rơ-le Hardware Bypass đóng mạch tức thì, giữ nguyên kết nối điều khiển không rớt phiên. Thử nghiệm phát lệnh Modbus Write giả mạo từ một máy tính cắm ở vùng báo cáo bị tường lửa chặn đứng 100% và đẩy cảnh báo tức thời về màn hình giám sát trung tâm.
Bài học rút ra: Bảo mật mạng SCADA/OT hiệu quả không làm phức tạp hóa công việc của kỹ sư tự động hóa nếu chúng ta đặt đúng điểm chặn ở vùng đệm Level 3.5 và dùng tường lửa công nghiệp có Hardware Bypass ở biên từng Cell Zone.
5. Cách ghi yêu cầu bảo mật mạng SCADA/OT và tường lửa công nghiệp trong hồ sơ mời thầu (HSMT)
Khi lập hồ sơ mời thầu hoặc rà soát bảng yêu cầu kỹ thuật cho gói thầu nâng cấp an ninh mạng OT nhà máy, trạm biến áp hay hệ thống điều khiển trung tâm, chủ đầu tư và tư vấn thiết kế nên quy định rõ các tiêu chí định lượng sau:
Cách ghi yêu cầu kỹ thuật trong HSMT
- Yêu cầu về tiêu chuẩn kiến trúc và môi trường: Hệ thống phải được thiết kế phân vùng theo tiêu chuẩn ISA/IEC 62443-3-2 (Zones & Conduits) và đáp ứng các yêu cầu kỹ thuật của IEC 62443-3-3 (mức SL 2 hoặc SL 3). Tường lửa đặt tại tủ điều khiển hiện trường / trạm biến áp bắt buộc là dòng công nghiệp gắn thanh DIN-rail, thiết kế không quạt (Fanless), vỏ bảo vệ tối thiểu IP30, hoạt động ổn định trong dải nhiệt độ từ -40°C đến +70°C (hoặc +75°C), đạt chứng nhận IEC 61850-3 và IEEE 1613.
- Yêu cầu về độ sẵn sàng và nguồn cấp: Thiết bị phải hỗ trợ cả chế độ định tuyến Layer 3 (OSPF, BGP, RIP) lẫn chế độ cầu nối trong suốt Layer 2 (Transparent / Bridge mode), tích hợp tính năng Hardware Bypass (Fail-open cơ khí) trên cổng đồng để không làm gián đoạn đường truyền điều khiển khi mất nguồn. Hỗ trợ nguồn một chiều kép dự phòng (9.6 - 60 VDC hoặc 12 - 60 VDC / -48 VDC).
- Yêu cầu về hiệu năng và lọc sâu giao thức OT (DPI): Yêu cầu thông lượng tường lửa bật đầy đủ kiểm soát ứng dụng và ngăn chặn xâm nhập (FW + AVC + IPS / Threat Prevention) đạt tối thiểu từ 350 Mbps đến 400 Mbps; hỗ trợ nhận diện và lọc sâu ở tầng ứng dụng (Deep Packet Inspection) các giao thức công nghiệp gồm: IEC 60870-5-104, IEC 61850 MMS, GOOSE, DNP3, Modbus TCP, OPC UA, Siemens S7, CIP/EtherNet/IP, BACnet, kèm cơ chế vá lỗi ảo (Virtual Patching / ICS IPS signatures) cho thiết bị điều khiển.
Lưu ý kỹ thuật cho nhà thầu khi điền bảng đáp ứng và bóc tách vật tư
- Chọn đúng mã phần cứng theo số cổng quang/đồng và giao diện Serial: Nếu tủ ngăn lộ chỉ có 1 đến 2 đường uplink cáp quang SFP và 2 nhánh cáp đồng RJ45 cần Hardware Bypass, mã Cisco ISA-3000-2C2F-FTD là lựa chọn rất gọn. Nếu tủ điều khiển cần gom tới 8 cổng LAN RJ45, cần cổng nối tiếp RS232/RS485 tích hợp sẵn hoặc cần modem 4G LTE / 5G Dual SIM làm đường truyền dự phòng về trung tâm điều độ, nhà thầu nên chào dòng Check Point Quantum Rugged 1575R hoặc Check Point Quantum Rugged 1595R (mã 1595R có sẵn Bypass NIC trên cổng LAN).
- Đừng quên phụ kiện nguồn chuyển đổi AC/DC và module quang công nghiệp: Khi lắp tường lửa vào tủ dùng điện 220 VAC hoặc 110/220 VDC của trạm biến áp, phải bóc tách kèm bộ nguồn công nghiệp DIN-rail chính hãng (như
PWR-IE50W-ACcho Cisco ISA-3000 hoặcCPAC-1575R/1595R-PSUcho Check Point Rugged) cùng module quang SFP dải nhiệt độ công nghiệp -40°C đến +85°C (nhưGLC-SX-MM-I,GLC-LX-SM-IhoặcCPAC-1500-TR-1SX,CPAC-1500-TR-1LX; không dùng mã đuôi-RGDcũ của Cisco).
Xem thêm các dòng thiết bị bảo mật và chuyển mạch công nghiệp chính hãng tại danh mục Tường lửa (Firewalls) NTCOM và danh mục Switch công nghiệp NTCOM, gồm: Check Point Quantum Rugged 1575R (CPAP-SG1575R-SNBT-DC), Check Point Quantum Rugged 1595R (CPAP-SG1595R-SNBT), Check Point Quantum Rugged 1595R 5G, Cisco Catalyst IE-3400-8T2S-A, Cisco Catalyst IE-9320-26S2C-E. Tham khảo các bài viết cùng giải pháp: Cisco ISA-3000: tường lửa công nghiệp cho trạm biến áp, Check Point Quantum Rugged (1575R, 1595R): tường lửa công nghiệp, Kiến trúc mạng SCADA: ring, dự phòng, đồng bộ thời gian PTP/NTP, Modbus TCP và gateway RTU: đưa thiết bị cũ lên SCADA, So sánh 5 giao thức SCADA phổ biến, Phân tích chi tiết giao thức IEC 60870-5-104, Phân tích chi tiết bản tin GOOSE trong IEC 61850, Giải pháp kết nối SCADA cho nhà máy điện và chuyên mục Giải pháp kết nối hệ thống SCADA NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- IEC 62443-3-2: Security for industrial automation and control systems - Part 3-2: Security risk assessment for system design (Zones and Conduits)
- IEC 62443-3-3: Industrial communication networks - Network and system security - Part 3-3: System security requirements and security levels (SL 1 - SL 4)
- Cisco Systems: Cisco Secure Firewall ISA3000 Data Sheet (Document ID: C78-735839)
- Check Point Software Technologies: Check Point Quantum Rugged Series (1575R, 1595R) Datasheet (Document ID: QR060424B)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!