Cấu hình SD-WAN FortiGate với 2 đường Internet: SLA và Failover
Tác giả
Nguyen Huu Cuong
Ngày đăng

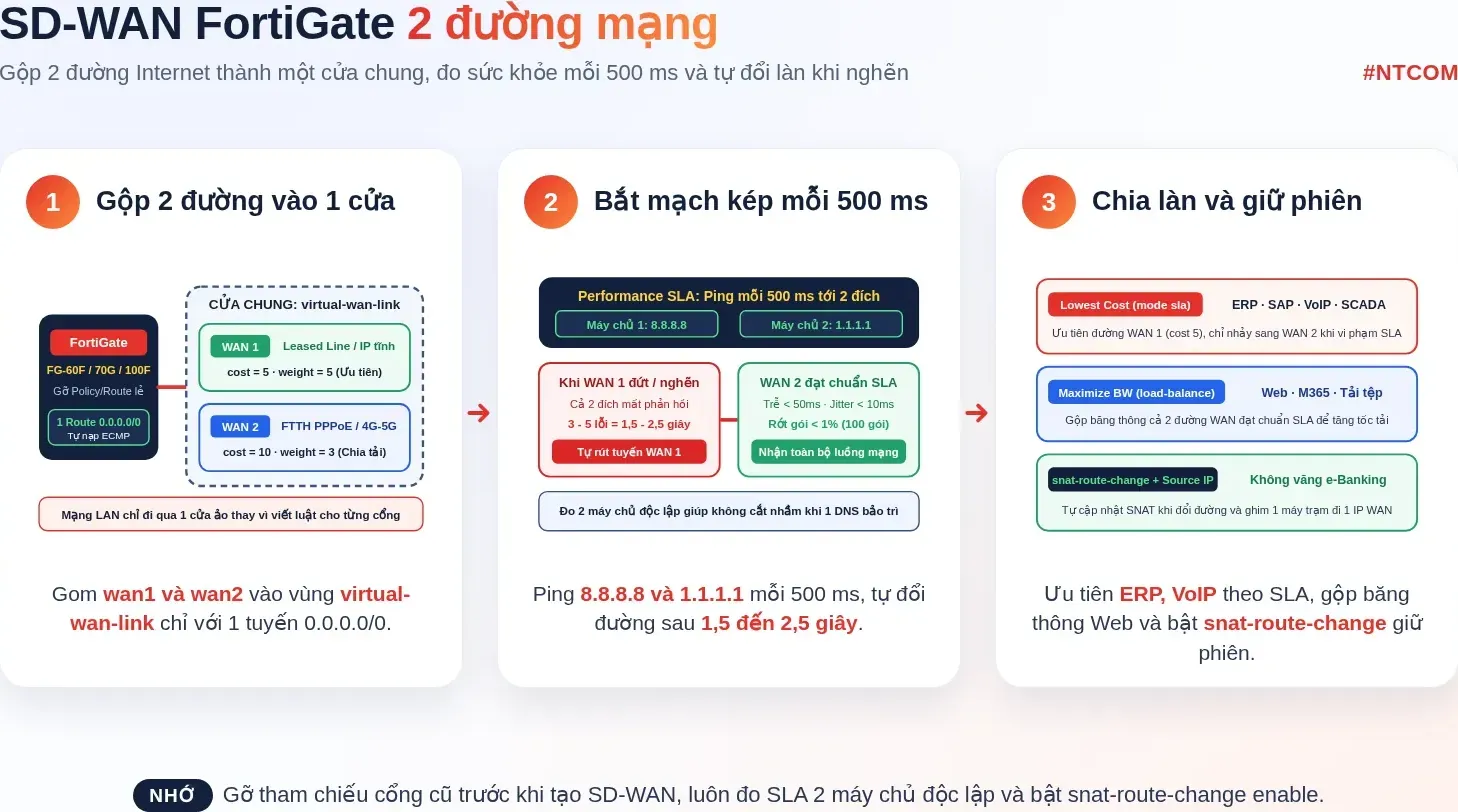
Cấu hình SD-WAN FortiGate với 2 đường Internet là quy trình gộp hai đường truyền WAN độc lập (Leased Line, FTTH PPPoE/IP tĩnh hoặc 4G/5G) vào vùng giao diện ảo virtual-wan-link trên FortiOS để cân bằng tải, định tuyến ứng dụng lớp 7 và tự động chuyển mạch dự phòng (Failover). Theo FortiOS 7.4 Administration Guide của Fortinet, bộ đo Performance SLA kiểm tra đường truyền mỗi 500 ms (đo trễ và jitter trên 30 gói, mất gói trên 100 gói) tới tối đa 2 máy chủ đích độc lập, tự động rút tuyến tĩnh và chuyển luồng sau 1,5 đến 2,5 giây (3 đến 5 lần lỗi liên tiếp). Bài viết hướng dẫn 6 bước cấu hình trên GUI và CLI FortiOS 7.4/7.6, cách chọn 4 chiến lược SD-WAN Rules, giữ phiên NAT và chọn model FortiGate theo datasheet.
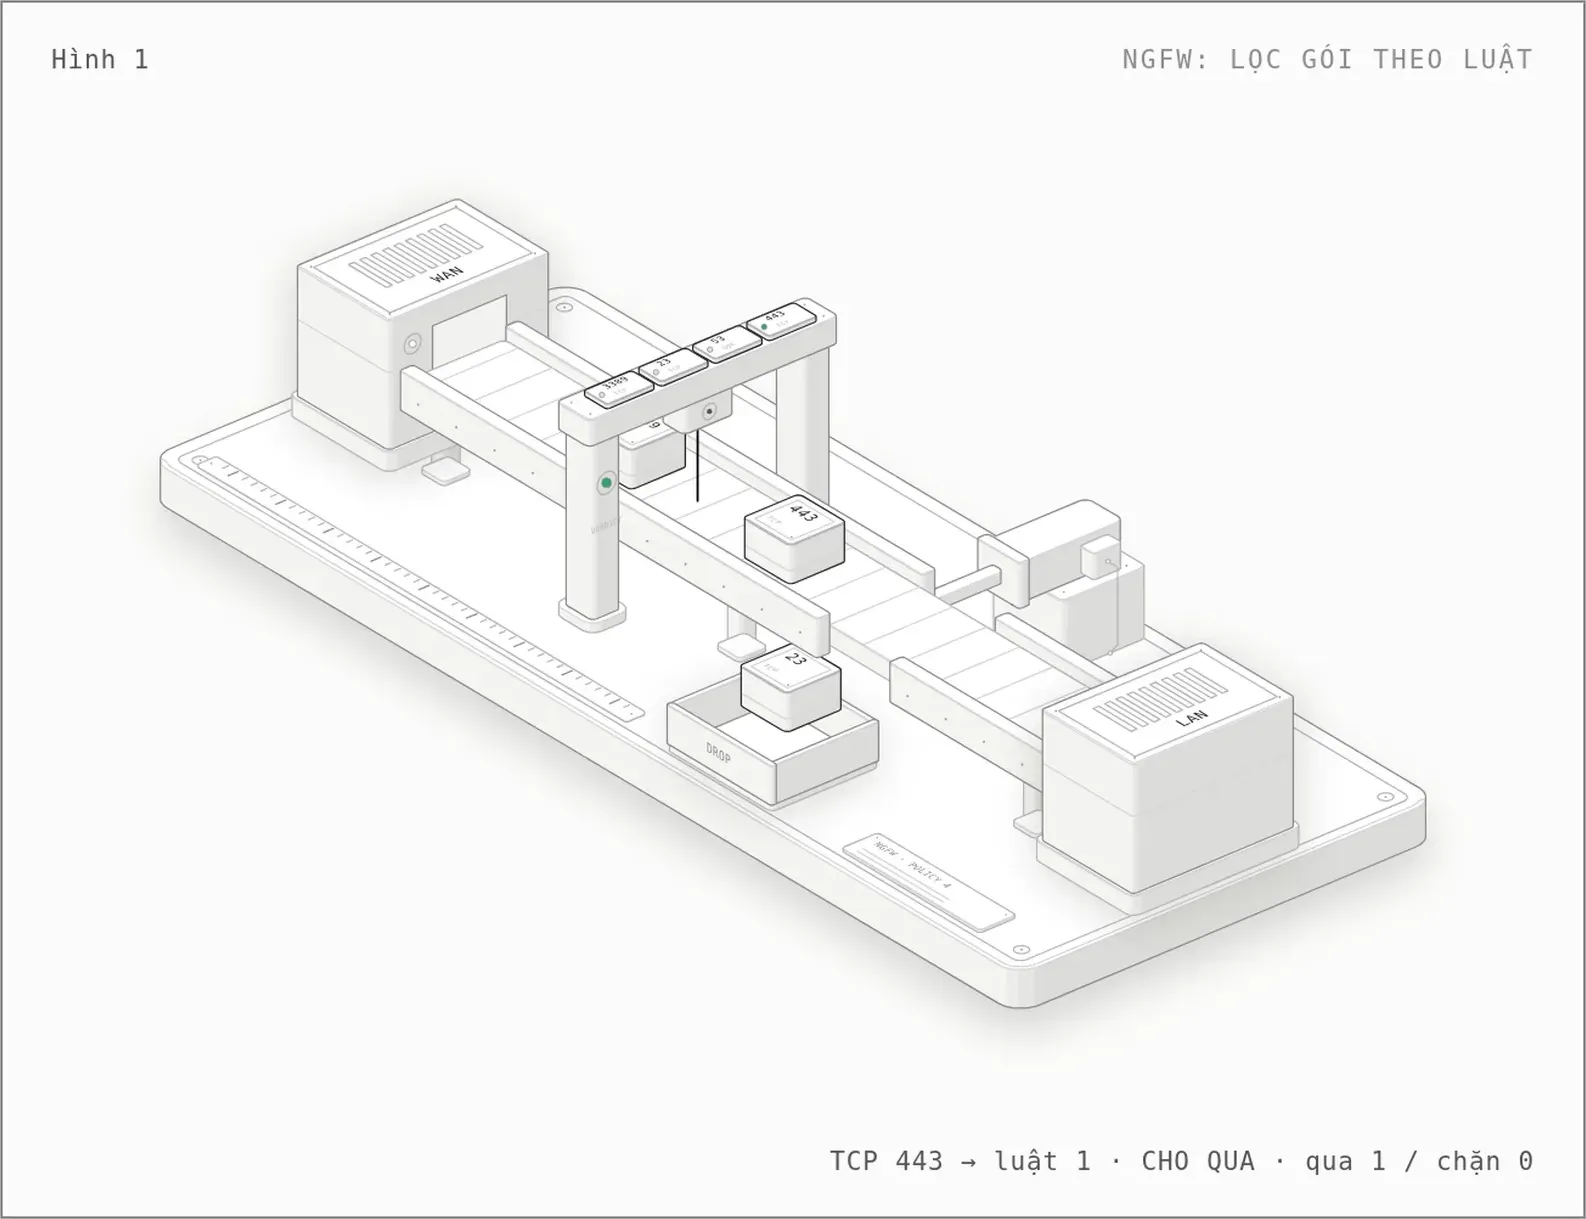
Hiểu nhanh bằng hình
Điều kiện tiên quyết trước khi bật SD-WAN trên FortiGate
Trên mọi tường lửa Fortinet FortiGate (FG-60F, FG-70G, FG-100F, FG-120G và FGR-60G, FGR-70G), tính năng Secure SD-WAN tích hợp sẵn trong FortiOS không tốn phí license riêng. Trước khi thêm wan1, wan2 vào vùng SD-WAN, cần kiểm tra 3 điều kiện:
- Giải phóng tham chiếu (Interface References): Cổng vật lý chỉ thêm được vào SD-WAN khi không còn gắn trực tiếp trong Firewall Policy, Static Route đơn lẻ hay DHCP Server.
- Kiểu nhận IP và Gateway: Đường IP tĩnh (
wan1) khai báo rõ IP cổng vàgatewaynhà mạng; đường PPPoE hoặc DHCP (wan2) tự nhận Gateway động (đểgateway 0.0.0.0). - Phân hoạch SD-WAN Zone: FortiOS 7.0+ gom cổng WAN vào SD-WAN Zone (mặc định là
virtual-wan-linkcho Internet trực tiếp DIA, tách riêng vớiOverlay_VPN).
Quy trình 6 bước cấu hình SD-WAN FortiGate với 2 đường Internet
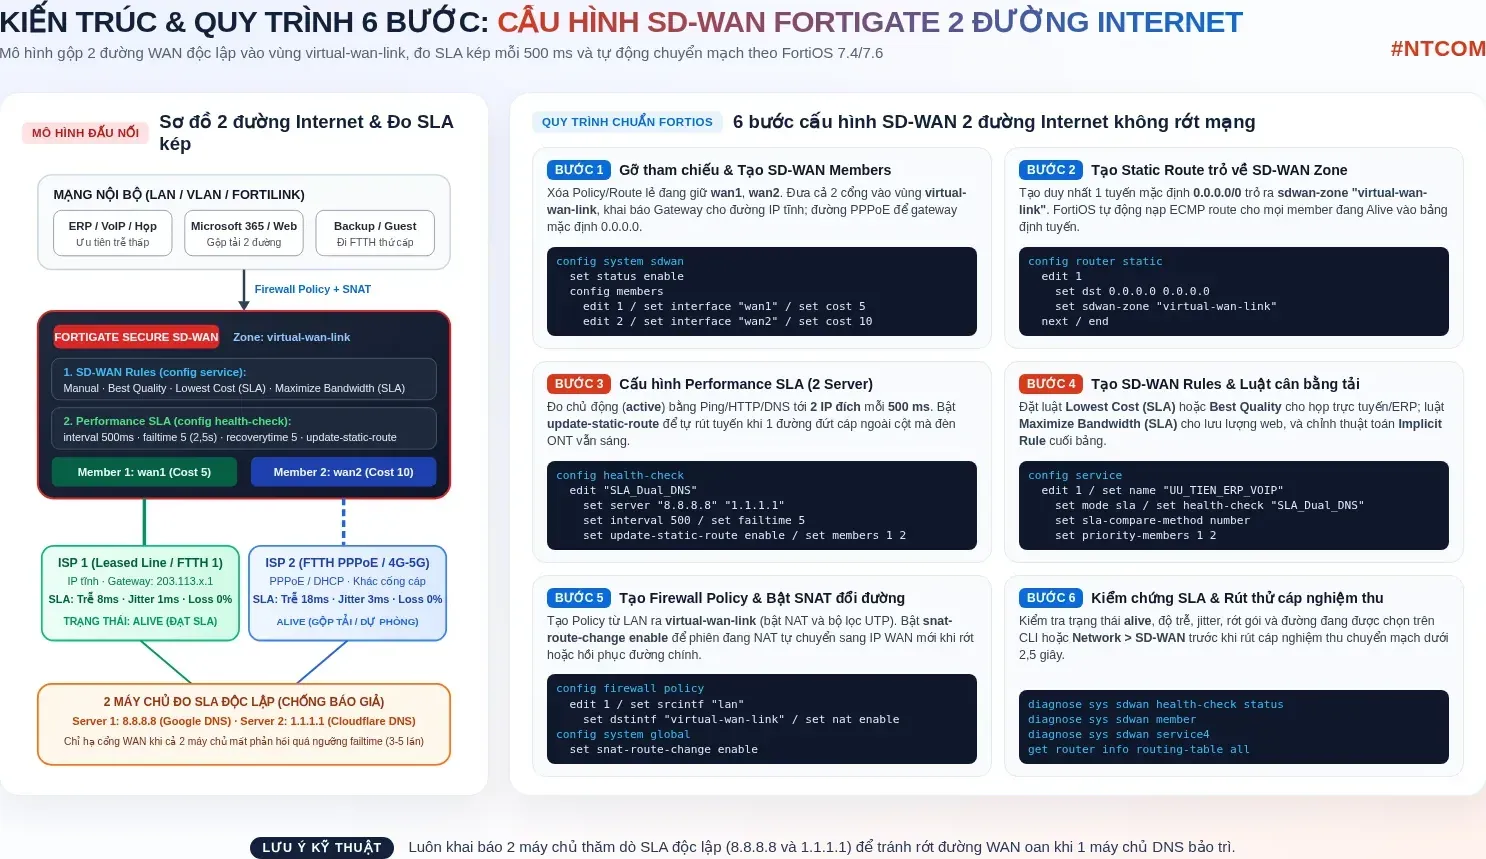
Từ FortiOS 7.0 đến 7.6, khối lệnh gốc trong CLI là config system sdwan. Dưới đây là 6 bước chuẩn cho 2 đường Internet độc lập.
Bước 1: Thêm cổng WAN1, WAN2 vào SD-WAN Members
Tại Network > SD-WAN > SD-WAN Zones > Create New > SD-WAN Member, thêm wan1, wan2 vào virtual-wan-link. Tham số cost (mặc định 0) xác định độ ưu tiên trong chế độ Lowest Cost (SLA), còn weight chia tỷ lệ phiên:
config system sdwanset status enableconfig membersedit 1set interface "wan1"set zone "virtual-wan-link"set gateway 203.113.10.1set cost 5set weight 5nextedit 2set interface "wan2"set zone "virtual-wan-link"set gateway 14.232.20.1set cost 10set weight 3nextendend
Bước 2: Tạo tuyến định tuyến tĩnh (Static Route) trỏ về vùng SD-WAN
Tại Network > Static Routes > Create New, tạo duy nhất một tuyến 0.0.0.0/0 trỏ về virtual-wan-link để FortiOS tự động nạp tuyến ECMP cho cả 2 cổng WAN:
config router staticedit 1set dst 0.0.0.0 0.0.0.0set sdwan-zone "virtual-wan-link"nextend
Bước 3: Cấu hình Performance SLA đo 2 máy chủ đích độc lập
Theo FortiOS 7.4 Administration Guide - Link Health Monitor, mục Network > SD-WAN > Performance SLAs hỗ trợ 3 chế độ đo (active, passive, prefer-passive) và 8 giao thức CLI (ping, tcp-echo, udp-echo, http, twamp, dns, tcp-connect, ftp; GUI có Ping, HTTP, DNS):
- Thăm dò 2 máy chủ độc lập (Dual Servers): Khai báo 2 IP như
8.8.8.8và1.1.1.1; chỉ khi cả 2 máy chủ mất phản hồi thì cổng WAN mới báodead, tránh cắt nhầm mạng khi 1 máy chủ DNS bảo trì. - Chu kỳ đo và chống nhấp nháy: Tham số
interval(20 đến 3.600.000 ms, mặc định500ms),failtime(mặc định5lần lỗi = 2,5 giây; hạ xuống3lần = 1,5 giây) vàrecoverytime(mặc định5lần thành công = 2,5 giây). - Rút tuyến và ngưỡng SLA Target: Bật
update-static-route enableđể tự gỡ route của cổng lỗi. Độ trễ (latency-threshold) và jitter (jitter-threshold) tính trên 30 gói gần nhất; mất gói (packetloss-threshold) tính trên 100 gói gần nhất.
config system sdwanconfig health-checkedit "SLA_Dual_DNS"set server "8.8.8.8" "1.1.1.1"set detect-mode activeset protocol pingset interval 500set failtime 5set recoverytime 5set update-static-route enableset members 1 2config slaedit 1set link-cost-factor latency jitter packet-lossset latency-threshold 50set jitter-threshold 10set packetloss-threshold 1nextendnextendend
Bước 4: Cấu hình SD-WAN Rules và thuật toán cân bằng tải Implicit Rule
Trong Network > SD-WAN > SD-WAN Rules (config service), các luật duyệt từ trên xuống dưới; lưu lượng còn lại đi theo luật ngầm định cuối bảng (Implicit Rule):
config system sdwanconfig serviceedit 1set name "UU_TIEN_ERP_VOIP"set mode slaset dst "all"set src "LAN_SUBNET"set health-check "SLA_Dual_DNS"config slaedit "SLA_Dual_DNS"set id 1nextendset priority-members 1 2nextedit 2set name "GOP_BANG_THONG_WEB"set mode load-balanceset dst "all"set src "LAN_SUBNET"set health-check "SLA_Dual_DNS"set hash-mode source-dest-ip-basedconfig slaedit "SLA_Dual_DNS"set id 1nextendset priority-members 1 2nextendset load-balance-mode source-ip-basedend
Bước 5: Tạo Firewall Policy và bật cập nhật phiên SNAT khi đổi đường
Tạo Firewall Policy từ lan ra virtual-wan-link kèm set nat enable, đồng thời bật set snat-route-change enable trong config system global để khi bảng định tuyến thay đổi, FortiGate tự động cập nhật địa chỉ SNAT sang cổng WAN mới:
config firewall policyedit 10set name "LAN_TO_SDWAN"set srcintf "lan"set dstintf "virtual-wan-link"set action acceptset srcaddr "all"set dstaddr "all"set schedule "always"set service "ALL"set utm-status enableset av-profile "default"set ips-sensor "default"set application-list "default"set nat enablenextendconfig system globalset snat-route-change enableend
Bước 6: Kiểm tra trạng thái SLA và nghiệm thu Failover trên CLI
Dùng bộ lệnh diagnose sys sdwan (trên FortiOS 7.4.4+ dùng service4) kiểm tra trạng thái alive, độ trễ, jitter và bảng định tuyến ECMP:
diagnose sys sdwan memberdiagnose sys sdwan health-check statusdiagnose sys sdwan service4get router info routing-table all
Đối chiếu 4 chiến lược SD-WAN Rules và 5 thuật toán cân bằng tải Implicit Rule
Chọn đúng chiến lược trong config service và set load-balance-mode giúp khai thác cả 2 đường truyền mà không làm văng phiên e-Banking hay ERP:
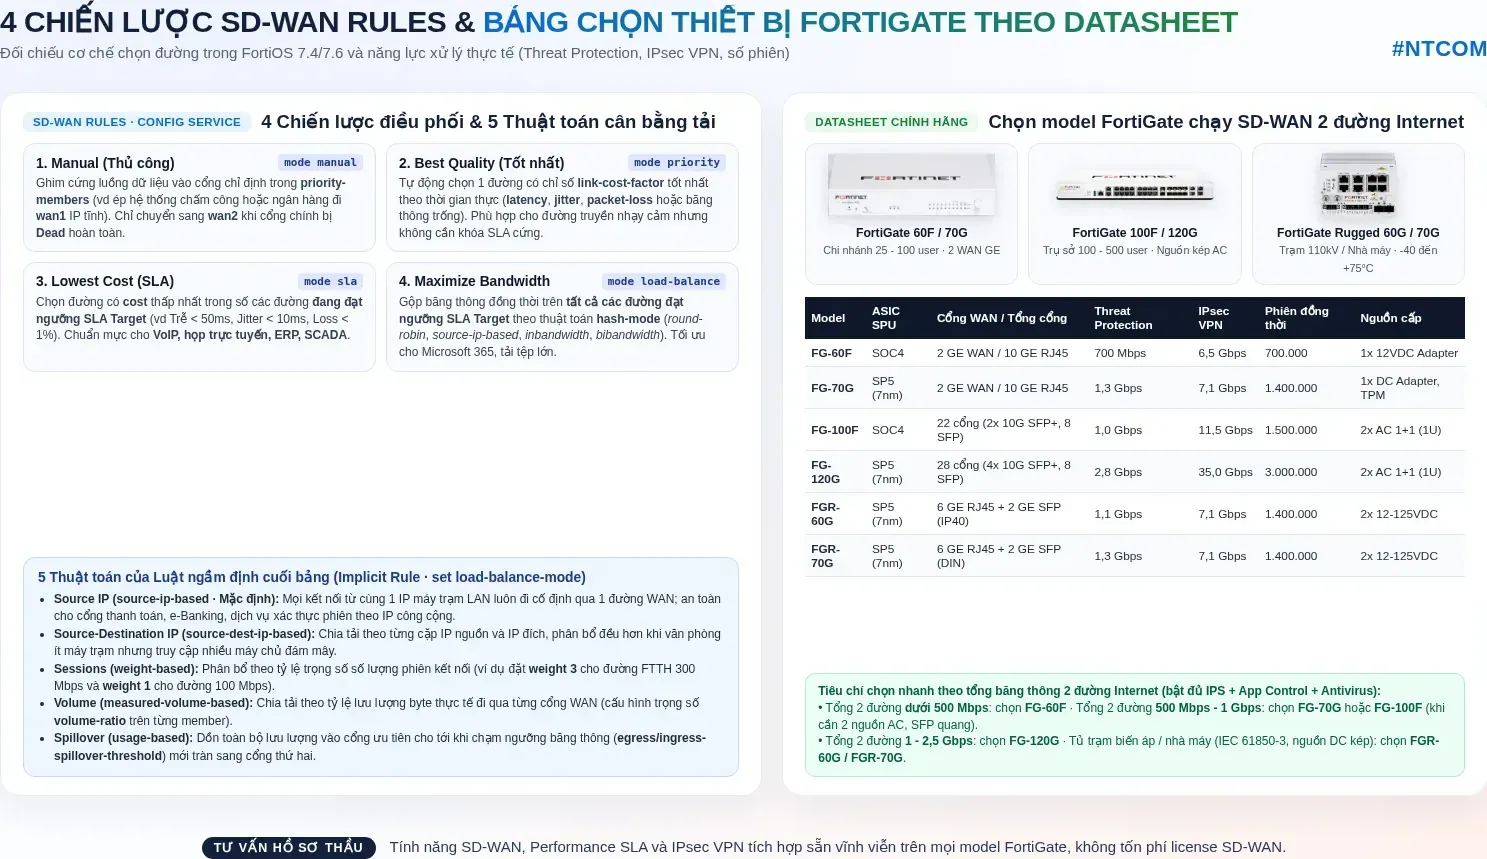
Chiến lược / Thuật toán | Tham số CLI | Cơ chế chọn đường | Ứng dụng thực tế |
|---|---|---|---|
Manual (Thủ công) | set mode manual | Ghim cố định vào cổng đầu tiên trong priority-members; chỉ đổi khi cổng chính Dead. | SMTP, khai thuế, e-Banking bắt buộc đi qua IP tĩnh WAN1. |
Best Quality (Tốt nhất) | set mode priority | Chọn 1 đường có link-cost-factor tốt nhất (latency, jitter, packet-loss, băng thông). | Hội nghị truyền hình, điều khiển từ xa ưu tiên đường mượt nhất. |
Lowest Cost (SLA) | set mode sla | Chọn 1 đường có cost thấp nhất trong các đường đạt ngưỡng SLA Target. | ERP, SAP, VoIP, SCADA: giữ luồng trên đường chính, tự nhảy khi suy hao. |
Maximize Bandwidth (SLA) | set mode load-balance | Chia tải qua mọi đường đạt SLA theo hash-mode (round-robin, source-dest-ip-based, bibandwidth). | Gộp băng thông 2 đường cho duyệt web, Microsoft 365, tải tệp lớn. |
Implicit: Source IP | source-ip-based | Phiên từ cùng 1 IP máy trạm LAN luôn đi cố định 1 đường WAN (mặc định). | An toàn cho mạng văn phòng, không đổi IP khi giao dịch ngân hàng. |
Implicit: Sessions | weight-based | Phân bổ số phiên mới theo tỷ lệ weight trên từng member. | 2 đường FTTH lệch tốc độ (600 Mbps weight 3, 200 Mbps weight 1). |
Implicit: Volume | measured-volume-based | Đếm byte thực tế và chia phiên mới theo tỷ lệ volume-ratio. | Ít phiên nhưng dung lượng lớn (sao lưu đám mây, truyền video). |
Implicit: Spillover | usage-based | Dồn lưu lượng vào cổng chính tới khi chạm ngưỡng spillover-threshold mới tràn. | Đường WAN phụ là SIM 4G/5G LTE giới hạn dung lượng. |
Bảng chọn thiết bị FortiGate chạy SD-WAN 2 đường Internet theo Datasheet
Khi gộp 2 đường Internet và bật bảo mật lớp 7 (IPS, Application Control, Antivirus, SSL Inspection), cần chọn model theo chỉ số Threat Protection Throughput trong datasheet Fortinet:
Model | ASIC | Cổng vật lý | FW / IPS / NGFW | Threat / SSL | IPsec | Phiên / mới | Nguồn & Môi trường |
|---|---|---|---|---|---|---|---|
FG-60F | SOC4 | 10x GE RJ45 (2 WAN, 1 DMZ, 5 LAN, 2 FortiLink) | 10 / 1,4 / 1G | 700 / 630M | 6,5G | 700K / 35K | Để bàn fanless, 1 nguồn 12VDC, 0-40 độ C |
FG-70G | SP5 | 10x GE RJ45 (2 WAN, 6 LAN, 2 FortiLink), USB 3.0 | 10 / 2,5 / 1,5G | 1,3 / 1,4G | 7,1G | 1,4M / 100K | Để bàn fanless, 1 nguồn DC, TPM, 0-40 độ C |
FG-100F | SOC4 | 22 cổng (2x 10G SFP+, 12x GE, 4x SFP, 4x Shared) | 20 / 2,6 / 1,6G | 1,0 / 1,0G | 11,5G | 1,5M / 56K | Rack 1U, 2 nguồn AC 100-240V dự phòng 1+1 |
FG-120G | SP5 | 28 cổng (4x 10G SFP+, 16x GE, 2x HA/MGMT, 8x SFP) | 39 / 5,3 / 3,1G | 2,8 / 3,0G | 35,0G | 3,0M / 140K | Rack 1U, 2 nguồn AC 100-240V dự phòng 1+1 |
FGR-60G | SP5 | 6x GE RJ45 (Bypass) + 2x GE SFP, Serial, DIO | 8 / 2,25 / 1,25G | 1,1 / 1,4G | 7,1G | 1,4M / 85K | IP40, -40 đến +75 độ C, 2x 12-125VDC, IEC 61850-3 |
FGR-70G | SP5 | 6x GE RJ45 (Bypass) + 2x GE SFP, Serial, DIO (5G) | 8 / 2,5 / 1,5G | 1,3 / 1,4G | 7,1G | 1,4M / 85K | DIN-rail IP40, -40 đến +75 độ C, 2x 12-125VDC, IEC 61850-3 |
Cấu hình SD-WAN FortiGate trong hồ sơ mời thầu
1. Cách ghi yêu cầu kỹ thuật trong hồ sơ mời thầu (HSMT)
- Tính năng SD-WAN và đo kiểm SLA: "Tích hợp sẵn Secure SD-WAN vĩnh viễn theo máy; hỗ trợ SD-WAN Zones, đo kiểm Active / Passive / Prefer-Passive qua Ping, HTTP, DNS, TCP-Echo, UDP-Echo, TWAMP tới tối thiểu 2 máy chủ đích độc lập; chu kỳ thăm dò từ 20 ms (mặc định 500 ms), tự động rút tuyến tĩnh và chuyển mạch dưới 2,5 giây".
- Chiến lược định tuyến và ASIC: "Hỗ trợ 4 chế độ SD-WAN Rules (Manual, Best Quality, Lowest Cost SLA, Maximize Bandwidth SLA) và 5 thuật toán cân bằng tải ECMP; trang bị ASIC SPU (SOC4 hoặc SP5); đạt Threat Protection từ 1 đến 2,8 Gbps".
2. Lưu ý khi điền bảng đáp ứng và bóc tách khối lượng (BoM)
- Bản quyền SD-WAN và gói bảo mật: Dẫn chứng FortiOS Administration Guide khẳng định SD-WAN, Performance SLA và ADVPN tích hợp sẵn không tốn phí license; kê kèm gói FortiGuard UTP hoặc Enterprise Protection (1, 3 hoặc 5 năm) để cập nhật nhận diện ứng dụng L7 và lọc mã độc trên 2 đường WAN.
- Chọn cổng quang SFP và nguồn dự phòng: Khi HSMT yêu cầu cắm trực tiếp 2 module SFP Leased Line và có 2 nguồn AC 1+1, chào từ FortiGate 100F hoặc FortiGate 120G. Tại một trạm biến áp 110kV hoặc nhà máy cần chuẩn IEC 61850-3 và nguồn DC kép 12-125VDC, chọn FortiGate Rugged FGR-60G hoặc FGR-70G.
Xem thêm tại danh mục Tường lửa Firewall, chi tiết Fortinet FortiGate 60F, Fortinet FortiGate 120G, Fortinet FortiGate 200F, FortiGate Rugged 60G, FortiGate Rugged 70G. Tham khảo thêm: FortiGate 70G: điểm mới so với 60F, FortiGate 60F và 100F, giấy phép FortiGate UTP, Enterprise, FortiGate Rugged và kết nối nhiều chi nhánh bằng SD-WAN. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Fortinet FortiOS 7.4.0 Administration Guide - SD-WAN Quick Start & Configuring SD-WAN in the CLI
- Fortinet FortiOS 7.4.0 Administration Guide - Performance SLA Overview & Link Health Monitor
- Fortinet FortiOS 7.4.0 Administration Guide - SD-WAN Rules, Strategies & Implicit Rule
- Fortinet FortiGate / FortiWiFi 70G Series Data Sheet (FG-70G-DAT-R04-20250213)
- Fortinet FortiGate 100F Series & 120G Series Data Sheets
- Fortinet FortiGate Rugged Series Data Sheet (FGR-DAT-R59-20260924)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!