Kết nối nhiều chi nhánh: SD-WAN, VPN, đường truyền dự phòng
Tác giả
Nguyen Huu Cuong
Ngày đăng

Kết nối mạng nhiều chi nhánh về trụ sở chính và trung tâm dữ liệu đạt độ ổn định cao khi doanh nghiệp kết hợp đường hầm kép IPsec VPN (Hub-and-Spoke hoặc ADVPN) với điều phối SD-WAN trên ít nhất hai nhà mạng độc lập. Thay vì phụ thuộc vào kênh thuê riêng đắt đỏ hoặc đường FTTH đơn lẻ dễ đứt phiên kế toán và ERP, tường lửa chi nhánh đo độ trễ, jitter và rớt gói để tự động chuyển luồng dữ liệu sang đường tốt nhất dưới 1 giây. Bài viết chia sẻ kinh nghiệm của kỹ sư NTCOM khi thiết kế, chọn thiết bị Hub/Spoke và cấu hình mạng WAN đa điểm tại Việt Nam.
Hiểu nhanh bằng hình
Vì sao chi nhánh lắp 2 đường Internet mà đứt cáp vẫn rớt phiên ERP?
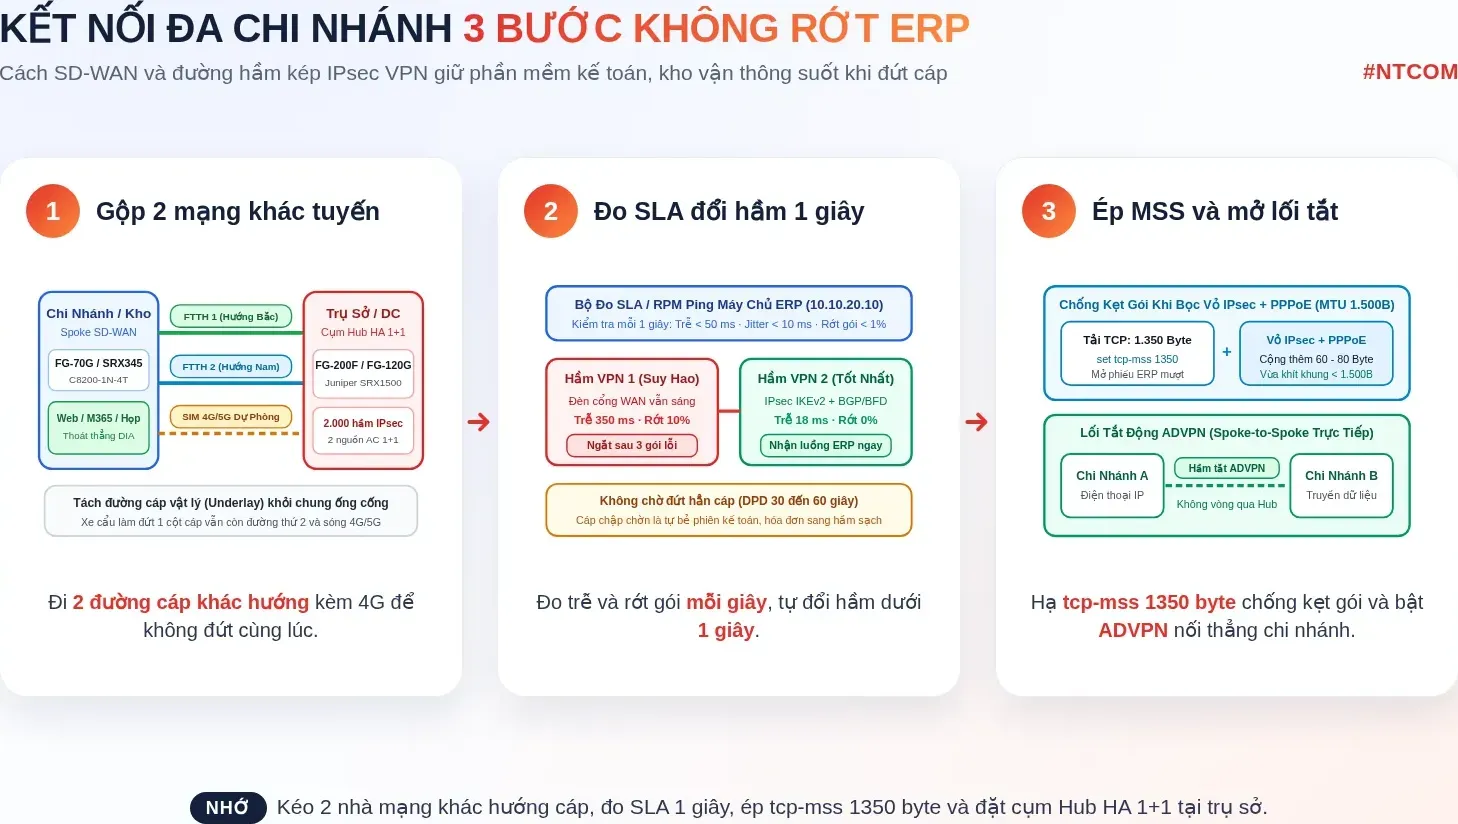
Khi khảo sát mạng cho các chuỗi nhà máy và kho vận, anh em kỹ thuật NTCOM hay gặp câu hỏi: "Chi nhánh đã kéo 2 đường cáp quang của 2 nhà mạng, dựng VPN về tổng công ty rồi, sao nhà mạng chính bảo trì cáp là kho dưới tỉnh vẫn treo phần mềm xuất hóa đơn?". Kiểm tra tại tủ mạng thường lộ ra bốn điểm nghẽn:
- Hai đường cáp quang đi chung cống bể hoặc cột điện cuối: Đoạn cáp từ hộp ODF ngoài đường vào phòng máy luồn chung một ống gen nên khi xe cẩu vướng cáp hoặc đào đường, cả hai sợi quang đứt cùng lúc.
- Chuyển mạch dự phòng chỉ nhìn đèn cổng WAN (Link-State): Đường FTTH đi qua modem ONT Bridge rồi cắm cáp đồng vào tường lửa. Khi cáp quang ngoài cột gãy, dây nhảy nối từ ONT sang tường lửa vẫn sáng đèn nên tuyến tĩnh (Static Route) không tự đổi đường.
- Cáp suy hao ngầm (Brownout) làm rớt gói 5% đến 15%: Đường truyền không đứt hẳn nhưng độ trễ vọt lên 350 ms. Cơ chế DPD chờ mất kết nối 30 đến 60 giây mới hạ hầm VPN, khiến phiên SQL hoặc ERP bị treo.
- Phân mảnh gói tin IPsec do quên hạ TCP MSS: Khung Ethernet chuẩn dài 1.500 byte; qua PPPoE (mất 8 byte) và bọc IPsec ESP/UDP (mất 52 đến 72 byte), tải thực tế còn dưới 1.420 byte. Không ép
tcp-mssxuống 1.350 byte thì ping vẫn thông nhưng mở biểu mẫu lớn là treo màn hình.
Kiến trúc kết nối nhiều chi nhánh: SD-WAN, IPsec VPN Hub-and-Spoke và ADVPN
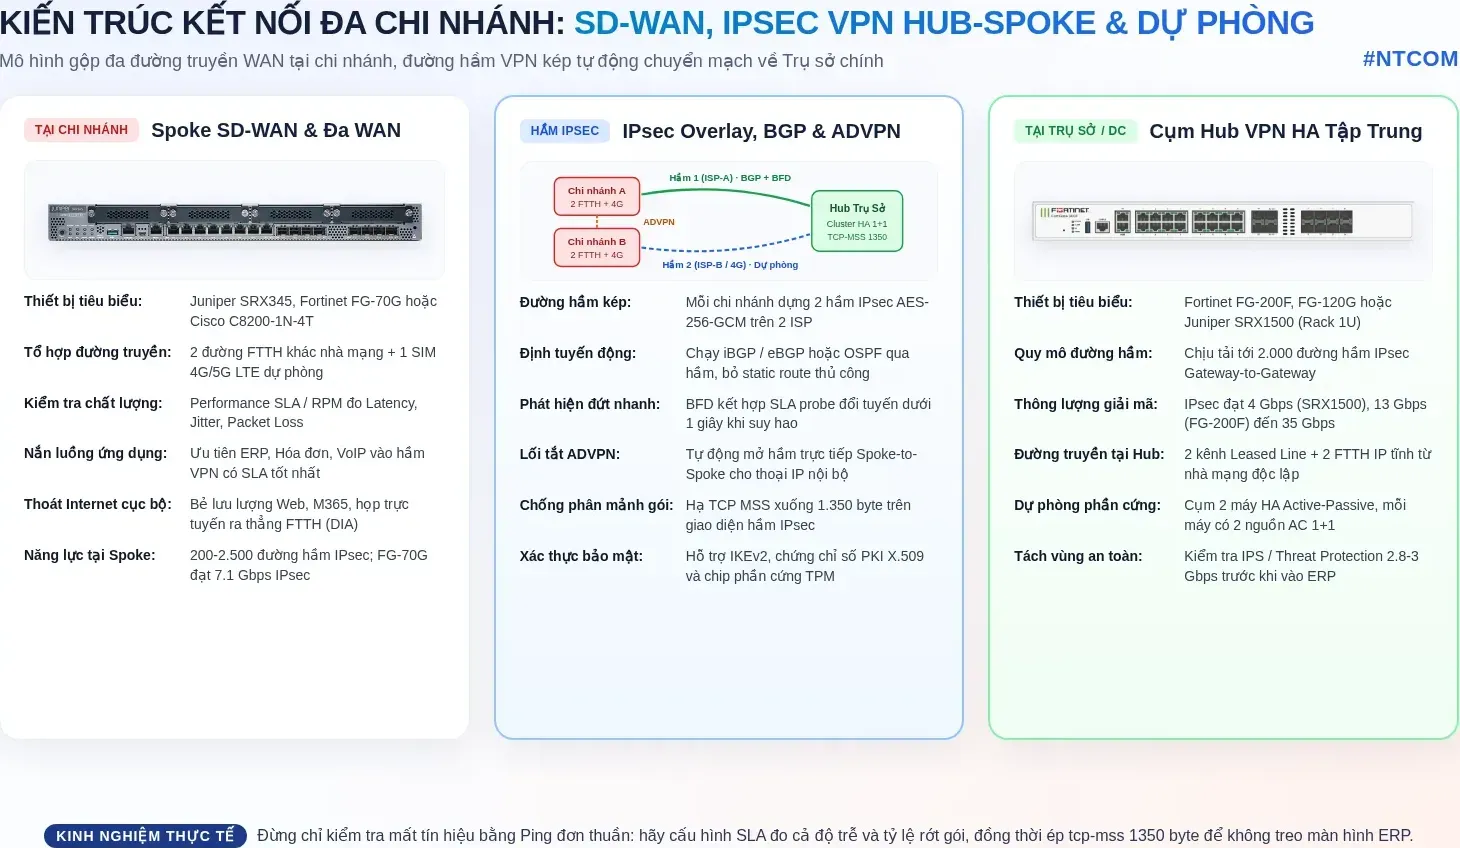
Để giữ phiên liên tục và tiết kiệm chi phí thuê kênh, chúng tôi tách lớp truyền dẫn vật lý (Underlay) và lớp đường hầm ảo (Overlay):
- Tại chi nhánh, nhà máy, kho bãi (Spoke): Trang bị tường lửa SD-WAN (FortiGate 70G, Juniper SRX345 hoặc Cisco C8200-1N-4T), gom 2 đường FTTH IP tĩnh khác nhà mạng cộng 1 modem 4G/5G LTE. Lưu lượng duyệt web, Microsoft 365, họp trực tuyến thoát thẳng ra FTTH tại chỗ (DIA).
- Đường hầm kép IPsec VPN và BGP: Mỗi chi nhánh dựng 2 hầm IPsec AES-256 trên 2 nhà mạng về Hub trung tâm, chạy BGP kết hợp BFD và bộ đo SLA mỗi giây.
- Lối tắt động ADVPN: Khi Chi nhánh A gọi điện thoại IP hoặc truyền file sang Chi nhánh B, Hub giới thiệu IP để hai chi nhánh tự dựng hầm trực tiếp Spoke-to-Spoke.
- Tại Trụ sở chính / Data Center (Hub HA): Đặt cặp tường lửa chạy Active-Passive (FortiGate 200F, FortiGate 120G hoặc Juniper SRX1500) đấu vào 2 đường Leased Line độc lập, đồng bộ phiên IPsec.
Quy hoạch tổ hợp đường truyền và ngưỡng SLA theo quy mô điểm
Phân loại điểm | Quy mô (Ví dụ) | Tổ hợp đường truyền WAN | Thiết bị tiêu biểu | Ngưỡng SLA | Chính sách phân luồng |
|---|---|---|---|---|---|
Trụ sở chính / DC (Hub) | 200 - 1.000 người, ERP/DB | 2 Leased Line + 2 FTTH | Cụm HA FG-200F, FG-120G, SRX1500 | Trễ < 20 ms, Rớt < 0.2% | Chấm dứt tới 2.000 hầm IPsec, quét IPS luồng vào Server |
Nhà máy / Chi nhánh lớn | 50 - 200 người, MES, ERP | 1 Leased Line + 2 FTTH khác ISP | FG-120G, SRX345-2AC, C8200-1N-4T | Trễ < 40 ms, Rớt < 0.5% | ERP, MES, VoIP đi hầm chính; sao lưu và web đi FTTH |
Kho vùng / Văn phòng tỉnh | 10 - 50 người, kế toán kho | 2 FTTH IP tĩnh + 1 SIM 4G/5G | FG-70G, SRX345, SRX300 | Trễ < 60 ms, Rớt < 1.0% | Gộp 2 hầm IPsec theo SLA; chỉ đẩy ERP qua 4G khi đứt cáp |
Cửa hàng / Trạm cân | 2 - 10 người, POS, camera | 1 FTTH + 1 SIM 4G/5G LTE | FG-70G, FG-60F, SRX300 | Trễ < 100 ms, Rớt < 2.0% | Giữ hầm VPN cho POS; chặn truyền camera qua sóng 4G |
Chọn thiết bị Tường lửa / SD-WAN cho Hub và Chi nhánh theo datasheet
Bốn thông số cần đối chiếu kỹ trong datasheet khi chọn thiết bị Hub và Spoke là thông lượng giải mã IPsec VPN, băng thông Threat Protection lớp 7, số lượng đường hầm IPsec tối đa và nguồn điện dự phòng:
Model thiết bị | Vai trò | Cổng giao tiếp vật lý | Thông lượng IPsec VPN | Số hầm IPsec (GW-to-GW) | Hiệu năng bảo mật (Datasheet) | Nguồn & Kiểu dáng |
|---|---|---|---|---|---|---|
Fortinet FG-200F | Hub Trụ sở / DC | 18x GE RJ45, 8x GE SFP, 4x 10GE SFP+ | 13 Gbps (512B) | 2.000 hầm (16.000 Client) | IPS 5 Gbps, NGFW 3.5 Gbps, Threat 3 Gbps, 3M phiên | 1RU, 2 nguồn AC 1+1 |
Fortinet FG-120G | Hub vừa / Nhà máy | 18x GE RJ45, 8x GE SFP, 4x 10GE SFP+ | 35 Gbps (512B, SP5) | 2.000 hầm (16.000 Client) | IPS 5.3 Gbps, NGFW 3.1 Gbps, Threat 2.8 Gbps, 3M phiên | 1RU, 2 nguồn AC 1+1 |
Juniper SRX1500-SYS-JB-AC | Hub Trụ sở | 12x 1G RJ45, 4x 1G SFP, 4x 10G SFP+, 2 PIM | 4.0 Gbps (1.400B) / 1.0 Gbps (IMIX) | 2.000 hầm IPsec VPN | Firewall 9 Gbps, NGFW 7.0/2.0 Gbps, 2M phiên | 1U, nguồn dự phòng 1+1 |
Fortinet FG-70G | Spoke Chi nhánh / Kho | 10x GE RJ45 (2 WAN, 2 FortiLink, 6 LAN), USB 3.0 | 7.1 Gbps (512B, SP5) | 200 hầm (500 Client) | IPS 2.5 Gbps, NGFW 1.5 Gbps, Threat 1.3 Gbps, 1.4M phiên | Để bàn, 1 nguồn AC, TPM |
Juniper SRX345 | Spoke Chi nhánh / Trạm | 8x 1G RJ45, 8x 1G SFP, 4 khe Mini-PIM, USB 3.0 | 977 Mbps (1.400B) / 325 Mbps (IMIX) | 2.048 hầm IPsec VPN | Firewall 5 Gbps (1.518B) / 1.5 Gbps (IMIX), IPS 600 Mbps | 1U, bản 1AC, 2AC hoặc DC |
Cisco C8200-1N-4T | Spoke SD-WAN | 4 cổng 1G WAN (2 RJ45 + 2 SFP), 1 NIM, 1 PIM | 1 Gbps (1.400B) / 900 Mbps (IMIX) | 2.500 hầm SD-WAN / SVTI | SD-WAN IPsec IQDF 850 Mbps (IMIX), 512K phiên firewall | 1RU, 1 nguồn AC 100W |
Mẫu cấu hình thực tế: Đường hầm IPsec, ép TCP MSS và đo SLA
1. Cấu hình IPsec VPN kèm TCP-MSS 1350 và Performance SLA trên FortiGate (FortiOS)
Trên FortiGate chi nhánh, kỹ sư gom 2 hầm IPsec vào vùng SD-WAN OVERLAY_HUB, ép tcp-mss 1350 chống phân mảnh gói PPPoE + IPsec và tạo bộ đo SLA_ERP_SERVER ping máy chủ nội bộ mỗi 1 giây:
# 1. Khai bao Phase 1 cho ham IPsec tren WAN1 va bat ADVPNconfig vpn ipsec phase1-interfaceedit "VPN_HUB_ISP1"set interface "wan1"set ike-version 2set net-device disableset proposal aes256gcm-prfsha256set auto-discovery-receiver enableset remote-gw 203.113.10.2set psksecret ENC_MAT_KHAU_CHUNGnextend# 2. Ep TCP-MSS xuong 1350 byte tren giao dien ham de khong ket goi ERPconfig system interfaceedit "VPN_HUB_ISP1"set ip 10.255.1.2 255.255.255.255set remote-ip 10.255.1.1 255.255.255.0set tcp-mss 1350nextedit "VPN_HUB_ISP2"set ip 10.255.2.2 255.255.255.255set remote-ip 10.255.2.1 255.255.255.0set tcp-mss 1350nextend# 3. Cau hinh SD-WAN Performance SLA do do tre, jitter va rot goiconfig system sdwanset status enableconfig health-checkedit "SLA_ERP_SERVER"set server "10.10.20.10"set interval 1000set failtime 3set recoverytime 5set members 1 2config slaedit 1set latency-threshold 50set jitter-threshold 10set packetloss-threshold 1nextendnextendend
2. Cấu hình kiểm tra đường truyền RPM và TCP-MSS trên Juniper SRX (Junos OS)
Trên Juniper SRX345 hoặc SRX300, kỹ sư bật tcp-mss ipsec-vpn mss 1350 và dùng services rpm kèm ip-monitoring để tự đổi sang hầm dự phòng st0.2 khi hầm chính st0.1 rớt 3 gói liên tiếp:
set security flow tcp-mss ipsec-vpn mss 1350set services rpm probe SLA_HUB test PING_ERP_HO probe-type icmp-pingset services rpm probe SLA_HUB test PING_ERP_HO target address 10.10.20.10set services rpm probe SLA_HUB test PING_ERP_HO probe-interval 1set services rpm probe SLA_HUB test PING_ERP_HO thresholds successive-loss 3set services rpm probe SLA_HUB test PING_ERP_HO destination-interface st0.1set services ip-monitoring policy FAILOVER_TO_ISP2 match rpm-probe SLA_HUBset services ip-monitoring policy FAILOVER_TO_ISP2 then preferred-route route 10.10.20.0/24 next-hop st0.2
Case study: Chuẩn hóa mạng SD-WAN và VPN cho doanh nghiệp 15 điểm kết nối
Giữa năm qua, anh em kỹ thuật NTCOM cải tạo mạng WAN cho một doanh nghiệp vật liệu xây dựng có trụ sở tại TP.HCM, 2 nhà máy ở Bình Dương, Long An và 12 kho vùng tại miền Trung, miền Bắc.
Hiện trạng: Cả 14 điểm kết nối về TP.HCM để chạy ERP, WMS và hóa đơn điện tử qua 1 router phổ thông quay VPN tĩnh về 1 tường lửa đơn lẻ ở trụ sở. Cuối tháng khi 12 kho đồng loạt in phiếu xuất, chỉ cần cáp quang một tỉnh suy hao nhẹ là kế toán kho bị văng khỏi ERP, xe tải phải chờ 30 đến 45 phút.
Phương án của NTCOM: Tại trụ sở TP.HCM, lắp cặp Fortinet FortiGate 200F chạy HA Active-Passive đấu vào 1 đường Leased Line 200 Mbps và 2 đường FTTH; nguồn kép AC cắm chéo vào 2 UPS. Tại 2 nhà máy và 12 kho vùng, trang bị tường lửa nguồn kép và FortiGate 70G; mỗi điểm gắn 2 đường FTTH khác hướng cáp cộng 1 USB 4G LTE, dựng 2 hầm IPsec IKEv2 chạy BGP, bật ADVPN, ép tcp-mss 1350 và đo SLA mỗi 1 giây.
Kết quả: Khi rút thử dây quang đường chính tại kho Đà Nẵng và Hải Phòng lúc nhân viên đang nhập phiếu ERP và gọi điện thoại IP, thiết bị chuyển sang hầm thứ hai dưới 1 giây (chỉ rớt 1 gói ping), cuộc gọi và màn hình ERP giữ nguyên phiên.
Đưa giải pháp kết nối nhiều chi nhánh vào hồ sơ mời thầu
- Thông lượng IPsec VPN và nguồn dự phòng: Ghi rõ thiết bị Hub đạt IPsec VPN từ 4 Gbps đến 13 Gbps trở lên, tối thiểu 2.000 hầm IPsec Gateway-to-Gateway và có 2 nguồn AC dự phòng 1+1. Thiết bị chi nhánh đạt IPsec VPN từ 900 Mbps đến 7 Gbps, có cổng USB 3.0 hoặc khe Mini-PIM / NIM gắn 4G/5G.
- Đo kiểm SLA và bản quyền SD-WAN: Yêu cầu thiết bị đo độ trễ, jitter, mất gói theo thời gian thực, hỗ trợ IKEv2, BGP, OSPF, BFD, ADVPN. Trên FortiGate và Juniper SRX (gói
JB), tính năng SD-WAN, RPM/SLA và IPsec VPN tích hợp vĩnh viễn theo máy; chỉ mua thêm thuê bao bảo mật (FortiGuard UTP hoặc Juniper A1/A2) khi cần lọc web và IPS. - Đối chiếu mã nguồn kép: Với Juniper SRX345, mã
SRX345-SYS-JBchỉ có 1 nguồn AC, còn mãSRX345-SYS-JB-2ACmới có 2 nguồn AC dự phòng kèm CO/CQ chính hãng.
Xem thêm các thiết bị tại danh mục Tường lửa Firewall và danh mục Thiết bị định tuyến Router, gồm Fortinet FortiGate 200F, Fortinet FortiGate 120G, Juniper SRX1500-SYS-JB-AC, Juniper SRX345, Juniper SRX300, Cisco Catalyst C8200-1N-4T. Tham khảo thêm: Hạ tầng mạng nhà máy trong KCN: từ khảo sát đến bàn giao, Nâng cấp mạng văn phòng 200 người: switch, Wi-Fi, firewall, VLAN, Juniper SRX300, SRX345: tường lửa chi nhánh, FortiGate 70G: điểm mới so với 60F và Giải pháp tích hợp hệ thống CNTT - Viễn thông NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Fortinet: FortiGate 200F Series Data Sheet (FG-200F-DAT-R25-20241216)
- Fortinet: FortiGate 120G Series Data Sheet (FG-120G-DAT-R19-20260929)
- Fortinet: FortiGate 70G Series Data Sheet (FG-70G-DAT-R04-20250213)
- Juniper Networks: SRX300 Line of Firewalls for the Branch Datasheet (Document ID 1000550-030-EN, 09/2024)
- Juniper Networks: SRX1500 Services Gateway Datasheet (Document ID 1000551-025-EN, 05/2024)
- Cisco Systems: Cisco Catalyst 8200 Series Edge Platforms Data Sheet (Document ID C78-744560-11)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!