So sánh Fortinet và Sophos cho doanh nghiệp vừa
Tác giả
Nguyen Huu Cuong
Ngày đăng

Với doanh nghiệp vừa (khoảng 50 đến 200 người dùng), cả Fortinet (FortiGate) và Sophos (Firewall XGS) đều là tường lửa thế hệ mới (NGFW) đủ sức đảm nhận cổng Internet, VPN và kiểm tra sâu nội dung. Khác biệt lớn nhất không nằm ở con số thông lượng mà ở kiến trúc tăng tốc, cách quản lý tập trung, mô hình cấp phép và hệ sinh thái thiết bị đi kèm. Bài này so sánh hai hãng theo đúng các tiêu chí đó, kèm hai bảng model có số liệu lấy từ tài liệu chính hãng, để kỹ sư chọn đúng tầng và điền đáp ứng trong hồ sơ mời thầu.
Hiểu nhanh bằng hình
Fortinet hay Sophos: chọn nhanh theo nhu cầu
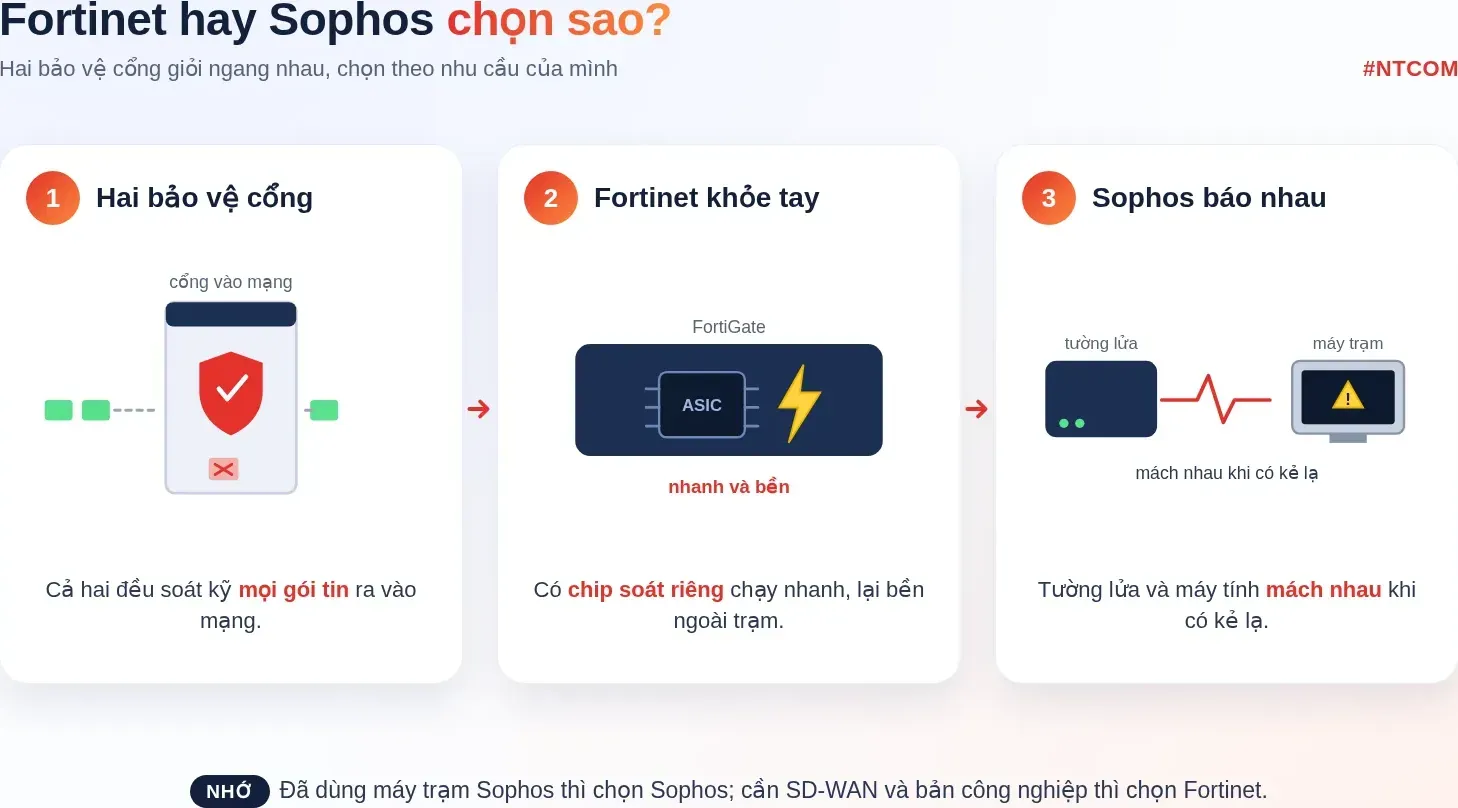
Nếu chưa muốn đọc hết, đây là khung quyết định gọn cho doanh nghiệp vừa tại Việt Nam:
- Đã dùng hoặc sẽ mua endpoint Sophos Intercept X, muốn tường lửa và máy trạm tự trao đổi thông tin tấn công: chọn Sophos XGS để tận dụng Security Heartbeat (đồng bộ bảo mật).
- Có nhiều chi nhánh, cần SD-WAN mạnh và muốn quản lý luôn switch, access point từ chính tường lửa: chọn FortiGate với Security Fabric và FortiSwitch, FortiAP.
- Thiết bị phải đặt ngoài tủ trạm, nhà máy, môi trường nóng bụi rung: chọn dòng công nghiệp FortiGate Rugged; Sophos chưa có dòng rugged tương đương.
- Muốn quản lý tập trung trên nền đám mây, cấp phép đơn giản một gói: Sophos Central và gói Xstream Protection là lợi thế của Sophos.
- Ưu tiên tăng tốc phần cứng bằng ASIC chuyên dụng cho thông lượng cao và độ trễ thấp: FortiGate với vi xử lý SPU.
Cả hai đều đáp ứng được phần lớn gói thầu doanh nghiệp vừa; lựa chọn cuối thường do hệ sinh thái sẵn có và thói quen vận hành của đội IT quyết định.
Hai kiến trúc tăng tốc khác nhau: SPU ASIC và Xstream
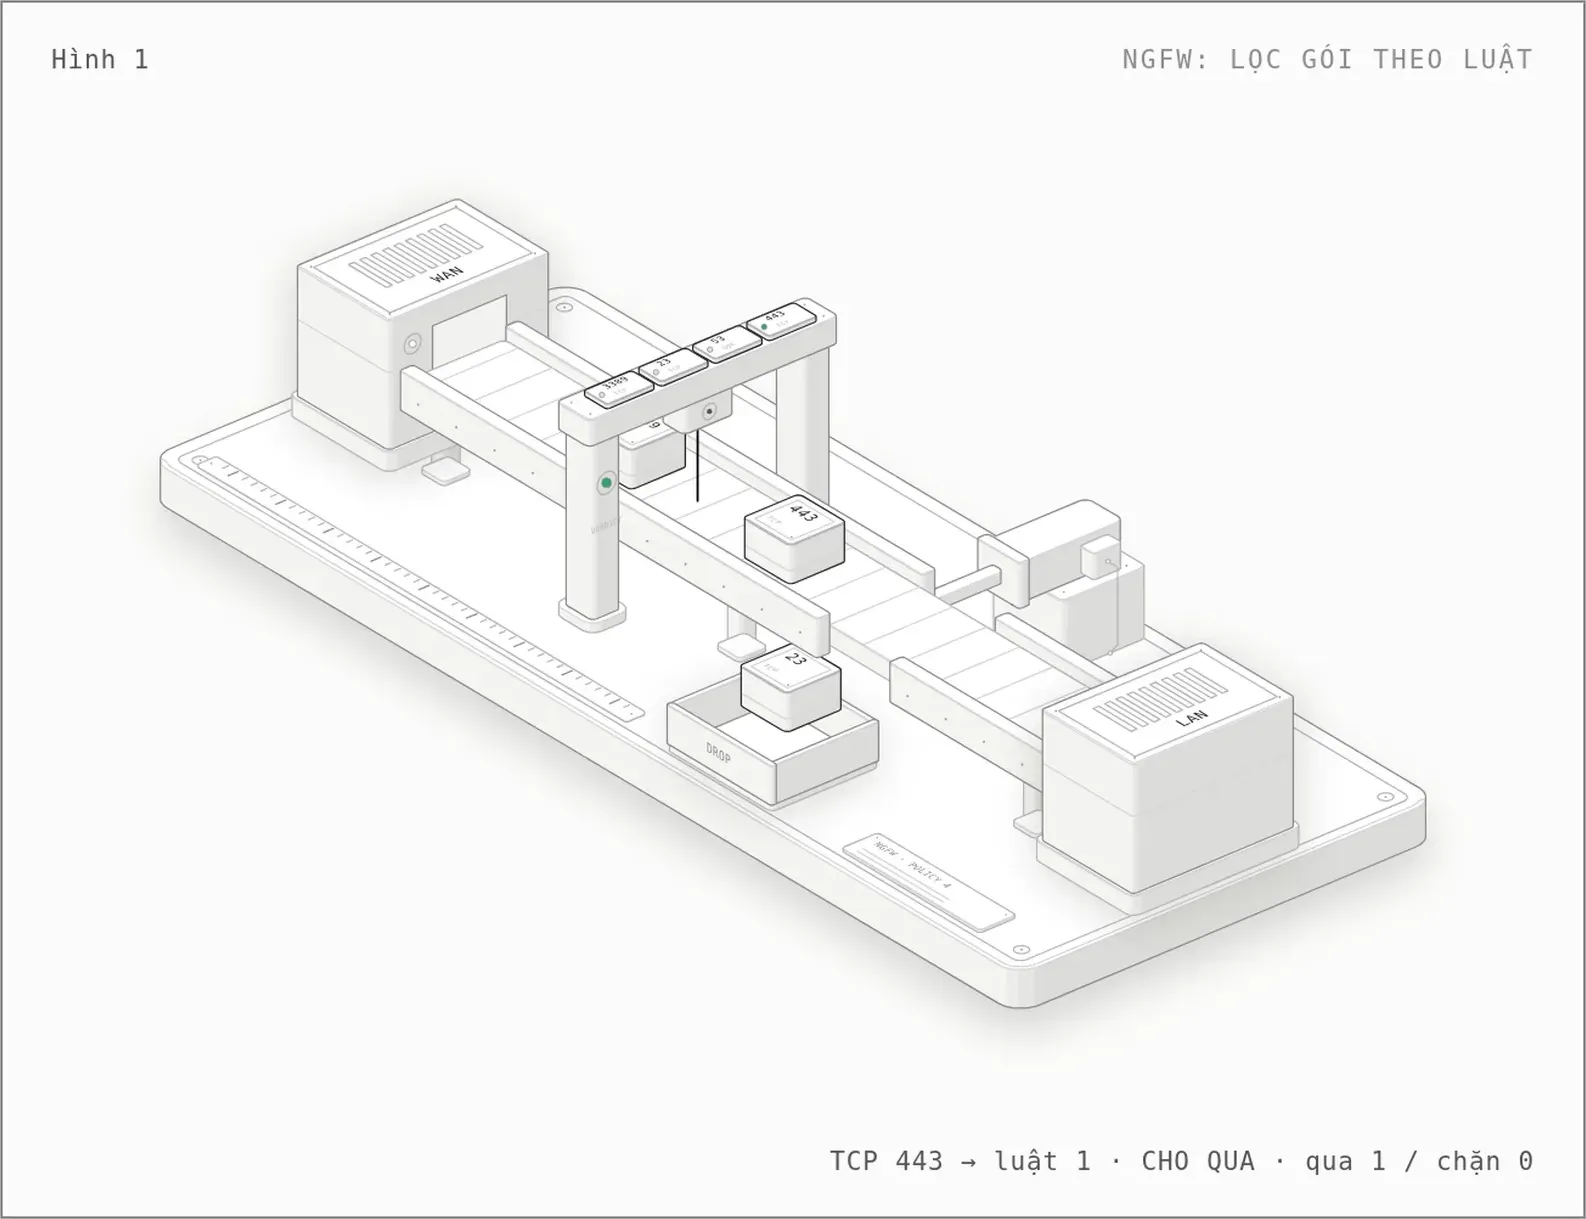
Dù dùng kiến trúc nào, cả hai hãng đều kiểm tra từng gói tin theo bộ luật rồi mới cho đi tiếp hay chặn lại, như hình dưới. Điểm phân biệt kỹ thuật rõ nhất giữa hai hãng là cách xử lý lưu lượng đã kiểm tra:
- FortiGate dùng vi xử lý an ninh SPU (Security Processing Unit). FortiGate 60F dùng SoC4, dòng G mới (70G, 120G) dùng chip SP5 tiến trình 7nm. ASIC này gánh phần việc mã hóa, kiểm tra và chuyển tiếp gói, giúp firewall và IPsec VPN đạt thông lượng cao với độ trễ thấp mà không dồn hết lên CPU.
- Sophos XGS dùng kiến trúc Xstream. Dòng Gen.2 (88 đến 128) dùng một CPU thế hệ mới kết hợp Xstream virtual FastPath: các luồng đã được tin cậy sẽ được offload trong engine kiểm tra sâu (DPI) để tăng tốc, đặc biệt là IPsec VPN, thay vì phải đi lại toàn bộ chuỗi kiểm tra.
Hệ quả thực tế: FortiGate thiên về tăng tốc bằng phần cứng chuyên dụng, mạnh khi cần thông lượng firewall và VPN lớn; Sophos thiên về tối ưu luồng trong phần mềm trên CPU đa dụng, kèm một FastPath phần cứng. Với doanh nghiệp vừa, cả hai cách đều thừa sức cho đường truyền Internet phổ biến hiện nay.
Bảng so sánh model theo tầng
Hai hãng đánh số model theo cách riêng nên không thể ghép theo tên. Dưới đây ghép theo vị trí thị trường: tầng chi nhánh hoặc văn phòng nhỏ, và tầng doanh nghiệp vừa.
Lưu ý quan trọng trước khi đọc số: thông lượng Fortinet công bố theo phép đo "Enterprise Mix" và thông lượng Sophos đo theo phương pháp riêng của hãng. Hai cột số của hai hãng không so sánh trực tiếp 1:1; chỉ dùng để định cỡ trong cùng một hãng và chọn tầng phù hợp, không dùng để kết luận hãng nào nhanh hơn.
Tầng chi nhánh, văn phòng nhỏ: FortiGate 60F và Sophos XGS 108
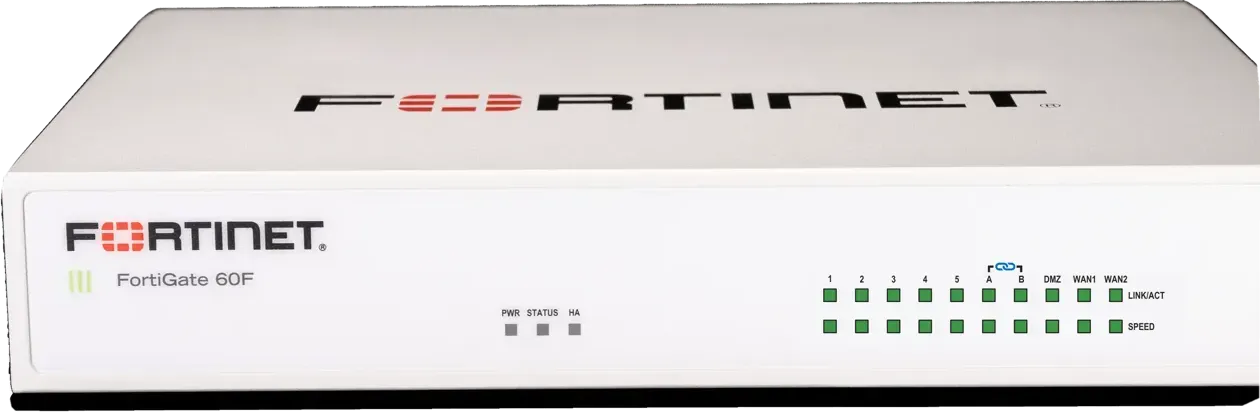
Thông số | FortiGate 60F (FG-60F) | Sophos XGS 108 |
|---|---|---|
Kiểu dáng | Để bàn, không quạt | Để bàn, không quạt (fanless 0 dBA) |
Băng thông Firewall | 10 / 10 / 6 Gbps (1518/512/64 byte) | 12.5 Gbps (IMIX 8.1 Gbps) |
Băng thông IPS | 1.4 Gbps | 2.5 Gbps |
Băng thông Threat Protection | 700 Mbps | 2.5 Gbps |
Băng thông NGFW | 1 Gbps | 2.6 Gbps |
Kiểm tra sâu SSL/TLS | 630 Mbps | 800 Mbps |
Băng thông IPsec VPN | 6.5 Gbps | 8.25 Gbps |
Phiên đồng thời | 700.000 | 4.190.000 |
Phiên mới mỗi giây | 35.000 | 53.000 |
Cổng mạng | 10x GE RJ45 | 6x 2.5GE đồng + 1x SFP |
Nguồn điện | Nguồn ngoài đơn | Nguồn 60W, có cổng chờ nguồn dự phòng |
Hai model này nhắm chi nhánh, cửa hàng hoặc văn phòng dưới 50 người. Sophos XGS 108 ghi số phiên đồng thời và cổng 2.5GbE nhỉnh hơn; FortiGate 60F bù lại bằng SD-WAN tích hợp mạnh và khả năng quản lý tối đa 24 FortiSwitch, 64 FortiAP ngay trên tường lửa. Xem thêm bài FortiGate 60F và 100F và bài Sophos XGS 108 và 128.
Tầng doanh nghiệp vừa: FortiGate 120G và Sophos XGS 128
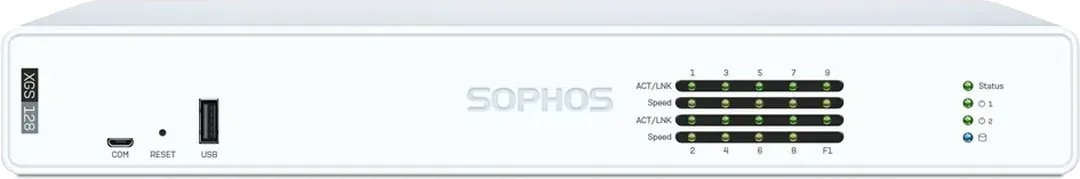
Thông số | FortiGate 120G (FG-120G) | Sophos XGS 128 |
|---|---|---|
Kiểu dáng | Lắp tủ rack 1U, nguồn đôi | Để bàn (tùy chọn gá rack) |
Băng thông Firewall | 39 / 39 / 28 Gbps (1518/512/64 byte) | 19.1 Gbps (IMIX 14.5 Gbps) |
Băng thông IPS | 5.3 Gbps | 4.65 Gbps |
Băng thông Threat Protection | 2.8 Gbps | 4 Gbps |
Băng thông NGFW | 3.1 Gbps | 4.35 Gbps |
Kiểm tra sâu SSL/TLS | 3 Gbps | 1.45 Gbps |
Băng thông IPsec VPN | 35 Gbps | 15.05 Gbps |
Phiên đồng thời | 3.000.000 | 6.000.000 |
Phiên mới mỗi giây | 140.000 | 72.250 |
Cổng mạng | 4x 10GE SFP+, 18x GE RJ45, 8x GE SFP | 9x 2.5GE đồng + 1x SFP + 1 khe mở rộng |
Nguồn điện | Nguồn đôi AC | Nguồn 65W, có cổng chờ nguồn dự phòng |
Ở tầng doanh nghiệp vừa, FortiGate 120G là thiết bị 1U lắp tủ với nguồn đôi dự phòng, nhiều cổng quang 10GE và thông lượng firewall, IPsec VPN rất cao, phù hợp phòng máy có nhiều VLAN, nhiều site. Sophos XGS 128 là bản để bàn gọn, số phiên đồng thời lớn và có một khe mở rộng cắm module 5G, phù hợp văn phòng đơn hoặc chi nhánh lớn. Nếu cần bản Sophos lắp rack mạnh hơn, hãng có dải XGS cao hơn (ví dụ XGS 138 có 2 cổng 10GE SFP+). So sánh model trong cùng hãng xem bài Sophos Firewall XGS chọn model và bài FortiGate 70G.
Quản lý tập trung và hệ sinh thái
Đây là yếu tố thường quyết định lựa chọn hơn cả thông số:
- FortiGate - Security Fabric. Một FortiGate có thể quản lý trực tiếp FortiSwitch, FortiAP và FortiExtender, tạo thành kết cấu bảo mật thống nhất. Quản lý nhiều thiết bị dùng FortiManager và FortiAnalyzer (tại chỗ) hoặc FortiGate Cloud. Phù hợp doanh nghiệp muốn một hãng lo cả tường lửa, switch truy nhập và Wi-Fi.
- Sophos - Sophos Central. Toàn bộ tường lửa, endpoint, email, Wi-Fi của Sophos quản lý trên một cổng đám mây duy nhất. Điểm mạnh riêng là Security Heartbeat: tường lửa XGS và máy trạm Intercept X trao đổi trạng thái, khi một máy nhiễm thì tường lửa tự cô lập máy đó khỏi mạng (Synchronized Security).
Nếu doanh nghiệp đã chuẩn hóa endpoint theo Sophos, Security Heartbeat là lý do mạnh để chọn XGS. Ngược lại, nếu cần gom switch và access point về cùng một nền quản lý với tường lửa, Security Fabric của Fortinet gọn hơn.
Cấp phép: UTP, Enterprise và Xstream Protection
Hai hãng đóng gói dịch vụ bảo vệ theo cách khác nhau, cần đọc kỹ khi lập dự toán:
- FortiGate tách hỗ trợ phần cứng (FortiCare) với gói bảo mật. Hai gói phổ biến là UTP (IPS, AV, Web Filter, Application Control, chống bot) và Enterprise (thêm các dịch vụ nâng cao như SD-WAN Overlay, FortiConverter). Chi tiết xem bài Giấy phép FortiGate: UTP, Enterprise, FortiCare.
- Sophos dùng Base License (tính năng nền: định tuyến, SD-WAN cơ bản, VPN IPsec và SSL không giới hạn) cộng gói đăng ký Xstream Protection gộp gần như toàn bộ lá chắn (IPS, bảo vệ web và zero-day, giải mã TLS tăng tốc, email). Có thể nâng lên Xstream Plus. Chi tiết xem bài Giấy phép Sophos Xstream Protection.
Về nguyên tắc: FortiGate cho phép mua lẻ dịch vụ theo nhu cầu, Sophos gộp sẵn vào một gói cho đơn giản. Khi so giá, phải so cùng thời hạn và cùng mức bảo vệ, kèm chi phí gia hạn các năm sau.
Môi trường lắp đặt và dòng công nghiệp
Một khác biệt dễ bị bỏ qua: Sophos XGS là thiết bị văn phòng, dải nhiệt vận hành 0 đến 40 độ C. Khi gói thầu yêu cầu đặt tường lửa ngoài tủ trạm biến áp, nhà máy hoặc trạm viễn thông ngoài trời, chỉ Fortinet có dòng công nghiệp FortiGate Rugged (FGR) chịu nhiệt rộng, nguồn DC và chuẩn chống rung. Trong trường hợp này không nên ép Sophos vào mà nên dùng FortiGate Rugged hoặc tường lửa công nghiệp chuyên dụng khác. Xem thêm bài Firewall OT và SCADA cho nhà máy điện, trạm biến áp.
Trong hồ sơ mời thầu
Khi viết yêu cầu kỹ thuật, nên mô tả theo năng lực, tránh khóa cứng vào một hãng (trừ khi có lý do kỹ thuật chính đáng và được phép):
- Ghi yêu cầu theo tầng thông lượng và tính năng: ví dụ "firewall throughput tối thiểu 15 Gbps, hỗ trợ IPS, kiểm tra TLS, SD-WAN, quản lý tập trung", thay vì ghi thẳng tên model một hãng.
- Nêu rõ phép đo khi yêu cầu thông lượng Threat Protection hoặc NGFW, vì mỗi hãng đo theo điều kiện khác nhau; nếu không, nhà thầu dễ chào số không cùng cơ sở.
- Khi điền đáp ứng, dẫn đúng dòng trong datasheet mới nhất của hãng cho đúng model và đúng phiên bản phần mềm; không suy đoán.
- Nếu môi trường lắp đặt khắc nghiệt, thêm tiêu chí dải nhiệt và nguồn DC để loại tự nhiên các thiết bị văn phòng không phù hợp.
Cách làm này giúp hồ sơ vừa đủ chặt về kỹ thuật, vừa giữ được cạnh tranh giữa các hãng.
Xem thêm các dòng tường lửa và switch trong danh mục Giải pháp tích hợp CNTT và viễn thông, bài FortiGate 60F và 100F chọn model và bài Bảng chọn nhanh firewall và switch công nghiệp theo quy mô. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Fortinet Product Matrix (November 2026) - thông lượng FG-60F, FG-70G, FG-120G
- Fortinet FortiGate Next-Generation Firewall (trang tổng quan)
- Sophos Firewall XGS Series (thông lượng XGS 108, XGS 128)
- Sophos Firewall and XGS Series Appliances Brochure (DS-EN DD 2025-12-18)
Tài liệu mang tính tham khảo kỹ thuật; thông lượng, số cổng và mô hình cấp phép đo theo phương pháp riêng của từng hãng và có thể thay đổi theo phiên bản phần cứng, phần mềm và chính sách, cần đối chiếu datasheet mới nhất trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!