Camera và kiểm soát ra vào chạy chung mạng: tách vùng an toàn
Tác giả
Nguyen Huu Cuong
Ngày đăng

Hệ thống camera IP giám sát (CCTV) và kiểm soát ra vào, chấm công khuôn mặt hoàn toàn có thể chạy chung trên hạ tầng switch PoE+ và trục cáp quang với mạng văn phòng hay nhà xưởng mà không cần tốn tiền kéo một mạng vật lý riêng biệt, miễn là được tách vùng bằng VLAN chuẩn IEEE 802.1Q, khóa cứng địa chỉ MAC trên từng cổng biên và định tuyến qua tường lửa. Nếu cắm chung tất cả vào một lớp mạng phẳng duy nhất, chỉ cần một mắt camera ngoài hàng rào bị tháo dây để cắm nhờ máy tính lạ hoặc một đầu đọc cửa từ bị kẹt địa chỉ IP tĩnh là cả máy chủ kế toán, ERP bên trong có nguy cơ bị quét ngang hoặc rớt mạng. Bài viết này chia sẻ cách anh em kỹ thuật NTCOM quy hoạch vùng mạng, tính công suất nguồn PoE+ và cấu hình khóa cổng thực tế tại các tòa nhà văn phòng và nhà máy sản xuất.
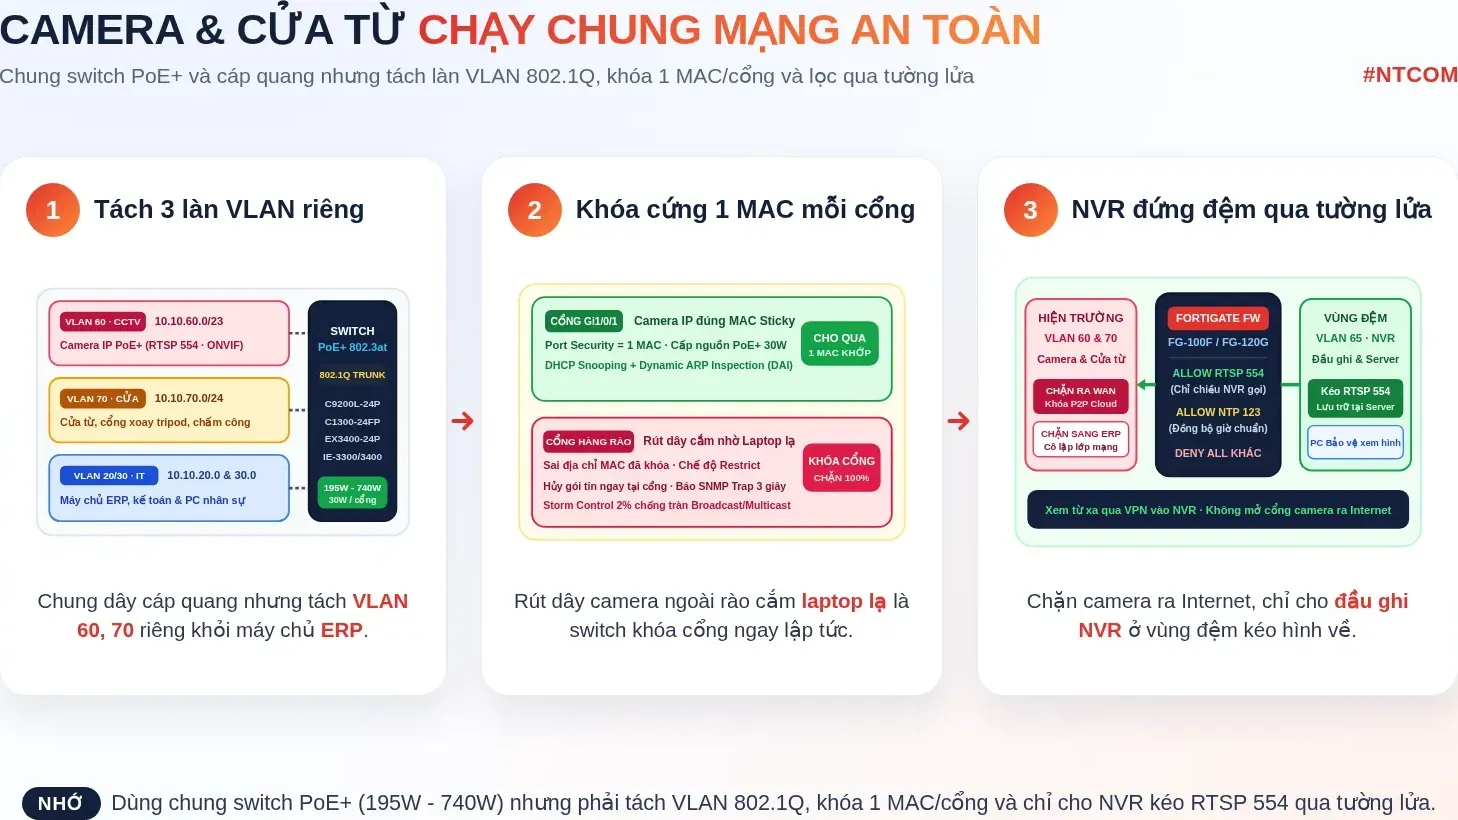
Hiểu nhanh bằng hình
Bốn rủi ro thực tế khi cắm chung camera IP và cửa từ vào mạng LAN văn phòng
Tại nhiều nhà máy trong khu công nghiệp và tòa nhà văn phòng mà chúng tôi từng khảo sát, hệ thống mạng thường phát triển theo kiểu nối thêm dần qua từng năm: ban đầu chỉ có máy tính văn phòng, sau đó lắp thêm 40 đến 80 mắt camera IP, rồi gắn tiếp chục bộ điều khiển cửa từ, cổng xoay ba chạc (tripod turnstile), thanh chắn barrier ở nhà bảo vệ và máy chấm công nhận diện khuôn mặt. Vì tiện đường dây sẵn có, đơn vị thi công cơ điện nhẹ thường cắm thẳng toàn bộ vào các switch sẵn có trên cùng dải mạng 192.168.1.0/24. Cách làm này dẫn đến bốn sự cố rất điển hình:
- Rút dây mạng camera ngoài hàng rào để cắm máy tính xâm nhập nội bộ: Khác với ổ cắm mạng trong phòng làm việc có người giám sát, dây cáp mạng Cat6 cấp cho camera thân trụ ở góc tường rào, bãi xe hoặc hộp kỹ thuật cổng bảo vệ nằm hoàn toàn ở khu vực bên ngoài. Nếu cổng switch đó đang thông thẳng với mạng LAN nội bộ, bất kỳ ai rút giắc RJ45 từ đuôi camera ra cắm vào laptop đều nhận được IP DHCP và nhìn thấy ngay máy chủ chia sẻ file hay máy chủ ERP.
- Xung đột địa chỉ IP khi thiết bị kiểm soát cửa reset về mặc định: Rất nhiều bo mạch điều khiển cửa từ, barrier và camera IP xuất xưởng với địa chỉ IP tĩnh mặc định là
192.168.1.1,192.168.1.64hoặc192.168.1.108. Khi mất điện đột ngột hoặc kỹ thuật viên bấm nút reset phần cứng trên bo mạch cửa mà chưa ngắt cáp mạng, thiết bị lập tức chiếm đúng IP Gateway của router văn phòng, làm hàng trăm máy tính mất kết nối Internet chập chờn rất khó dò tìm. - Nghẽn băng thông do luồng video RTSP và gói tin dò tìm tự động: Mỗi mắt camera 4MP đến 8MP phát luồng hình ảnh liên tục qua giao thức RTSP (cổng
TCP/UDP 554) từ 4 Mbps đến 12 Mbps, kèm theo hàng loạt gói tin quảng bá ONVIF WS-Discovery (UDP 3702multicast239.255.255.250) hoặc gói tin dò tìm thiết bị của phần mềm chấm công. Khi 60 mắt camera và 4 màn hình bảo vệ cùng kéo luồng trực tiếp trên một VLAN phẳng, lưu lượng multicast và broadcast tràn sang cả các cổng máy tính kế toán. - Lộ dữ liệu qua tính năng P2P Cloud tự mở kết nối ra Internet: Nhiều dòng camera và máy chấm công giá rẻ bật sẵn tính năng P2P Cloud (NAT Traversal / UPnP) để xem qua điện thoại. Khi nằm chung mạng LAN có cổng ra Internet tự do và mang mật khẩu mặc định của nhà thầu lắp đặt để lại, thiết bị trở thành bàn đạp (pivot point) để mã độc từ bên ngoài chui ngược vào mạng máy chủ nội bộ.
Quy hoạch 5 vùng VLAN và ma trận luật tường lửa khi dùng chung hạ tầng
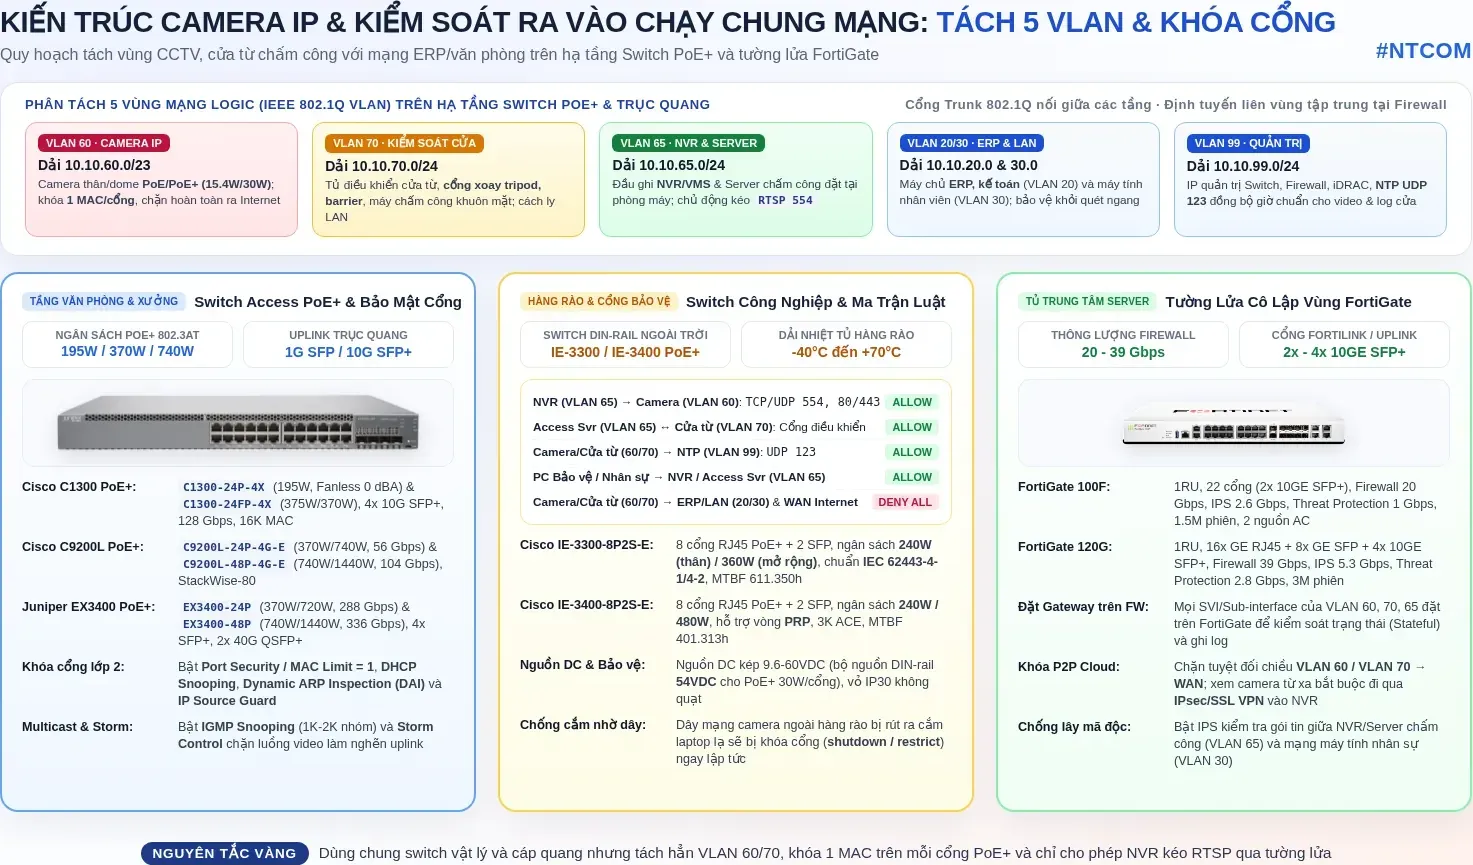
Để tận dụng chung tủ rack, switch PoE+ tại các tầng và cáp quang trục (backbone) giữa các nhà xưởng mà vẫn giữ an toàn như hai hệ thống độc lập, chúng tôi luôn tách nhỏ phần an ninh vật lý thành ba VLAN riêng biệt (tách hẳn khỏi mạng máy chủ ERP và mạng máy tính nhân sự), đồng thời đặt toàn bộ địa chỉ Gateway (SVI / Sub-interface) lên tường lửa trung tâm thay vì mở định tuyến tự do (ip routing) giữa các VLAN trên switch:
Mã VLAN & Tên vùng | Dải IP minh họa | Thiết bị trong vùng | Cấu hình cổng Switch | Chiều kết nối được phép qua Tường lửa | Chiều kết nối bị chặn (DENY) |
|---|---|---|---|---|---|
VLAN 60 (CCTV_CAM) | 10.10.60.0/23 (510 IP tĩnh) | Camera IP thân/dome, camera PTZ, camera nhận diện biển số | Access VLAN 60, PoE/PoE+, Port Security = 1 MAC, DAI, IPSG | Chỉ trả lời luồng RTSP 554 / ONVIF 80,443 khi NVR (VLAN 65) gọi vào; hỏi giờ NTP (UDP 123) | Chặn 100% chiều khởi tạo ra Internet (WAN) và sang VLAN 20, 30, 70, 99 |
VLAN 70 (ACCESS_CTRL) | 10.10.70.0/24 (254 IP tĩnh) | Tủ điều khiển cửa từ, cổng xoay tripod, barrier, máy chấm công | Access VLAN 70, khóa 1 MAC/cổng, Storm Control 2% | Chỉ kết nối hai chiều với Máy chủ chấm công / kiểm soát cửa ở VLAN 65 và đồng bộ NTP | Chặn hoàn toàn truy cập ra Internet (WAN) và sang VLAN 20, 30, 60 |
VLAN 65 (SEC_SERVER) | 10.10.65.0/24 (Phòng Server) | Đầu ghi NVR, máy chủ VMS, máy chủ phần mềm chấm công / cửa từ | Access VLAN 65 tại switch phòng máy (1G/10G), tắt PoE | Chủ động kéo luồng RTSP từ VLAN 60; điều khiển VLAN 70; đẩy dữ liệu công sang ERP qua cổng chỉ định | Không cho phép máy tính nhân viên thường kết nối trực tiếp vào dịch vụ quản trị NVR |
VLAN 20 & 30 (ERP & STAFF) | 10.10.20.0/24 & 10.10.30.0/23 | Máy chủ ERP, kế toán, File Server (VLAN 20); PC nhân sự, bảo vệ (VLAN 30) | Access VLAN 20 / VLAN 30, DHCP Snooping, BPDU Guard | Máy tính phòng bảo vệ chỉ được mở phần mềm Client xem hình qua IP của NVR (VLAN 65) | Chặn mọi máy tính nhân viên quét trực tiếp vào dải IP của từng mắt camera (VLAN 60) |
VLAN 99 (NET_MGMT) | 10.10.99.0/24 (Quản trị) | IP quản trị Switch, Firewall, iDRAC, máy chủ NTP & Syslog | Dành riêng cho quản trị viên CNTT (SSH, HTTPS, SNMPv3) | Cấp dịch vụ đồng bộ thời gian thực NTP (UDP 123) cho NVR, Camera và máy chấm công | Chặn toàn bộ truy cập từ các VLAN người dùng và thiết bị ngoại vi vào cổng quản trị |
Điểm mấu chốt trong bảng quy hoạch trên là tách đầu ghi NVR và máy chủ chấm công (VLAN 65) ra khỏi vùng chứa mắt camera và đầu đọc cửa ngoài hiện trường (VLAN 60 và VLAN 70). Tại sao không để đầu ghi NVR nằm chung VLAN 60 với các mắt camera? Bởi vì đầu ghi NVR và máy chủ phần mềm chấm công cần mở cổng giao tiếp cho máy tính của phòng bảo vệ và phòng hành chính nhân sự (VLAN 30) truy cập vào xem hình hoặc xuất bảng công cuối tháng. Khi đặt NVR vào vùng đệm VLAN 65 ở phòng máy chủ, giả sử kẻ xấu tháo một mắt camera ngoài hàng rào để cắm laptop vào VLAN 60, thiết bị đó cũng bị tường lửa chặn đứng, không thể chạm tới đầu ghi NVR (nơi lưu trữ bằng chứng hình ảnh) và càng không thể đi bắc cầu sang mạng nhân sự.
Một chi tiết nhỏ nhưng rất quan trọng khi nghiệm thu là mở cổng UDP 123 (NTP) từ VLAN 60, 70 và 65 về máy chủ thời gian nội bộ (hoặc IP Gateway của tường lửa FortiGate đóng vai trò NTP Server). Nếu chặn toàn bộ mạng của camera và máy chấm công mà quên cấp NTP nội bộ, sau vài tháng đồng hồ CMOS trên từng mắt camera sẽ lệch nhau từ 3 đến 10 phút. Khi xảy ra sự cố mất hàng tại kho và cần trích xuất video đối chiếu với giờ quẹt thẻ mở cửa từ, dấu thời gian (timestamp) trên hình ảnh camera và nhật ký cửa sẽ lệch nhau hoàn toàn.
Chọn switch PoE+ trong nhà, ngoài hàng rào và tính ngân sách nguồn chuẩn
Khi gộp camera IP, thiết bị kiểm soát cửa (dùng bộ chia PoE splitter 12V tại hộp cửa) và bộ phát Wi-Fi 6 chạy chung trên một switch truy nhập, bài toán kỹ thuật đầu tiên không phải là băng thông chuyển mạch mà là ngân sách công suất nguồn PoE (PoE Power Budget) và dải nhiệt độ môi trường lắp đặt.
- Phân biệt PoE (802.3af) và PoE+ (802.3at) theo tải đỉnh ban đêm: Một mắt camera IP cố định trong văn phòng ban ngày chỉ tiêu thụ khoảng 5W đến 7W. Tuy nhiên, vào ban đêm khi toàn bộ đèn hồng ngoại (IR) hoặc đèn LED trợ sáng có màu bật hết công suất, kèm theo mô-tơ quay quét và sấy kính chống sương mù trên các camera PTZ ngoài bãi xe, công suất tiêu thụ vọt lên 12W đến 24W mỗi cổng. Nếu chọn switch chỉ có ngân sách PoE thấp và tính sát nút theo công suất ban ngày, cứ đúng 18h00 tối khi cảm biến ánh sáng bật hồng ngoại đồng loạt, switch sẽ quá tải nguồn và tự động ngắt điện các cổng có thứ tự ưu tiên thấp, làm mất hình hàng loạt camera.
- Chọn switch không quạt hay có quạt cho văn phòng và phòng máy: Ở các tủ treo tường đặt ngay trong phòng làm việc yên tĩnh, nên chọn mã switch PoE+ không quạt (Fanless, độ ồn 0 dBA) như Cisco Catalyst C1300-24P-4X (ngân sách PoE 195W cho khoảng 16 camera cố định). Ngược lại, ở tủ kỹ thuật tầng tập trung từ 20 đến 40 mắt camera kèm bộ phát Wi-Fi 6, bắt buộc phải chọn bản Full PoE+ có ngân sách 370W đến 740W như Cisco Catalyst C1300-24FP-4X (375W/370W), Cisco Catalyst C9200L-24P-4G-E (370W với 1 nguồn / 740W với 2 nguồn) hoặc Juniper EX3400-24P (370W/720W) và EX3400-48P (740W/1440W).
- Bắt buộc dùng switch công nghiệp DIN-rail cho tủ hàng rào và cổng bảo vệ: Với các camera gắn dọc tường rào khu công nghiệp, trạm cân xe tải và cổng kiểm soát barrier ngoài trời, cáp đồng UTP chỉ chạy tối đa 90 đến 100 mét nên phải đặt các tủ hộp kim loại ngoài trời nối cáp quang Singlemode về phòng máy. Nhiệt độ bên trong hộp tủ kim loại phơi nắng mùa hè ở miền Bắc và miền Trung thường vượt 55°C đến 60°C, làm hỏng nhanh các switch văn phòng (vốn chỉ chịu tối đa 45°C đến 50°C). Tại các điểm này, chúng tôi sử dụng switch công nghiệp gắn thanh DIN-rail chịu nhiệt từ -40°C đến +70°C như Cisco Catalyst IE-3300-8P2S-E hoặc IE-3400-8P2S-E (8 cổng RJ45 PoE+ + 2 cổng quang SFP, ngân sách PoE 240W trên thân máy, đi kèm nguồn DIN-rail 54VDC).
Bảng đối chiếu thông số switch PoE+ và tường lửa phân vùng theo datasheet
Dưới đây là bảng thông số kỹ thuật trích xuất trực tiếp từ datasheet chính hãng của các model switch PoE+ (trong nhà và công nghiệp) cùng tường lửa phân vùng mà NTCOM thường triển khai cho hạ tầng chạy chung mạng LAN, camera và kiểm soát ra vào:
Model thiết bị | Vị trí lắp đặt phù hợp | Cổng truy nhập & Uplink | Ngân sách công suất PoE+ | Băng thông & Bảng MAC / VLAN | Tính năng bảo mật & Kiểm soát | Dải nhiệt & Độ ồn |
|---|---|---|---|---|---|---|
Cisco C1300-24P-4X | Tủ tầng văn phòng nhỏ (cần yên tĩnh) | 24x 1G PoE+ + 4x 10G SFP+ | 195W (tối đa 30W/cổng 802.3at) | 128 Gbps (95.23 Mpps); 16.000 MAC; 4.094 VLAN | 802.1X, Port Security, DHCP Snooping, 1.024 ACL, IGMP (2.000 nhóm) | -5°C đến 50°C; Không quạt (0 dBA) |
Cisco C1300-24FP-4X | Tủ kỹ thuật tầng nhiều camera & AP | 24x 1G PoE+ + 4x 10G SFP+ | 375W (bảng đặt hàng ghi 370W) | 128 Gbps (95.23 Mpps); 16.000 MAC; 4.094 VLAN | Xếp chồng 8 switch qua 10G SFP+, Private VLAN, 1.024 ACL, Storm Control | -5°C đến 50°C; 1 quạt (39 dBA @ 25°C) |
Cisco C9200L-24P-4G-E | Tủ tầng tòa nhà / nhà máy (nguồn kép) | 24x 1G PoE+ + 4x 1G SFP | 370W (1 nguồn 600W) / 740W (2 nguồn) | 56 Gbps (stack 136 Gbps); 16.000 MAC; 4.096 VLAN | 802.1X, MAB, DAI, IP Source Guard, 1.500 ACE, StackWise-80 (8 switch) | -5°C đến 45°C; Quạt dự phòng cố định |
Cisco C9200L-48P-4G-E | Tủ tầng mật độ cao (48 cổng PoE+) | 48x 1G PoE+ + 4x 1G SFP | 740W (1 nguồn 1KW) / 1440W (2 nguồn) | 104 Gbps (stack 184 Gbps); 16.000 MAC; 4.096 VLAN | 802.1X, MAB, DAI, IP Source Guard, 1.500 ACE, 1.000 nhóm Multicast | -5°C đến 45°C; Quạt dự phòng cố định |
Juniper EX3400-24P | Tủ tầng / Gom nhánh Uplink 10G/40G | 24x 1G PoE+ + 4x 1/10G SFP+ + 2x 40G QSFP+ | 370W (1 nguồn 600W) / 720W (2 nguồn) | 288 Gbps (214 Mpps); 32.000 MAC; 4.096 VLAN | MAC limiting, DHCP Snooping, DAI, 1.500 ACE, 1.000 IGMP, Virtual Chassis | 0°C đến 45°C; 37 dBA (2 quạt thay nóng) |
Juniper EX3400-48P | Tủ tầng mật độ cao Uplink 10G/40G | 48x 1G PoE+ + 4x 1/10G SFP+ + 2x 40G QSFP+ | 740W (1 nguồn 920W) / 1440W (2 nguồn) | 336 Gbps (250 Mpps); 32.000 MAC; 4.096 VLAN | MAC limiting, DAI, 1.500 ACE, Virtual Chassis 160 Gbps (tối đa 10 máy) | 0°C đến 45°C; Nguồn/quạt thay nóng |
Cisco IE-3300-8P2S-E | Tủ hàng rào, cổng bảo vệ, bãi xe ngoài trời | 8x 1G RJ45 PoE+ + 2x 1G SFP (DIN-rail) | 240W (thân máy) / 360W (kèm module mở rộng) | Line-rate; 16K MAC; 256 VLAN; DRAM 4 GB | Chuẩn IEC 62443-4-1/4-2, 3K ACE, 1K IGMP, 2 đầu vào nguồn DC (54VDC PoE+) | -40°C đến +70°C (tủ thông gió 40 LFM); Không quạt |
Cisco IE-3400-8P2S-E | Tủ hàng rào yêu cầu mạng vòng PRP | 8x 1G RJ45 PoE+ + 2x 1G SFP (DIN-rail) | 240W (thân máy) / 480W (kèm module mở rộng) | Line-rate; 16K MAC; 256 VLAN; DRAM 4 GB | Chuẩn IEC 62443-4-1/4-2, vòng PRP (Gig1/1-1/4), 3K ACE, nguồn DC kép | -40°C đến +70°C; Không quạt (MTBF 401.313h) |
Fortinet FG-100F | Tường lửa phân vùng (150-250 nhân sự) | 22 cổng (12x GE, 4x SFP, 4x Shared, 2x 10G SFP+) | Không cấp PoE (2 nguồn AC tích hợp, 38.7W) | Firewall 20 Gbps; IPS 2.6 Gbps; NGFW 1.6 Gbps | Threat Protection 1 Gbps, 1.5M phiên, 10 VDOM, quản lý 32 FortiSwitch | 0°C đến 40°C; Rack 1RU |
Fortinet FG-120G | Tường lửa phân vùng (250-500 nhân sự) | 16x GE + 2x MGMT/HA + 8x SFP + 4x 10G SFP+ | Không cấp PoE (2 nguồn AC 1+1, 38W/40W) | Firewall 39 Gbps; IPS 5.3 Gbps; NGFW 3.1 Gbps | Threat Protection 2.8 Gbps, 3M phiên, 10 VDOM, quản lý 48 FortiSwitch | 0°C đến 40°C; Rack 1RU (49 dBA) |
Mẫu cấu hình khóa cổng PoE+ và luật tường lửa cô lập camera, cửa từ
1. Cấu hình tách VLAN, khóa cứng 1 MAC và chống giả mạo ARP trên Switch Cisco IOS XE
Chỉ chia VLAN thôi là chưa đủ an toàn cho các sợi dây mạng kéo ra ngoài hàng rào hoặc hành lang công cộng. Trên switch Cisco Catalyst C9200L-24P-4G-E hoặc IE-3400-8P2S-E, kỹ sư cần bật kết hợp Port Security (giới hạn đúng 1 địa chỉ MAC của mắt camera hoặc tủ điều khiển cửa trên mỗi cổng), DHCP Snooping, Dynamic ARP Inspection (DAI) và IGMP Snooping:
! 1. Khai bao VLAN cho Camera (60), NVR/Server an ninh (65) va Kiem soat cua (70)vlan 60name CCTV_CAMERAvlan 65name SECURITY_NVR_SERVERvlan 70name ACCESS_CONTROL! 2. Bat IGMP Snooping (chong tran luong video Multicast) va DHCP Snooping + DAIip igmp snoopingip dhcp snoopingip dhcp snooping vlan 30,60,65,70no ip dhcp snooping information optionip arp inspection vlan 30,60,70! 3. Cau hinh cong Uplink Trunk (Gi1/0/25-26) len Firewall FortiGate (Tin cay DHCP & ARP)interface range GigabitEthernet1/0/25 - 26description UPLINK_TRUNK_TO_FORTIGATEswitchport mode trunkswitchport trunk allowed vlan 20,30,60,65,70,99ip dhcp snooping trustip arp inspection trustchannel-group 1 mode active! 4. Cau hinh cong cam Camera IP (Gi1/0/1 - 16): VLAN 60 + Khoa 1 MAC Sticky + Storm Controlinterface range GigabitEthernet1/0/1 - 16description IP_CAMERA_POE_LOCKEDswitchport mode accessswitchport access vlan 60switchport port-securityswitchport port-security maximum 1switchport port-security mac-address stickyswitchport port-security violation restrictspanning-tree portfastspanning-tree bpduguard enablestorm-control broadcast level 2.00storm-control multicast level 5.00! 5. Cau hinh cong Bo dieu khien Cua tu & May cham cong (Gi1/0/17 - 24): VLAN 70interface range GigabitEthernet1/0/17 - 24description ACCESS_CONTROL_AND_TIME_ATTENDANCEswitchport mode accessswitchport access vlan 70switchport port-securityswitchport port-security maximum 1switchport port-security mac-address stickyswitchport port-security violation restrictspanning-tree portfastspanning-tree bpduguard enablestorm-control broadcast level 1.00
Với cấu hình switchport port-security maximum 1 kèm mac-address sticky và violation restrict, ngay khi switch học được địa chỉ MAC phần cứng của mắt camera đầu tiên cắm vào cổng, nó sẽ khóa chặt cổng đó với địa chỉ MAC này. Nếu ai đó bên ngoài rút dây mạng khỏi camera để cắm vào laptop cá nhân, mọi khung tin từ địa chỉ MAC lạ sẽ bị hủy ngay tại cổng phần cứng đồng thời đẩy bản tin cảnh báo SNMP Trap về màn hình quản trị viên CNTT mà không cần tắt nguồn PoE của cổng.
2. Cấu hình chính sách cô lập liên vùng trên tường lửa Fortinet FortiGate (FortiOS CLI)
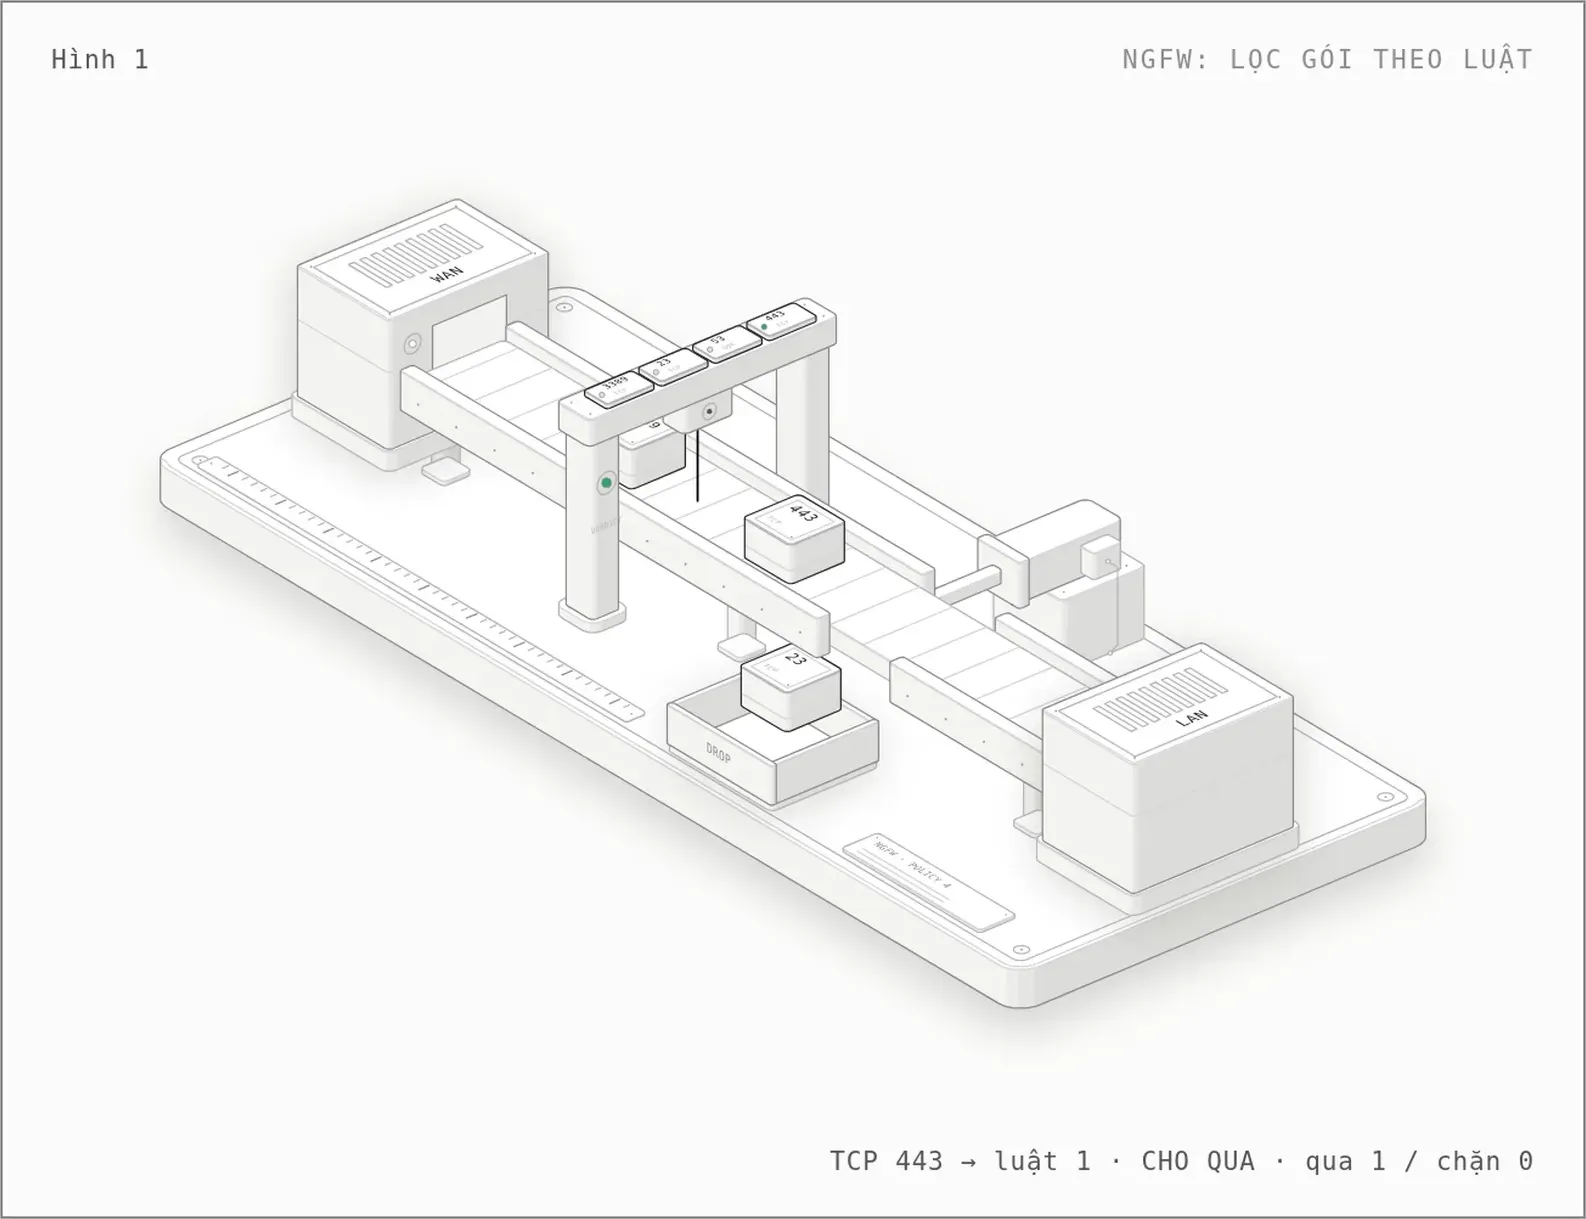
Trên tường lửa Fortinet FortiGate 100F hoặc FortiGate 120G đóng vai trò Default Gateway của toàn bộ các VLAN, chúng tôi chỉ mở chiều kết nối từ vùng đầu ghi NVR (VLAN 65) đi xuống vùng camera (VLAN 60) qua cổng RTSP/HTTP và khóa hoàn toàn chiều đi ra Internet của thiết bị hiện trường:
# 1. Khai bao nhom dich vu cho Camera IP (RTSP 554, HTTP/HTTPS 80/443)config firewall service customedit "SVC_RTSP_554"set tcp-portrange 554set udp-portrange 554nextend# 2. Cau hinh luat Tuong lua co lap giua NVR (VLAN 65), Camera (VLAN 60) va Cua tu (VLAN 70)config firewall policyedit 101set name "ALLOW_NVR_PULL_CAMERA_RTSP"set srcintf "VLAN65_NVR"set dstintf "VLAN60_CAM"set srcaddr "NVR_SERVERS_10_10_65_0"set dstaddr "CCTV_CAMERAS_10_10_60_0"set action acceptset schedule "always"set service "SVC_RTSP_554" "HTTP" "HTTPS"set logtraffic utmnextedit 102set name "ALLOW_ACS_SERVER_TO_DOOR_CTRL"set srcintf "VLAN65_NVR"set dstintf "VLAN70_ACS"set srcaddr "ACS_SERVER_10_10_65_20"set dstaddr "DOOR_CONTROLLERS_10_10_70_0"set action acceptset schedule "always"set service "ALL_TCP"set logtraffic allnextedit 103set name "ALLOW_CAM_ACS_TO_LOCAL_NTP"set srcintf "VLAN60_CAM" "VLAN70_ACS"set dstintf "VLAN99_MGMT"set srcaddr "all"set dstaddr "LOCAL_NTP_SERVER_10_10_99_10"set action acceptset schedule "always"set service "NTP"nextedit 104set name "DENY_CAM_ACS_TO_WAN_AND_ERP"set srcintf "VLAN60_CAM" "VLAN70_ACS"set dstintf "any"set srcaddr "all"set dstaddr "all"set action denyset schedule "always"set service "ALL"set logtraffic allnextend
Case study: Tách mạng cho 72 camera IP và 14 cửa kiểm soát tại nhà máy ở Hải Dương
Tháng trước, anh em kỹ thuật NTCOM tiếp nhận ca xử lý sự cố mạng định kỳ bị treo cho một nhà máy sản xuất linh kiện nhựa kỹ thuật quy mô 340 công nhân tại một khu công nghiệp ở tỉnh Hải Dương.
Hiện trạng trước khi xử lý: Nhà máy có 2 xưởng sản xuất, 1 khu kho thành phẩm, 1 nhà văn phòng 2 tầng và 2 chốt bảo vệ cổng chính/cổng phụ. Toàn bộ 72 mắt camera IP (gồm 56 camera cố định trong xưởng và 16 camera thân/PTZ dọc hàng rào), 14 bộ điều khiển cửa từ kèm máy chấm công nhận diện khuôn mặt và hơn 90 máy tính văn phòng, máy trạm cân điện tử đều cắm chung vào các switch không quản lý (unmanaged switch) nối dây chuyền với nhau trên cùng dải mạng 192.168.1.0/24. Cứ mỗi sáng lúc 07h30 khi công nhân đổi ca chấm công đồng loạt và phòng bảo vệ mở màn hình ghép 64 kênh camera, mạng nội bộ bị nghẽn nặng, phần mềm ERP kho xuất phiếu giao hàng bị đứt kết nối. Đáng lo ngại hơn, trong một đợt bảo dưỡng cổng xoay ở nhà bảo vệ, nhân viên của đơn vị bảo trì cửa đã cắm thẳng laptop cá nhân vào dây mạng cổng xoay và vô tình phát tán mã độc quét cổng SMB vào tận máy chủ kế toán.
Cách xử lý của NTCOM (thi công trong 2 ngày cuối tuần trên cáp quang sẵn có):
- Giữ nguyên trục cáp quang nhưng thay switch biên: Chúng tôi giữ nguyên các tuyến cáp quang Singlemode 12FO đã kéo giữa phòng máy trung tâm, 2 xưởng và 2 nhà bảo vệ để tiết kiệm chi phí đào đường. Tại 3 tủ kỹ thuật trong văn phòng và nhà xưởng, thay các switch cũ bằng 3 chiếc Cisco Catalyst C9200L-24P-4G-E (ngân sách PoE+ 370W) và 1 chiếc Cisco Catalyst C1300-24FP-4X (375W PoE+, 4 cổng uplink 10G SFP+). Tại 2 tủ kim loại ngoài cổng bảo vệ và góc hàng rào, lắp 2 chiếc switch công nghiệp DIN-rail Cisco Catalyst IE-3300-8P2S-E (240W PoE+, chịu nhiệt -40°C đến +70°C) dùng nguồn công nghiệp 54VDC.
- Quy hoạch 5 VLAN và đưa Gateway lên FortiGate 100F: Tại tủ rack trung tâm, cấu hình tường lửa Fortinet FortiGate 100F làm Gateway cho 5 vùng: VLAN 20 (Máy chủ ERP), VLAN 30 (Máy tính nhân viên), VLAN 60 (72 mắt camera IP), VLAN 65 (2 đầu ghi NVR 64 kênh và máy chủ phần mềm chấm công đặt trong phòng Server) và VLAN 70 (14 bộ điều khiển cửa và cổng xoay).
- Khóa cứng MAC và chặn đường ra Internet của camera: Toàn bộ 86 cổng cắm camera và bộ điều khiển cửa được bật
port-security maximum 1,Dynamic ARP Inspectionvà chặn hoàn toàn chiều đi ra Internet. Nhân sự phòng hành chính chấm công qua giao diện web của máy chủ ở VLAN 65; ban giám đốc khi đi công tác muốn xem camera từ xa thì kết nối VPN xác thực hai lớp vào FortiGate rồi mới truy cập đầu ghi NVR.
Kết quả nghiệm thu: Độ trễ ping từ máy trạm kho về máy chủ ERP trong khung giờ cao điểm 07h30 sáng giảm từ mức rớt gói 18% xuống còn dưới 1 ms ổn định. Khi thử nghiệm rút cáp mạng ở tủ điều khiển barrier cổng phụ để cắm một laptop lạ vào, cổng số 5 trên switch IE-3300-8P2S-E lập tức chuyển sang trạng thái chặn (restrict) và gửi cảnh báo về phòng IT trong vòng 3 giây, không cho máy lạ nhận IP hay nhìn thấy bất kỳ thiết bị nào trong nhà máy.
Đưa hạng mục mạng chạy chung camera, kiểm soát cửa vào hồ sơ mời thầu
Khi lập dự toán hoặc xây dựng yêu cầu kỹ thuật trong hồ sơ mời thầu (HSMT) cho gói tích hợp hạ tầng mạng CNTT và an ninh vật lý (ELV / CCTV / Access Control), chủ đầu tư cần lưu ý ghi rõ bốn nhóm tiêu chí sau:
- Ngân sách công suất PoE+ thực tế (PoE Power Budget): Ghi rõ số cổng hỗ trợ chuẩn IEEE 802.3at (PoE+ tối đa 30W/cổng) kèm tổng công suất nguồn PoE khả dụng đồng thời của switch (ví dụ: tối thiểu 195W cho tủ ít thiết bị với
C1300-24P-4X; tối thiểu 370W cho switch 24 cổng nhưC1300-24FP-4X,C9200L-24P-4G-E,EX3400-24P; hoặc 740W cho switch 48 cổng nhưC9200L-48P-4G-E,EX3400-48P). Yêu cầu tổng công suất tiêu thụ cực đại ban đêm của toàn bộ camera và thiết bị PoE không vượt quá 80% ngân sách nguồn của switch. - Tiêu chuẩn môi trường cho switch đặt ngoài hàng rào và cổng bảo vệ: Bắt buộc tách riêng hạng mục switch lắp trong hộp kỹ thuật ngoài trời hoặc nhà xưởng nóng bụi theo chuẩn công nghiệp gắn thanh DIN-rail, không quạt, dải nhiệt độ hoạt động từ -40°C đến +70°C và đạt chuẩn bảo mật công nghiệp IEC 62443-4-1 / IEC 62443-4-2 (như dòng
Cisco Catalyst IE-3300-8P2S-EhoặcIE-3400-8P2S-E), kèm bộ nguồn DIN-rail đầu ra 54VDC để cấp đủ chuẩn PoE+. - Tính năng khóa cổng lớp 2 và chống tràn Multicast: Yêu cầu switch truy nhập hỗ trợ đầy đủ
IEEE 802.1Q VLAN,IEEE 802.1X,MAC Authentication Bypass (MAB), giới hạn địa chỉ MAC trên từng cổng (Port Security / MAC Limiting),DHCP Snooping,Dynamic ARP Inspection (DAI),IP Source GuardvàIGMP Snooping v1/v2/v3(tối thiểu 1.000 đến 2.000 nhóm multicast). - Kiểm tra mã giấy phép (License) và nguồn dự phòng trong bảng chào thầu: Với switch Juniper EX3400 nếu thiết kế có yêu cầu chạy định tuyến động OSPF hoặc VRRP, hồ sơ cần liệt kê đúng mã giấy phép nâng cao
S-EX-A-C2-P. Với các switch hỗ trợ 2 khe nguồn tháo lắp nóng nhưCisco C9200L(nguồnPWR-C5-600WAC/PWR-C5-1KWAC) hoặcJuniper EX3400, cần ghi rõ yêu cầu trang bị 1 nguồn hay đủ 2 nguồn dự phòng ngay từ đầu để các nhà thầu chào giá trên cùng mặt bằng kỹ thuật.
Xem thêm các thiết bị chuyển mạch PoE+ và tường lửa chính hãng tại danh mục Switch và danh mục Tường lửa Firewall, bao gồm Cisco Catalyst C1300-24P-4X, Cisco Catalyst C1300-24FP-4X, Cisco Catalyst C9200L-24P-4G-E, Cisco Catalyst C9200L-48P-4G-E, Cisco Catalyst IE-3300-8P2S-E, Cisco Catalyst IE-3400-8P2S-E, Juniper EX3400-24P, Juniper EX3400-48P, Fortinet FortiGate 100F và Fortinet FortiGate 120G. Tham khảo thêm các bài viết cùng giải pháp: Hạ tầng mạng nhà máy trong KCN: từ khảo sát đến bàn giao, Nâng cấp mạng văn phòng 200 người: switch, Wi-Fi, firewall, VLAN, Kết nối nhiều chi nhánh: SD-WAN, VPN, đường truyền dự phòng, Phòng máy chủ nhỏ cho doanh nghiệp vừa: tủ rack, UPS, làm mát, đi cáp, Lưu trữ camera giám sát dài ngày: tính dung lượng, RAID, ổ cứng và Giải pháp tích hợp hệ thống CNTT - Viễn thông NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- Cisco Systems: Cisco Catalyst 9200 Series Switches Data Sheet (Document ID C78-741344-26, 09/2026)
- Cisco Systems: Cisco Catalyst 1300 and 1300X Series Switches Data Sheet (06/08/2026)
- Cisco Systems: Cisco Catalyst IE3300 Rugged Series Data Sheet (Document ID C78-741759-14)
- Cisco Systems: Cisco Catalyst IE3400 Rugged Series Data Sheet (Document ID C78-741760-14)
- Juniper Networks: EX3400 Ethernet Switch Datasheet (Document ID 1000581-019-EN)
- Fortinet: FortiGate 100F Series Data Sheet
- Fortinet: FortiGate 120G Series Data Sheet (FG-120G-DAT-R19-20260929)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!