Giám sát mạng tập trung bằng SNMP và syslog cho đội IT mỏng
Tác giả
Nguyen Huu Cuong
Ngày đăng

Giám sát mạng tập trung là gom trạng thái, lưu lượng và nhật ký của mọi switch, router, tường lửa, máy chủ về một chỗ, để một hai người vẫn nắm được cả hệ thống mà không phải đi ping từng thiết bị. Hai trụ cột của nó là SNMP (hỏi thiết bị còn sống không, cổng nào đầy, nhiệt độ ra sao) và syslog (gom nhật ký sự kiện về một máy để tra khi có chuyện). Với đội IT mỏng người, đây là cách rẻ nhất để biết trước khi điện thoại reo, thay vì biết sau khi sếp gọi.
Bài này gom lại cách anh em kỹ thuật NTCOM hay dựng một hệ giám sát tối thiểu cho doanh nghiệp vừa, nhà máy, phòng máy chủ nhỏ: SNMP với syslog khác nhau ở đâu, bật thế nào cho an toàn, một kiến trúc gọn gồm những gì, và khi nào thì một cảnh báo là đáng để đánh thức người trực lúc hai giờ sáng.
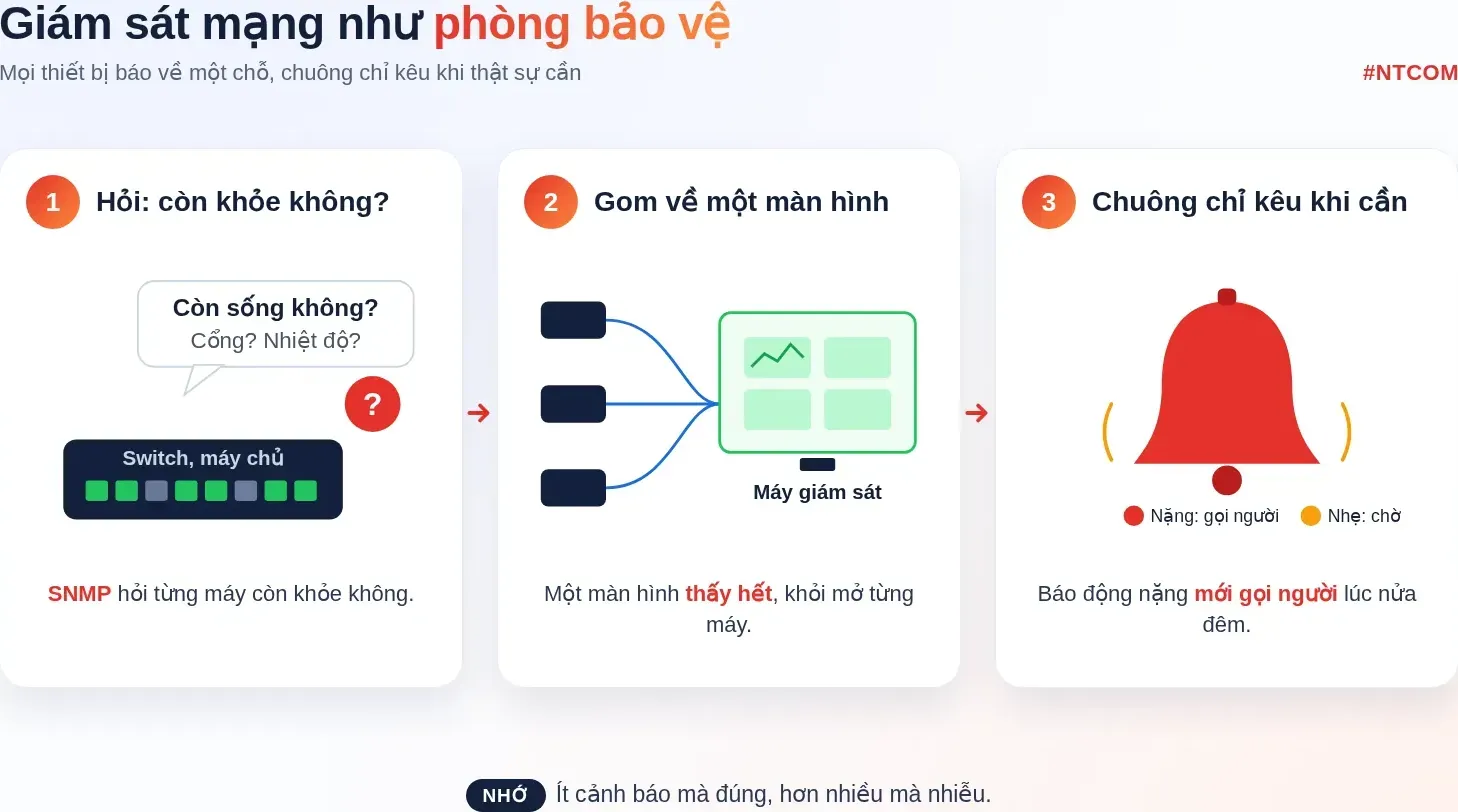
Hiểu nhanh bằng hình
Vì sao đội IT mỏng người lại cần giám sát tập trung trước
Nghịch lý thường gặp: nơi càng ít người làm IT thì càng hay bỏ qua giám sát, vì nghĩ "mạng chạy được là thôi, đụng tới đâu sửa tới đó". Nhưng chính đội mỏng mới là nơi không gánh nổi kiểu chữa cháy đó. Một switch access ở tầng ba treo cổng uplink lúc nửa đêm, nếu không có gì báo thì tới sáng cả tầng không vào được máy chủ, và người IT dành nửa buổi chỉ để tìm ra thiết bị nào hỏng trước khi kịp sửa.
Giám sát tập trung đổi thế bị động đó lấy thế chủ động. Thay vì mở mười mấy tab quản trị để nhìn, mọi thiết bị tự đẩy trạng thái và nhật ký về một màn hình. Khi một đường uplink rớt, một ổ đĩa RAID báo suy giảm, một cổng chạm ngưỡng băng thông, hệ thống gửi cảnh báo ngay. Người trực biết chỗ hỏng trước khi người dùng kịp gọi, và quan trọng hơn, có dữ liệu lịch sử để trả lời câu hỏi muôn thuở của sếp: "hôm qua mạng có chậm thật không, hay nhân viên kêu suông".
SNMP và syslog: hai việc khác nhau, đừng gộp làm một
Nhiều người nói "bật giám sát" mà trong đầu chỉ mường tượng một thứ. Thực ra SNMP và syslog trả lời hai câu hỏi khác nhau, và một hệ giám sát tử tế cần cả hai.
SNMP (Simple Network Management Protocol) là để hỏi thiết bị về trạng thái bằng số: cổng này up hay down, băng thông đang dùng bao nhiêu, CPU và nhiệt độ ra sao, quạt còn quay không. Cơ chế có hai chiều. Chiều phổ biến là polling: máy giám sát (manager) định kỳ hỏi, thiết bị (agent) trả lời, chạy trên cổng UDP 161. Chiều còn lại là trap và inform: thiết bị tự báo lên ngay khi có sự kiện, chạy trên UDP 162; inform có xác nhận nhận được, trap thì không. Đọc số để vẽ đồ thị thì dùng polling, còn muốn biết tức thời khi một cổng rớt thì bật trap.
Syslog là để gom nhật ký sự kiện dạng chữ: ai vừa đăng nhập vào switch, cấu hình vừa bị đổi, giao thức định tuyến vừa chập chờn, tường lửa vừa chặn gì. Thiết bị đẩy log về một máy thu (collector) trên UDP 514 (truyền thống, không mã hóa; khi cần an toàn hơn thì chuyển sang TCP hoặc TLS). Mỗi dòng log có một mức độ nghiêm trọng (severity) từ 0 đến 7 theo chuẩn RFC 5424, trong đó 0 là khẩn cấp nhất và 7 là chi tiết gỡ lỗi. Nhờ mức này mà ta lọc được: chỉ giữ từ mức thông tin trở lên, bỏ bớt rác, và cho báo động với các mức nặng.
Nói ngắn: SNMP trả lời "thiết bị đang thế nào", syslog trả lời "vừa có chuyện gì xảy ra". Dựng giám sát mà chỉ có một trong hai thì luôn thiếu một nửa bức tranh khi sự cố xảy ra.
Chọn phiên bản SNMP cho đúng, đừng để lọt mật khẩu
Đây là chỗ hay bị làm ẩu nhất. SNMP có ba phiên bản và khác nhau về bảo mật rất lớn:
Phiên bản | Xác thực | Mã hóa | Nên dùng khi nào |
|---|---|---|---|
v1 | Community string, truyền dạng rõ | Không | Gần như không nên dùng nữa, chỉ còn cho thiết bị quá cũ |
v2c | Community string, truyền dạng rõ | Không | Chỉ đọc (read-only), trong mạng quản trị tách riêng, kín |
v3 | Tài khoản, mật khẩu, băm HMAC | Có (ví dụ AES) | Mặc định nên chọn, nhất là khi cho phép ghi hoặc đi qua mạng dùng chung |
Điểm phải nhớ: community string của v1 và v2c đi trên đường truyền ở dạng rõ, ai bắt được gói là đọc ra. Vì vậy nếu buộc phải dùng v2c thì để read-only, đặt community khó đoán, và nhốt lưu lượng SNMP trong một VLAN quản trị tách khỏi mạng người dùng. Còn SNMPv3 mới là bản có xác thực bằng tài khoản mật khẩu và mã hóa nội dung, đúng theo mô hình bảo mật người dùng (USM) trong RFC 3414. Khi hồ sơ hay chính sách nội bộ yêu cầu bảo mật, gần như luôn phải là v3.
Một hệ giám sát tối thiểu gồm những gì
Không cần đầu tư lớn mới có giám sát. Một hệ gọn cho doanh nghiệp vừa thường chỉ gồm vài khối, chạy trên một máy chủ nhỏ hoặc một máy ảo:
- Một máy thu kiêm máy giám sát: một máy ảo cài phần mềm quản lý mạng (NMS). Các lựa chọn phổ biến gồm Zabbix, LibreNMS, bộ Grafana với Prometheus, hoặc bản thương mại như PRTG; chọn theo kỹ năng của đội và ngân sách chứ không cần cái đắt nhất.
- SNMP bật trên mọi thiết bị hạ tầng: switch, router, tường lửa, bộ lưu điện UPS, máy chủ, để NMS vẽ được đồ thị cổng, băng thông, CPU, nhiệt độ.
- Syslog đẩy về một chỗ: cùng máy thu đó hoặc một máy thu log riêng, để tra sự kiện khi cần điều tra.
- Kênh cảnh báo: email, Telegram hoặc Zalo nhóm trực, kèm quy ước mức nào thì báo ai.
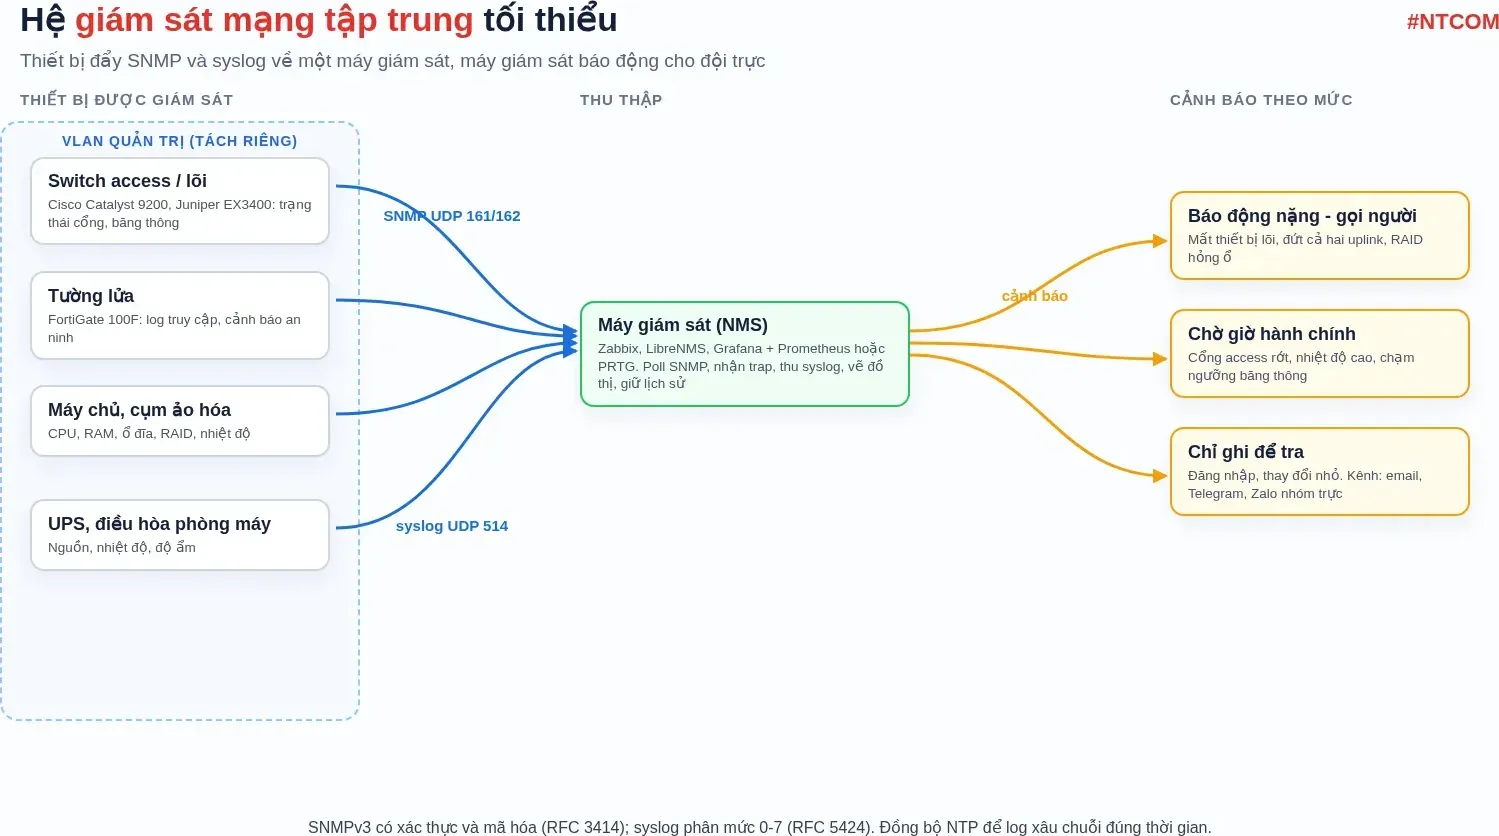
Mấu chốt kiến trúc nằm ở chỗ tách mạng: toàn bộ lưu lượng quản trị (SNMP, syslog, truy cập quản trị thiết bị) nên nằm trong một VLAN riêng, không chung với mạng người dùng. Vừa an toàn, vừa để khi mạng người dùng có sự cố thì đường giám sát vẫn thông, người trực vẫn nhìn thấy hệ thống.
Bật SNMP và syslog trên thiết bị: vài cấu hình mẫu
Phần việc tốn công nhất không phải cài phần mềm giám sát mà là đi bật SNMP với syslog trên từng thiết bị cho đồng nhất. Dưới đây là cấu hình rút gọn minh họa; mật khẩu để dạng ẩn, IP máy giám sát giả định là 10.10.0.10.
Trên switch Cisco chạy IOS XE, bật SNMPv3 và đẩy syslog tập trung:
! SNMPv3: tạo nhóm và người dùng có xác thực + mã hóasnmp-server group NMSGRP v3 privsnmp-server user nms NMSGRP v3 auth sha <mat-khau-auth> priv aes 128 <mat-khau-priv>snmp-server host 10.10.0.10 version 3 priv nms! Gửi log về máy thu, chỉ từ mức informational trở lênlogging host 10.10.0.10logging trap informational
Trên thiết bị Juniper chạy Junos, cùng ý tưởng:
set snmp v3 usm local-engine user nms authentication-sha authentication-password "<mat-khau-auth>"set snmp v3 usm local-engine user nms privacy-aes128 privacy-password "<mat-khau-priv>"set snmp v3 target-address NMS address 10.10.0.10 target-parameters P1set system syslog host 10.10.0.10 any info
Lời khuyên từ hiện trường: viết sẵn một khuôn cấu hình chuẩn (community hoặc tài khoản SNMP, IP máy thu, mức log) rồi dán cho mọi thiết bị cùng loại, đừng mỗi máy một kiểu. Sau này thêm thiết bị mới chỉ việc dán khuôn, và khi đổi mật khẩu hay đổi IP máy giám sát thì biết chính xác phải sửa ở đâu.
Cảnh báo: ít mà đúng hơn nhiều mà nhiễu
Lỗi phổ biến nhất khi mới dựng giám sát là bật cảnh báo cho mọi thứ. Sau một tuần, hộp thư đầy hàng trăm email, người trực tắt thông báo, và thế là hệ giám sát coi như không có. Nguyên tắc chúng tôi hay dùng: cảnh báo phải tương xứng với hành động.
- Báo động ngay, gọi người: mất kết nối thiết bị lõi, đứt cả hai đường uplink, tường lửa hoặc máy chủ chính sập, RAID hỏng ổ. Đây là việc phải dậy đi xử lý.
- Báo nhưng chờ giờ hành chính: một cổng access rớt, nhiệt độ hơi cao, băng thông chạm ngưỡng theo giờ. Ghi nhận, xem lúc đi làm.
- Chỉ ghi, không báo: đăng nhập thành công, thay đổi nhỏ. Lưu để tra, đừng gửi đi đâu.
Thêm một mẹo nhỏ mà hiệu quả: đặt ngưỡng kèm thời gian giữ, ví dụ cổng phải rớt quá một phút mới báo, để tránh cảnh báo nhấp nháy khi thiết bị chỉ chớp một cái rồi lên lại.
Case study: một nhà máy ở Bắc Ninh gom giám sát về một màn hình
Hiện trạng: Một nhà máy cơ khí ở Bắc Ninh có khoảng ba chục switch, vài tường lửa, một cụm máy chủ ảo hóa và hệ camera, nhưng chỉ hai người phụ trách IT kiêm luôn cả máy tính văn phòng. Không có giám sát; cách phát hiện sự cố duy nhất là chờ người dùng gọi lên. Các con số dưới đây là ví dụ minh họa từ một tình huống điển hình, không phải số liệu của một khách hàng cụ thể.
Vấn đề: Có đợt một switch ở xưởng treo cổng uplink lúc tan ca chiều, tới sáng hôm sau cả một dây chuyền không chấm công và không đẩy dữ liệu sản xuất được, mất gần nửa buổi chỉ để dò ra thiết bị hỏng. Lần khác một đường Internet rớt âm thầm, đường dự phòng gánh thay nhưng chậm, người dùng kêu mạng ì mà IT không có bằng chứng để báo nhà mạng.
Cách xử lý:
- Dựng một máy ảo nhỏ cài phần mềm giám sát mã nguồn mở, đặt trong VLAN quản trị tách riêng.
- Bật SNMPv3 trên toàn bộ switch và tường lửa theo một khuôn cấu hình chuẩn; đẩy syslog của thiết bị hạ tầng và máy chủ về cùng máy thu.
- Vẽ sẵn vài màn hình: sơ đồ trạng thái cổng uplink, băng thông hai đường Internet, nhiệt độ và quạt của cụm máy chủ.
- Chia cảnh báo ba mức như trên, nối báo động nặng vào một nhóm Zalo trực.
- Giữ lịch sử để đối chiếu khi cần làm việc với nhà mạng hoặc nhà thầu.
Kết quả: Sau khi chạy ổn định, mọi sự cố đứt kết nối lõi đều có cảnh báo trong vòng một hai phút thay vì chờ tới sáng (ví dụ minh họa). Đợt đường Internet chập sau đó, nhà máy có đồ thị rõ ràng để làm việc với nhà mạng, không còn cãi nhau cảm tính. Bài học: hai người vẫn giám sát nổi ba chục thiết bị, với điều kiện để máy làm việc canh gác thay mình và chỉ gọi người khi thật sự cần; phần khó không phải công nghệ mà là kỷ luật đặt ngưỡng cảnh báo cho đúng.
Những lỗi hay gặp khi triển khai và cách xử lý
Triệu chứng | Nguyên nhân thường gặp | Cách xử lý |
|---|---|---|
NMS báo thiết bị "không phản hồi" dù thiết bị vẫn chạy | Sai community hoặc tài khoản SNMP, hoặc ACL trên thiết bị chặn IP máy giám sát | Soát lại cấu hình SNMP hai đầu, cho phép đúng IP máy thu, thử lại bằng lệnh truy vấn tay |
Bật SNMP xong lo lọt thông tin ra ngoài | Dùng v2c community dạng rõ trên mạng dùng chung | Chuyển sang SNMPv3 có mã hóa, hoặc tối thiểu để read-only và nhốt trong VLAN quản trị |
Máy thu syslog đầy đĩa nhanh | Nhận cả log mức debug từ mọi thiết bị, không lọc | Đặt mức lọc từ informational trở lên, bật xoay vòng và nén log cũ, chỉ bật debug khi đang điều tra |
Cảnh báo nhiều tới mức không ai đọc | Bật báo cho mọi sự kiện, không phân mức | Phân ba mức báo động, đặt ngưỡng kèm thời gian giữ, chỉ báo động nặng mới gọi người |
Mốc thời gian trong log của các thiết bị lệch nhau | Chưa đồng bộ giờ, mỗi thiết bị một đồng hồ | Đồng bộ NTP cho toàn bộ thiết bị và máy thu để log xâu chuỗi được theo thời gian |
Cách ghi yêu cầu giám sát trong hồ sơ mời thầu
Hồ sơ hay ghi chung chung "có hệ thống giám sát mạng", để rồi mỗi nhà thầu hiểu một kiểu, bên chào một màn hình đơn giản, bên chào cả bộ đắt tiền, khó so sánh và khó nghiệm thu. Nếu muốn so được và dùng được, nên tách rõ:
- Phạm vi giám sát: nêu rõ giám sát những nhóm thiết bị nào (switch, router, tường lửa, máy chủ, UPS) và theo dõi những chỉ số nào (trạng thái cổng, băng thông, CPU, nhiệt độ, nguồn).
- Giao thức và bảo mật: yêu cầu hỗ trợ SNMPv3 có xác thực và mã hóa, và gửi syslog tập trung; nêu rõ nếu bắt buộc dùng v3, không chấp nhận v2c cho thiết bị đi qua mạng dùng chung.
- Cảnh báo: yêu cầu phân mức cảnh báo và có ít nhất một kênh báo động chủ động (email hoặc tin nhắn), mô tả cách cấu hình ngưỡng.
- Lưu trữ và tiêu chí nghiệm thu: yêu cầu giữ lịch sử tối thiểu một khoảng thời gian, và nghiệm thu bằng cách dựng thử một sự cố (rút một dây uplink) để chứng minh cảnh báo chạy đúng.
Phía nhà thầu, khi điền cột đáp ứng nên ghi cụ thể phần mềm giám sát dùng là gì, hỗ trợ phiên bản SNMP nào, lưu log bao lâu, thay vì chỉ ghi "đáp ứng". Cách tách yêu cầu như vậy cũng ăn khớp với tinh thần bàn giao hồ sơ trong bài Hồ sơ thầu gói tích hợp CNTT: bóc tách BoQ, đáp ứng và nghiệm thu.
Giám sát là lớp nhìn thấy của một hạ tầng mạng được làm bài bản. Nếu đang dựng lại từ đầu, xem thêm Hạ tầng mạng nhà máy trong KCN: từ khảo sát đến bàn giao, Nâng cấp mạng văn phòng 200 người và Phòng máy chủ nhỏ cho doanh nghiệp vừa. Thiết bị hay được giám sát gồm switch Cisco Catalyst 9200, Juniper EX3400 và tường lửa FortiGate 100F. Toàn bộ bài viết thuộc mục Giải pháp tích hợp hệ thống CNTT - Viễn thông NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- RFC 3411 (STD 62): An Architecture for Describing SNMP Management Frameworks
- RFC 3414: User-based Security Model (USM) for SNMPv3
- RFC 5424: The Syslog Protocol
- IANA: Syslog Parameters (facility, severity)
- Cisco: SNMP Configuration Guide
- Cisco Catalyst 9200 Series Switches
- Fortinet FortiGate (next-generation firewall)
Tài liệu mang tính tham khảo kỹ thuật; lệnh cấu hình, phiên bản giao thức và cách triển khai cụ thể có thể khác nhau theo thiết bị và phiên bản phần mềm của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!