OPC UA cho nhà máy: nối SCADA với MES/ERP an toàn, chuẩn IEC 62541
Tác giả
Nguyen Huu Cuong
Ngày đăng

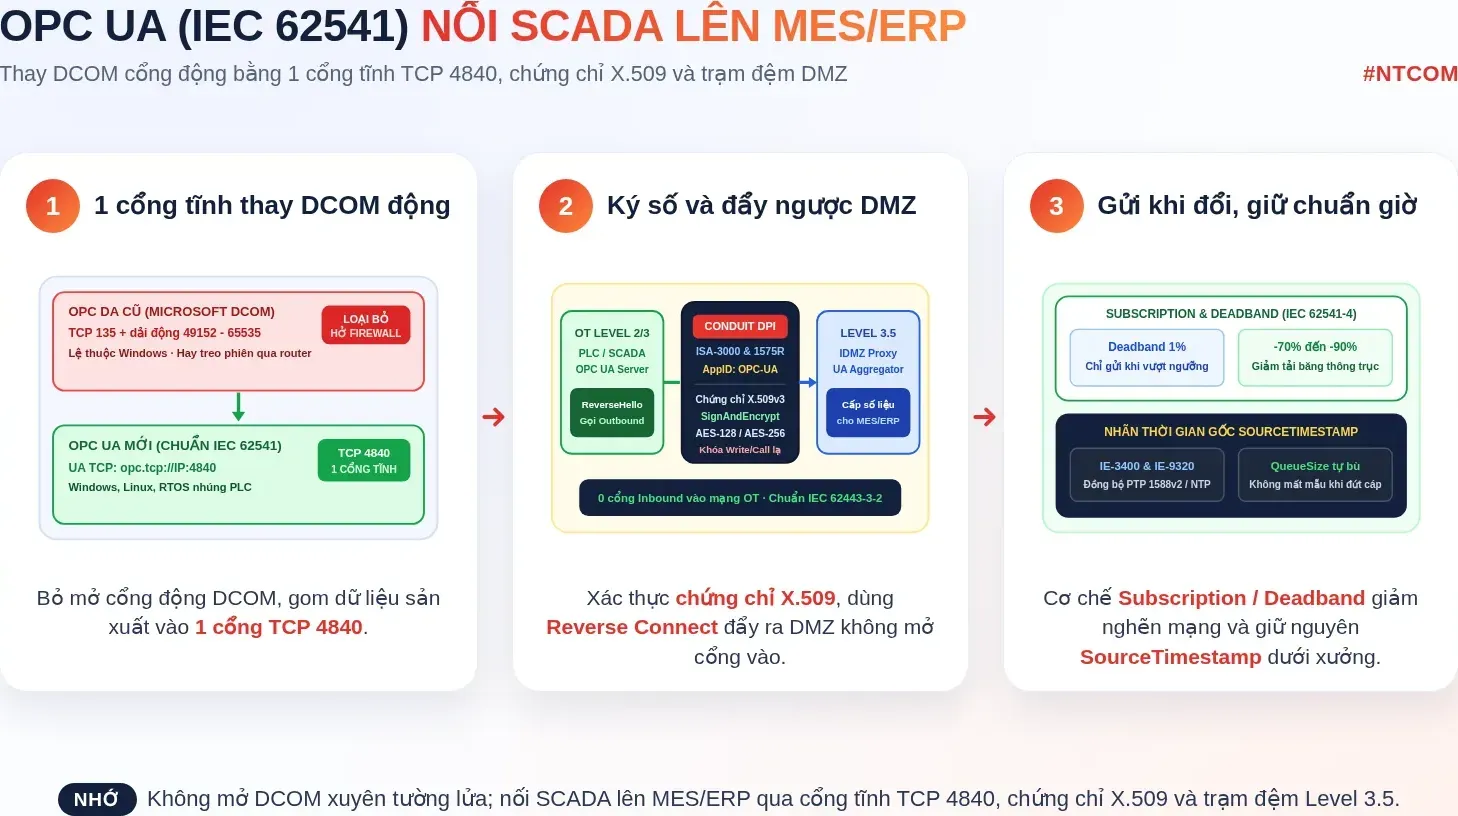
Triển khai OPC UA cho nhà máy theo bộ tiêu chuẩn quốc tế IEC 62541 là phương pháp tiêu chuẩn hiện nay để kết nối dữ liệu hai chiều giữa tầng điều khiển hiện trường (PLC, RTU, SCADA tại Level 1 và Level 2) với hệ thống điều hành sản xuất (MES, Historian tại Level 3) và phần mềm hoạch định nguồn lực doanh nghiệp (ERP tại Level 4 theo mô hình ISA-95 / IEC 62264). Thay vì phải mở toang cổng TCP 135 cùng hàng chục nghìn cổng động DCOM từ 49152 đến 65535 như giao thức OPC DA cũ, OPC UA đóng gói toàn bộ luồng dữ liệu có ngữ cảnh vào một cổng tĩnh duy nhất TCP 4840 (opc.tcp://), hỗ trợ xác thực hai chiều bằng chứng chỉ số X.509v3, mã hóa SignAndEncrypt (AES-128/256), cơ chế kết nối ngược Reverse Connect qua vùng đệm Industrial DMZ (Level 3.5) và kiểm tra gói tin sâu (DPI) trên tường lửa công nghiệp như Cisco Secure Firewall ISA-3000 hay Check Point Quantum Rugged 1575R/1595R.
Hiểu nhanh bằng hình
Vì sao nhà máy phải bỏ OPC DA (DCOM) khi nối SCADA lên MES và ERP?
Khi anh em kỹ thuật NTCOM đi khảo sát các nhà máy thực phẩm, dược phẩm, xi măng hay linh kiện điện tử đang triển khai dự án kết nối dữ liệu sản xuất từ dưới xưởng lên phần mềm MES và ERP, vướng mắc lớn nhất mà đội IT và đội tự động hóa thường xuyên tranh cãi nằm ở giao thức OPC Classic (OPC DA - Data Access).
Nhiều hệ thống SCADA và PLC lắp đặt từ giai đoạn trước vẫn dùng OPC DA dựa trên nền tảng Microsoft DCOM (Distributed Component Object Model). Khi chỉ chạy gói gọn trên một máy tính Windows đơn lẻ trong phòng điều khiển thì OPC DA hoạt động bình thường. Nhưng ngay khi ban giám đốc yêu cầu kéo dữ liệu sản lượng, trạng thái dừng máy (Downtime), nhiệt độ lò và điện năng tiêu thụ vượt qua ranh giới mạng OT để đưa lên máy chủ MES/ERP ở phòng máy chủ CNTT, bốn rào cản kỹ thuật lập tức xuất hiện:
- Cơn ác mộng cổng động DCOM trên tường lửa: Để thiết lập một phiên OPC DA qua mạng, máy khách bắt buộc phải gọi vào cổng
TCP 135(RPC Endpoint Mapper) của máy chủ SCADA, sau đó hệ điều hành Windows sẽ cấp phát ngẫu nhiên các cổng động nằm trong dải từ49152đến65535(hoặc1024đến65535trên Windows đời cũ). Để dữ liệu đi qua, nhiều đơn vị tích hợp phần mềm yêu cầu quản trị mạng mở thông toàn bộ dải hàng chục nghìn cổng TCP này giữa mạng văn phòng và mạng điều khiển. Về mặt an ninh mạng theo chuẩn ISA/IEC 62443, việc mở thông dải cổng rộng như vậy tương đương với việc tháo bỏ hoàn toàn tường lửa ngăn cách IT và OT. - Xung đột quyền tài khoản Windows giữa hai miền mạng: DCOM đòi hỏi tài khoản Windows chạy dịch vụ OPC Client trên máy chủ MES (thuộc miền Active Directory văn phòng) và tài khoản chạy OPC Server dưới máy trạm SCADA (thường chạy Workgroup độc lập dưới xưởng) phải khớp nhau về SID hoặc tên/mật khẩu cục bộ. Mỗi lần bộ phận IT áp chính sách đổi mật khẩu định kỳ hoặc cập nhật bản vá bảo mật DCOM Hardening của Microsoft, đường truyền dữ liệu từ xưởng lên MES lập tức đứt gãy.
- Không có cơ chế giữ phiên (Keep-Alive) tốt qua thiết bị định tuyến: Khi đường cáp mạng giữa phân xưởng và phòng máy chủ chập chờn vài giây hoặc chuyển mạch dự phòng, phiên DCOM rất dễ rơi vào trạng thái treo nửa chừng (Half-open session), buộc kỹ sư vận hành phải khởi động lại dịch vụ OPC Server bằng tay.
- Phụ thuộc cứng vào hệ điều hành Windows và thiếu ngữ cảnh dữ liệu: OPC DA không thể chạy nhúng trực tiếp bên trong nhân Linux hay RTOS của các bộ PLC, RTU và cổng gateway công nghiệp hiện đại. Hơn nữa, OPC DA chỉ trả về chuỗi tên biến phẳng (ví dụ
Channel1.Device2.Tag_MW104) kèm giá trị thô mà không mang theo đơn vị đo (°C, bar, kWh), giới hạn cảnh báo hay cấu trúc phân cấp thiết bị theo chuẩn ISA-95 (IEC 62264).
1. Nguyên lý cốt lõi của OPC UA (IEC 62541) giải quyết bài toán hội tụ OT và IT
Được tổ chức OPC Foundation công bố và chuẩn hóa thành bộ tiêu chuẩn quốc tế IEC 62541, OPC Unified Architecture (OPC UA) hợp nhất toàn bộ chức năng đọc dữ liệu thời gian thực (DA), dữ liệu lịch sử (HDA) và cảnh báo sự kiện (Alarms & Events - A&E) vào một kiến trúc hướng dịch vụ độc lập hoàn toàn với hệ điều hành.
Giao thức truyền tải UA TCP qua một cổng tĩnh duy nhất TCP 4840
Theo IEC 62541-6 (Part 6: Mappings), OPC UA loại bỏ hoàn toàn DCOM và sử dụng giao thức nhị phân UA TCP định danh bằng đường dẫn opc.tcp://<IP-hoặc-Hostname>:4840. Mọi bước từ khám phá dịch vụ (Discovery), bắt tay kênh bảo mật (SecureChannel), khởi tạo phiên (Session) cho đến đọc/ghi biến và nhận luồng đăng ký (Subscription) đều đi gọn trong một cổng TCP 4840 duy nhất đã đăng ký với IANA (hoặc bọc qua HTTPS/WebSockets trên cổng TCP 443). Nhờ đó, kỹ sư mạng chỉ cần mở đúng một cổng tĩnh trên ống dẫn Conduit của tường lửa công nghiệp.
Mô hình thông tin hướng đối tượng (Information Modeling) và nhãn thời gian kép
Thay vì danh sách thẻ nhớ rời rạc, OPC UA tổ chức dữ liệu thành không gian địa chỉ (Address Space) gồm các nút (Nodes) liên kết với nhau: Objects (Dây chuyền, Máy chiết rót, Trạm biến áp), Variables (Nhiệt độ, Tốc độ, Điện năng kèm thuộc tính EngineeringUnits và EURange), Methods (Hàm thực thi có tham số đầu vào/đầu ra) và Events. Đặc biệt, theo IEC 62541-4, mỗi giá trị biến trả về trong cấu trúc DataValue luôn đi kèm mã trạng thái chất lượng StatusCode (Good, Uncertain, Bad) và hai nhãn thời gian tách biệt:
- SourceTimestamp: Thời điểm giá trị được lấy mẫu ngay tại bộ PLC, RTU hoặc cảm biến dưới hiện trường. Khi hạ tầng switch công nghiệp dưới xưởng được đồng bộ giờ chuẩn IEEE 1588v2 PTP / NTP (xem bài Kiến trúc mạng SCADA: ring, dự phòng, đồng bộ thời gian PTP/NTP), nhãn
SourceTimestampgiúp phần mềm MES và Historian xếp đúng thứ tự sự kiện đến từng mili-giây ngay cả khi gói tin đi qua nhiều tầng đệm. - ServerTimestamp: Thời điểm máy chủ OPC UA nhận và đóng gói dữ liệu đó để gửi lên tầng trên.
Cơ chế Subscription, MonitoredItem và Deadband chống nghẽn mạng
Một sai lầm phổ biến khi nối MES với SCADA là lập trình viên viết vòng lặp hỏi (Polling) hàng chục nghìn biến mỗi giây. OPC UA giải quyết triệt để vấn đề này bằng cơ chế Subscription và MonitoredItem (IEC 62541-4): máy khách MES đăng ký danh sách biến cần theo dõi kèm chu kỳ lấy mẫu (SamplingInterval, ví dụ 250 ms), chu kỳ xuất bản (PublishingInterval, ví dụ 1.000 ms), độ sâu hàng đợi (QueueSize) và dải chết (Deadband tuyệt đối hoặc theo phần trăm). Máy chủ OPC UA chỉ đẩy gói tin thông báo (Publish Notification) lên mạng khi giá trị thực tế biến đổi vượt qua ngưỡng Deadband đã cài đặt, giúp giảm từ 70% đến 90% băng thông trên đường trục nhà máy.
Bảo mật đa lớp gốc (IEC 62541-2) và mở rộng PubSub (IEC 62541-14)
Ngay trong lõi giao thức, OPC UA tách bạch hai lớp bảo mật: xác thực ứng dụng bằng chứng chỉ số X.509v3 (Application Instance Certificate) để đảm bảo chỉ máy chủ MES/Aggregator đã được phê duyệt trong danh sách Trusted List mới mở được kênh truyền, và xác thực người dùng (Username/Password, chứng chỉ X.509 hoặc mã thông báo). Kênh truyền hỗ trợ ba chế độ (Security Mode): None (chỉ dùng khi thử nghiệm nội bộ), Sign (ký số từng gói tin để chống sửa đổi) và SignAndEncrypt (vừa ký số vừa mã hóa toàn bộ tải tin bằng các bộ thuật toán chuẩn như Basic256Sha256, Aes128_Sha256_RsaOaep hoặc Aes256_Sha256_RsaPss). Ngoài mô hình Client/Server truyền thống, IEC 62541-14 (OPC UA PubSub) còn cho phép phát dữ liệu theo mô hình Publisher/Subscriber qua UDP/IP (UADP cổng UDP 4840) hoặc đẩy bản tin JSON/UADP lên Broker MQTT để phục vụ các nền tảng phân tích dữ liệu lớn.
Tiêu chí kỹ thuật | OPC Classic (OPC DA / HDA / A&E) | OPC UA chuẩn IEC 62541 (Client/Server & PubSub) | Ý nghĩa thực tế khi nối SCADA với MES/ERP |
|---|---|---|---|
Nền tảng giao thức mạng | Dựa trên Microsoft COM/DCOM (RPC) | UA TCP nhị phân (opc.tcp://), HTTPS hoặc PubSub UDP/MQTT | OPC UA đi qua bộ định tuyến và tường lửa dễ dàng, không đứt phiên |
Cổng mạng sử dụng | TCP 135 + dải cổng động 49152 - 65535 | 1 cổng tĩnh duy nhất TCP 4840 (hoặc TCP 443 / UDP 4840) | Chỉ mở đúng 1 cổng trên Conduit tường lửa theo chuẩn IEC 62443 |
Chiều khởi tạo kết nối | Client (IT/MES) phải gọi Inbound xuống Server (OT) | Hỗ trợ cả kết nối thường và Reverse Connect (OT gọi Outbound ra DMZ) | Reverse Connect giúp tường lửa OT không phải mở cổng Inbound nào |
Hệ điều hành hỗ trợ | Bắt buộc hệ điều hành Microsoft Windows | Đa nền tảng: Windows, Linux, RTOS nhúng thẳng trong PLC/Gateway | Đọc trực tiếp từ PLC, RTU, Gateway công nghiệp không cần máy tính đệm |
Cơ chế bảo mật gốc | Phụ thuộc quyền tài khoản Windows DCOM | Chứng chỉ X.509v3, chế độ Sign / SignAndEncrypt (AES-128 / AES-256) | Chống nghe lén, chống giả mạo gói tin và tách biệt quyền Đọc/Ghi |
Mô hình hóa dữ liệu | Danh sách thẻ (Tag) phẳng, thiếu ngữ cảnh | Không gian đối tượng phân cấp (Nodes, Variables, Methods, Units) | Ánh xạ chuẩn xác cấu trúc thiết bị theo mô hình ISA-95 (IEC 62264) |
Cơ chế thu thập dữ liệu | Đa số quét định kỳ hoặc Callback phụ thuộc DCOM | Subscription, MonitoredItem kèm QueueSize, Deadband và Keep-Alive | Giảm tải CPU cho PLC/SCADA và giữ dữ liệu không mất mẫu khi nghẽn ngắn |
2. Kiến trúc chuẩn nối SCADA với MES và ERP qua vùng đệm Industrial DMZ (Level 3.5)
Một câu hỏi mà các giám đốc nhà máy và trưởng phòng IT thường hỏi chúng tôi là: "Khi PLC và máy chủ SCADA đã bật sẵn OPC UA Server ở cổng TCP 4840, anh có nên cho phần mềm ERP hoặc MES trên mây/mạng văn phòng kết nối thẳng xuống IP của SCADA để lấy số liệu không?". Câu trả lời của anh em kỹ thuật NTCOM luôn là tuyệt đối không nối thẳng.
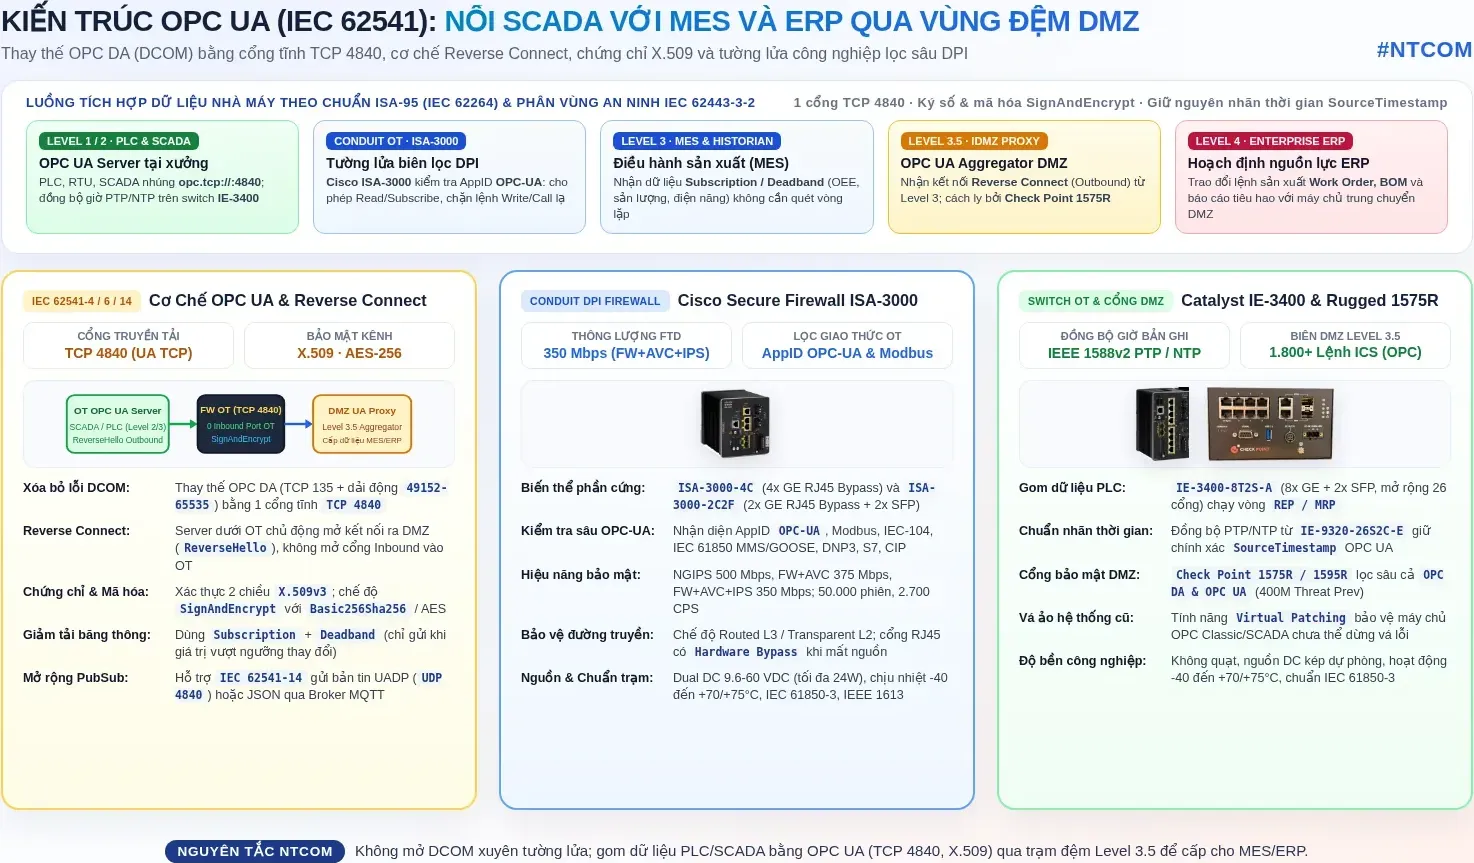
Theo tiêu chuẩn tích hợp ISA-95 (IEC 62264-1) kết hợp tiêu chuẩn phân vùng an ninh IEC 62443-3-2, dữ liệu sản xuất phải đi theo kiến trúc phân tầng rõ ràng và có trạm trung chuyển tại vùng đệm công nghiệp:
Tầng 1 & Tầng 2 (Level 1/2 - PLC, RTU, Gateway và SCADA phân xưởng)
Tại các tủ điều khiển dưới xưởng, các bộ PLC đời mới có tích hợp sẵn mô-đun OPC UA Server nhúng, trong khi các tủ thiết bị đời cũ chạy Modbus RTU/TCP hoặc IEC 60870-5-104 được gom qua cổng chuyển đổi giao thức (xem bài Modbus TCP và gateway RTU: đưa thiết bị cũ lên SCADA) về máy chủ SCADA trung tâm. Để các bản ghi dữ liệu gửi lên MES có nhãn thời gian SourceTimestamp khớp nhau từng mili-giây giữa các dây chuyền, toàn bộ PLC và máy chủ SCADA được đấu vào vòng quang công nghiệp chạy giao thức hội tụ nhanh REP / MRP (IEC 62439-2) trên các switch DIN-rail Cisco Catalyst IE-3400-8T2S-A và switch lõi Cisco Catalyst IE-9320-26S2C-E có đồng bộ thời gian phần cứng IEEE 1588v2 PTP / NTP.
Tầng 3 (Level 3 - Hệ thống MES và cơ sở dữ liệu lịch sử Historian)
Tại vùng vận hành nhà máy (Site Operations Zone - Level 3), máy chủ MES và Historian đóng vai trò là OPC UA Client thu thập dữ liệu thời gian thực từ các máy chủ SCADA (Level 2) thông qua cơ chế Subscription: số lượng sản phẩm hoàn thành, phế phẩm, trạng thái vận hành máy (Run / Idle / Fault) để tính chỉ số hiệu suất thiết bị tổng thể (OEE), cùng các thông số công nghệ (nhiệt độ thanh trùng, áp suất hơi, lưu lượng nước, điện năng kWh) phục vụ truy xuất nguồn gốc lô sản xuất (Batch Genealogy). Ở chiều ngược lại, khi bắt đầu ca sản xuất, MES chỉ được phép ghi xuống vùng đệm công thức (Recipe / Setpoint) đã được quy định sẵn và phải qua bước xác nhận của người vận hành trên màn hình HMI.
Tầng 3.5 (Level 3.5 - Industrial DMZ với OPC UA Aggregator và Reverse Connect)
Để đưa dữ liệu từ Level 3 lên phần mềm ERP (Level 4) hoặc hệ thống báo cáo tập đoàn mà không mở bất kỳ cổng truy cập trực tiếp nào từ mạng văn phòng vào mạng OT, chúng tôi đặt một máy chủ OPC UA Aggregator / Proxy Server (hoặc cổng trung chuyển dữ liệu) nằm trong vùng đệm Industrial DMZ (Level 3.5), được khóa hai đầu bởi tường lửa công nghiệp:
- Sử dụng tính năng Reverse Connect (IEC 62541-4 / Part 6): Thay vì để máy chủ ở DMZ mở kết nối đi vào vùng OT, máy chủ OPC UA ở Level 3 sẽ chủ động phát gói tin
ReverseHellođi ra (Outbound) tới cổng lắng nghe của OPC UA Aggregator tại Level 3.5. Nhờ cơ chế này, trên tường lửa biên OT hoàn toàn không cần mở bất kỳ cổng Inbound nào đi từ DMZ xuống mạng điều khiển. - Tách biệt luồng giao dịch ERP ở Level 4: Hệ thống ERP ở mạng doanh nghiệp (Level 4) không đọc trực tiếp biến thời gian thực theo chu kỳ mili-giây, mà giao tiếp với máy chủ trung chuyển tại Level 3.5 (qua OPC UA Client/Server, PubSub MQTT hoặc REST/SQL trung gian) để đẩy xuống Lệnh sản xuất (Work Order), Định mức nguyên vật liệu (BOM) và nhận về Báo cáo hoàn thành lệnh sản xuất, Tiêu hao vật tư/năng lượng theo ca.
3. Bảo vệ ống dẫn OPC UA bằng tường lửa công nghiệp lọc sâu gói tin (DPI)
Mặc dù OPC UA chỉ dùng một cổng TCP 4840, nhưng nếu chỉ mở cổng TCP 4840 trên một bộ định tuyến thông thường thì bất kỳ ứng dụng nào đi qua cổng đó cũng có thể gọi dịch vụ Write (ghi đè thanh ghi điều khiển) hoặc Call (gọi phương thức khởi động/dừng máy). Do đó, tại biên giữa các phân xưởng (Level 2) với vùng MES (Level 3) và vùng đệm DMZ (Level 3.5), cần bố trí tường lửa công nghiệp có khả năng kiểm tra gói tin sâu (Deep Packet Inspection - DPI) hỗ trợ giao thức OPC UA.
Thông số kỹ thuật đối chiếu | Cisco ISA-3000-4C | Cisco ISA-3000-2C2F | Check Point Rugged 1575R | Cisco Catalyst IE-3400-8T2S-A |
|---|---|---|---|---|
Vai trò trong kiến trúc OPC UA | Tường lửa biên Cell Zone (cáp đồng) | Tường lửa biên Cell / SCADA (cáp quang) | Cổng bảo mật vùng đệm DMZ Level 3.5 | Switch gom PLC/SCADA & đồng bộ PTP |
Mã đặt hàng tiêu biểu | ISA-3000-4C-FTD / -K9 | ISA-3000-2C2F-FTD / -K9 | CPAP-SG1575R-SNBT-DC | IE-3400-8T2S-A (Network Advantage) |
Cấu hình cổng mạng | 4x GE RJ45 (Bypass) + 1x MGMT | 2x GE RJ45 (Bypass) + 2x SFP + 1x MGMT | 2x Combo (RJ45/SFP) + 8x GE RJ45 | 8x GE RJ45 + 2x GE SFP (mở rộng 26 cổng) |
Kiểm soát giao thức OPC & OT | AppID DPI: OPC-UA, Modbus, IEC-104, MMS, GOOSE, DNP3, S7, CIP | AppID DPI: OPC-UA, Modbus, IEC-104, MMS, GOOSE, DNP3, S7, CIP | DPI >1.800 lệnh ICS: OPC DA & OPC UA, Modbus, IEC-104, IEC 61850, S7 | Chuyển mạch L2/L3, vòng REP/MRP, PTP IEEE 1588v2, 802.1X, TrustSec |
Thông lượng xử lý | 350 Mbps (FW+AVC+IPS) / 500M NGIPS | 350 Mbps (FW+AVC+IPS) / 500M NGIPS | 400 Mbps Threat Prev / 830 Mbps NGFW | Băng thông chuyển mạch 20 Gbps (Full-duplex) |
Phiên đồng thời / Kết nối mới | 50.000 phiên / 2.700 CPS | 50.000 phiên / 2.700 CPS | 1.000.000 phiên / 14.600 CPS | 16.000 địa chỉ MAC / 1.000 VLAN |
Nguồn cấp một chiều (DC) | Dual DC 9.6 - 60 VDC (tối đa 24W) | Dual DC 9.6 - 60 VDC (tối đa 24W) | DC 12 - 60 VDC, -48 VDC (25,1 - 30,7W) | Dual DC 9.6 - 60 VDC |
Nhiệt độ & Chuẩn công nghiệp | -40 đến +70/+75°C, IEC 61850-3, IEEE 1613 | -40 đến +70/+75°C, IEC 61850-3, IEEE 1613 | -40 đến +75°C, IEC 61850-3, IEEE 1613 | -40 đến +70°C, IEC 61850-3, IEEE 1613 |
Dưới đây là mẫu cấu hình thực tế gồm hai phần mà anh em kỹ thuật NTCOM thường áp dụng khi triển khai: (1) Khai báo vùng và chính sách kiểm soát đường truyền OPC UA trên tường lửa công nghiệp Cisco Secure Firewall ISA-3000, và (2) Cấu hình điểm cuối bảo mật SignAndEncrypt kèm thông số Subscription / Deadband chuẩn cho OPC UA Server/Client:
! === 1. CAU HINH CONDUIT OPC UA TREN CISCO SECURE FIREWALL ISA-3000 ===interface GigabitEthernet1/1description CONDUIT_TO_LEVEL3_MES_AND_HISTORIANnameif ZONE_L3_MESsecurity-level 70ip address 10.30.30.1 255.255.255.0!interface GigabitEthernet1/2description CONDUIT_TO_LEVEL2_PACKAGING_SCADA_OPCUAnameif ZONE_L2_SCADAsecurity-level 100ip address 10.30.20.1 255.255.255.0!object network OBJ_SCADA_OPCUA_SRVhost 10.30.20.10object network OBJ_MES_OPCUA_CLIENThost 10.30.30.25object network OBJ_DMZ_OPCUA_PROXYhost 10.30.35.15object service SRV_OPCUA_TCPservice tcp destination eq 4840object service SRV_OPCUA_REVERSE_CONNECTservice tcp destination eq 4841! Quy tac 1: Cho phep MES (Level 3) ket noi OPC UA TCP 4840 xuong SCADA (Level 2)! Kem bo loc AppID = OPC-UA va IPS kiem tra goi tin bat tay chung chi X.509access-list ACL_L3_TO_L2 extended permit tcp object OBJ_MES_OPCUA_CLIENT object OBJ_SCADA_OPCUA_SRV eq 4840! Quy tac 2: Cho phep SCADA/MES chu dong mo Reverse Connect (Outbound) ra DMZ Proxy (Level 3.5)! Khong mo bat ky cong Inbound nao tu DMZ (10.30.35.0/24) di vao ZONE_L2_SCADAaccess-list ACL_L2_OUTBOUND_DMZ extended permit tcp object OBJ_SCADA_OPCUA_SRV object OBJ_DMZ_OPCUA_PROXY eq 4841
Và mẫu cấu hình chuẩn hóa điểm cuối (Endpoint) phía ứng dụng OPC UA bắt buộc tắt chế độ SecurityMode = None, chỉ chấp nhận chính sách mã hóa Basic256Sha256 / Aes256_Sha256_RsaPss cùng thông số đăng ký biến có lọc dải chết (Deadband):
# === 2. CAU HINH BAO MAT ENDPOINT & SUBSCRIPTION OPC UA (IEC 62541) ===opcua_server_endpoint:endpoint_url: "opc.tcp://10.30.20.10:4840/NTCOM/PlantSCADA"reverse_connect:enabled: trueclient_url: "opc.tcp://10.30.35.15:4841"retry_interval_ms: 5000security_policies:- policy_uri: "http://opcfoundation.org/UA/SecurityPolicy#None"mode: "Disabled"- policy_uri: "http://opcfoundation.org/UA/SecurityPolicy#Basic256Sha256"mode: "SignAndEncrypt"- policy_uri: "http://opcfoundation.org/UA/SecurityPolicy#Aes256_Sha256_RsaPss"mode: "SignAndEncrypt"authentication:application_certificate: "/etc/opcua/certs/scada_server_x509.der"trusted_client_certs_dir: "/etc/opcua/pki/trusted/certs/"rejected_certs_dir: "/etc/opcua/pki/rejected/"allow_anonymous_login: falseuser_token_policy: "UserName_Or_Certificate"mes_subscription_profile:publishing_interval_ms: 1000lifetime_count: 60max_keep_alive_count: 10monitored_items:- node_id: "ns=2;s=Line1.Filler.Speed_BPH"sampling_interval_ms: 250queue_size: 4discard_oldest: truedeadband_type: "Percent"deadband_value: 1.0access_permission: "ReadOnly"
4. Case study: Nối 5 dây chuyền chiết rót lên MES và ERP bằng OPC UA tại nhà máy ở Bắc Ninh
Giữa năm 2026, đội ngũ kỹ sư NTCOM thực hiện dự án thiết kế lại hạ tầng mạng truyền thông và chuẩn hóa kết nối dữ liệu sản xuất cho một nhà máy chế biến thực phẩm và đồ uống tại khu công nghiệp ở Bắc Ninh (các thông số quy hoạch địa chỉ IP và số lượng biến dưới đây là ví dụ thực tế đã chuẩn hóa để minh họa).
Hiện trạng và vấn đề gặp phải: Nhà máy vận hành 5 dây chuyền chiết rót và đóng gói tự động cùng một khu lò hơi và xử lý nước, tổng cộng khoảng 18.000 biến dữ liệu (tags) cần đưa lên hệ thống điều hành sản xuất MES và tổng hợp sản lượng, tiêu hao nguyên liệu, điện năng theo ca lên phần mềm ERP tại văn phòng. Trong giai đoạn chạy thử nghiệm trước đó, nhà thầu phần mềm đã dùng một máy tính cài phần mềm cầu nối OPC DA Classic (DCOM) nối qua một đường VLAN mở thông từ phòng máy chủ CNTT xuống mạng PLC. Hệ quả là:
- Để DCOM chạy được qua tường lửa, quản trị viên phải mở thông cổng TCP 135 và toàn bộ dải cổng TCP
49152 - 65535, đồng thời tắt luôn Windows Firewall trên 2 máy chủ SCADA. Khi bộ phận kiểm toán an ninh mạng của tập đoàn vào đánh giá theo tiêu chuẩn IEC 62443, toàn bộ hạng mục này bị đánh trượt vì rủi ro mã độc tống tiền (ransomware) từ mạng văn phòng có thể lan thẳng xuống làm dừng 5 dây chuyền chiết rót. - Cứ khoảng 2 đến 3 ngày một lần, khi có một bộ PLC ở dây chuyền đóng gói bảo trì cắt điện, phiên DCOM bị treo cứng làm mất dữ liệu sản lượng trên MES suốt nhiều giờ mà không có cảnh báo tự động, khiến số liệu quyết toán vật tư trên ERP lệch hoàn toàn so với thực tế dưới xưởng.
Giải pháp xử lý của anh em kỹ thuật NTCOM:
- Cải tạo hạ tầng mạng phân xưởng và đồng bộ thời gian chuẩn: Tại tủ điều khiển của 5 dây chuyền và trạm phụ trợ, chúng tôi thay thế các switch dân dụng cũ bằng switch công nghiệp DIN-rail Cisco Catalyst IE-3400-8T2S-A đấu vòng quang hội tụ nhanh về cặp switch lõi Cisco Catalyst IE-9320-26S2C-E tại phòng điều khiển trung tâm. Dịch vụ đồng bộ thời gian NTP/PTP được bật xuyên suốt từ switch lõi xuống từng bộ PLC và máy chủ SCADA để mọi bản ghi dữ liệu đều mang nhãn
SourceTimestampchính xác. - Chuyển đổi hoàn toàn sang OPC UA (IEC 62541) kèm cơ chế Subscription: Chúng tôi tắt bỏ dịch vụ DCOM từ xa và kích hoạt OPC UA Server trực tiếp trên cụm máy chủ SCADA dự phòng và các bộ PLC đời mới ở cổng tĩnh
TCP 4840, cấu hình chế độ bảo mậtSignAndEncryptvới chính sáchBasic256Sha256và trao đổi chứng chỉ sốX.509v3giữa máy chủ SCADA và máy chủ MES. Thay vì để MES quét vòng lặp toàn bộ 18.000 biến mỗi giây, chúng tôi chia thành 3 nhóm Subscription: nhóm biến trạng thái dừng máy (SamplingInterval = 200 ms), nhóm biến tốc độ/nhiệt độ/áp suất có lọc dải chếtDeadband = 1%(PublishingInterval = 1.000 ms) và nhóm biến đồng hồ điện năng/lưu lượng tổng hợp (PublishingInterval = 10.000 ms). - Dựng vùng đệm Industrial DMZ (Level 3.5) và lọc sâu DPI bằng tường lửa công nghiệp: Giữa vùng điều khiển SCADA (Level 2) và vùng máy chủ MES (Level 3), chúng tôi lắp đặt tường lửa công nghiệp Cisco Secure Firewall ISA-3000-2C2F bật kiểm tra gói tin sâu AppID
OPC-UA. Tại biên giữa vùng MES (Level 3) và mạng doanh nghiệp ERP (Level 4), chúng tôi dựng vùng đệm Industrial DMZ (Level 3.5) bảo vệ bởi cổng bảo mật Check Point Quantum Rugged 1575R (CPAP-SG1575R-SNBT-DC) và đặt máy chủ OPC UA Aggregator tại đây. Máy chủ ở Level 3 chủ động mở kết nối Reverse Connect đi ra DMZ, nên trên tường lửa OT không phải mở bất kỳ cổng Inbound nào đi từ phía văn phòng vào mạng sản xuất.
Kết quả nghiệm thu: Sau khi chuyển sang kiến trúc OPC UA qua vùng đệm DMZ, lưu lượng băng thông trên đường trục giữa phân xưởng và phòng máy chủ giảm hơn 75% nhờ cơ chế Subscription và Deadband. Khi thử nghiệm rút cáp mạng của dây chuyền số 3 trong 30 giây rồi cắm lại, cơ chế tự động khôi phục phiên (Auto-Reconnect) và hàng đợi đệm (QueueSize) của OPC UA tự động đồng bộ bù toàn bộ dữ liệu sản lượng mà không mất một bản ghi nào và không cần kỹ sư khởi động lại dịch vụ. Toàn bộ hệ thống vượt qua kỳ kiểm toán an ninh mạng IEC 62443 của tập đoàn ngay trong lần đánh giá lại đầu tiên.
Bài học rút ra: Nối SCADA với MES và ERP bằng OPC UA không dừng ở việc cài một phần mềm chuyển đổi giao thức, mà cần kết hợp đồng bộ giữa chuẩn hóa mô hình dữ liệu ISA-95, khóa chặt một cổng tĩnh TCP 4840 bằng chứng chỉ X.509 và cách ly mạng qua vùng đệm DMZ Level 3.5.
5. Cách ghi yêu cầu kết nối OPC UA và hạ tầng mạng/bảo mật trong hồ sơ mời thầu (HSMT)
Khi lập hồ sơ mời thầu hoặc rà soát bảng yêu cầu kỹ thuật cho các gói thầu tích hợp hệ thống SCADA - MES - ERP hoặc nâng cấp nhà máy thông minh, chủ đầu tư và đơn vị tư vấn thiết kế nên quy định rõ các tiêu chí định lượng sau để tránh việc nhà thầu chào giải pháp OPC DA (DCOM) cũ kém an toàn:
Cách ghi yêu cầu kỹ thuật trong HSMT
- Yêu cầu về tiêu chuẩn giao thức tích hợp: Hệ thống thu thập và trao đổi dữ liệu giữa tầng điều khiển (PLC/RTU/SCADA) và tầng quản lý sản xuất (MES/Historian/ERP) bắt buộc tuân thủ tiêu chuẩn quốc tế IEC 62541 (OPC Unified Architecture - OPC UA) và mô hình phân tầng ISA-95 (IEC 62264); không sử dụng giao thức OPC Classic dựa trên Microsoft DCOM xuyên qua các vùng mạng khác nhau.
- Yêu cầu về bảo mật kênh truyền và cơ chế kết nối: Giao thức truyền tải sử dụng UA TCP (cổng chuẩn TCP 4840) hoặc OPC UA PubSub (IEC 62541-14); bắt buộc hỗ trợ chế độ bảo mật SignAndEncrypt với chính sách mật mã tối thiểu Basic256Sha256 hoặc Aes128_Sha256_RsaOaep / Aes256_Sha256_RsaPss và xác thực hai chiều bằng chứng chỉ số X.509v3 Application Instance Certificate. Hỗ trợ cơ chế Reverse Connect (IEC 62541-4/6) để máy chủ OPC UA trong vùng mạng OT chủ động khởi tạo kết nối ra vùng đệm Industrial DMZ (Level 3.5) mà không cần mở cổng Inbound vào vùng điều khiển.
- Yêu cầu về thiết bị tường lửa và chuyển mạch công nghiệp trên ống dẫn Conduit: Đường truyền kết nối giữa vùng điều khiển hiện trường và vùng máy chủ MES/DMZ phải được bảo vệ bởi tường lửa công nghiệp đạt chuẩn IEC 61850-3 và IEEE 1613, thiết kế không quạt (Fanless), làm việc trong dải nhiệt độ từ -40°C đến +70°C (hoặc +75°C), nguồn DC kép dự phòng, có tính năng Hardware Bypass trên cổng đồng và hỗ trợ kiểm tra gói tin sâu (Deep Packet Inspection - DPI) nhận diện trực tiếp giao thức OPC UA (cùng các giao thức Modbus TCP, IEC 60870-5-104, IEC 61850 MMS/GOOSE, DNP3, S7). Hệ thống switch công nghiệp gom dữ liệu tại phân xưởng hỗ trợ mạch vòng REP / MRP (IEC 62439-2) và đồng bộ thời gian phần cứng IEEE 1588v2 PTP / NTP để đảm bảo độ chính xác của nhãn thời gian
SourceTimestamp.
Lưu ý cho nhà thầu khi điền bảng đáp ứng và bóc tách cấu hình
- Kiểm tra giấy phép (License) OPC UA trên PLC và SCADA: Trên nhiều dòng PLC và phần mềm SCADA/HMI, tính năng OPC UA Server hoặc giới hạn số lượng biến/phiên kết nối đồng thời yêu cầu mã giấy phép kích hoạt riêng (Runtime License) theo số lượng Node hoặc số lượng kết nối Client. Khi bóc tách tiên lượng, nhà thầu cần tính dư tối thiểu 30% số lượng thẻ nhớ (Tags) và số phiên kết nối cho nhu cầu mở rộng dây chuyền sau này.
- Chọn đúng mã tường lửa OT và switch công nghiệp theo vị trí lắp đặt: Tại tủ điều khiển phân xưởng cần lọc sâu giao thức
OPC-UAkèm 2 cổng quang SFP nối vòng và 2 cổng đồng RJ45 có Hardware Bypass, nhà thầu nên chào mã Cisco ISA-3000-2C2F-FTD đi kèm switch DIN-rail Cisco Catalyst IE-3400-8T2S-A. Tại biên vùng đệm Industrial DMZ (Level 3.5) nơi cần quản lý đồng thời cả các máy trạm OPC DA cũ lẫn luồng OPC UA mới với thông lượng cao, dòng Check Point Quantum Rugged 1575R hoặc Check Point Quantum Rugged 1595R là lựa chọn rất phù hợp.
Xem thêm các dòng thiết bị chuyển mạch, tường lửa công nghiệp và máy chủ chính hãng tại danh mục Tường lửa (Firewalls) NTCOM, danh mục Switch công nghiệp NTCOM và danh mục Máy chủ (Servers) NTCOM, gồm: Cisco Catalyst IE-3400-8T2S-A, Cisco Catalyst IE-9320-26S2C-E, Check Point Quantum Rugged 1575R (CPAP-SG1575R-SNBT-DC), Check Point Quantum Rugged 1595R (CPAP-SG1595R-SNBT), Dell PowerEdge R760xs. Tham khảo các bài viết cùng giải pháp: Bảo mật mạng SCADA/OT theo IEC 62443: phân vùng, firewall công nghiệp, Kiến trúc mạng SCADA: ring, dự phòng, đồng bộ thời gian PTP/NTP, Modbus TCP và gateway RTU: đưa thiết bị cũ lên SCADA, So sánh 5 giao thức SCADA phổ biến, Phân tích chi tiết giao thức IEC 60870-5-104, Phân tích chi tiết bản tin GOOSE trong IEC 61850, Giải pháp kết nối SCADA cho nhà máy điện và chuyên mục Giải pháp kết nối hệ thống SCADA NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- IEC 62541-1: OPC Unified Architecture - Part 1: Overview and Concepts
- IEC 62541-4: OPC Unified Architecture - Part 4: Services (Session, Subscription, MonitoredItem, Reverse Connect)
- IEC 62541-6: OPC Unified Architecture - Part 6: Mappings (UA TCP Port 4840, Security Profiles) & IEC 62541-14: PubSub
- IEC 62264-1 (ISA-95): Enterprise-control system integration - Part 1: Models and terminology
- Cisco Systems: Cisco Secure Firewall ISA3000 Data Sheet (Document ID: C78-735839)
- Check Point Software Technologies: Check Point Quantum Rugged Series (1575R, 1595R) Datasheet (Document ID: QR060424B)
- Cisco Systems: Cisco Catalyst IE3400 Rugged Series Switches Data Sheet (Document ID: C78-741681)
Tài liệu mang tính tham khảo kỹ thuật; thông số có thể thay đổi theo phiên bản datasheet của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!