DNP3 Secure Authentication (SAv5): chống giả lệnh điều khiển SCADA
Tác giả
Nguyen Huu Cuong
Ngày đăng

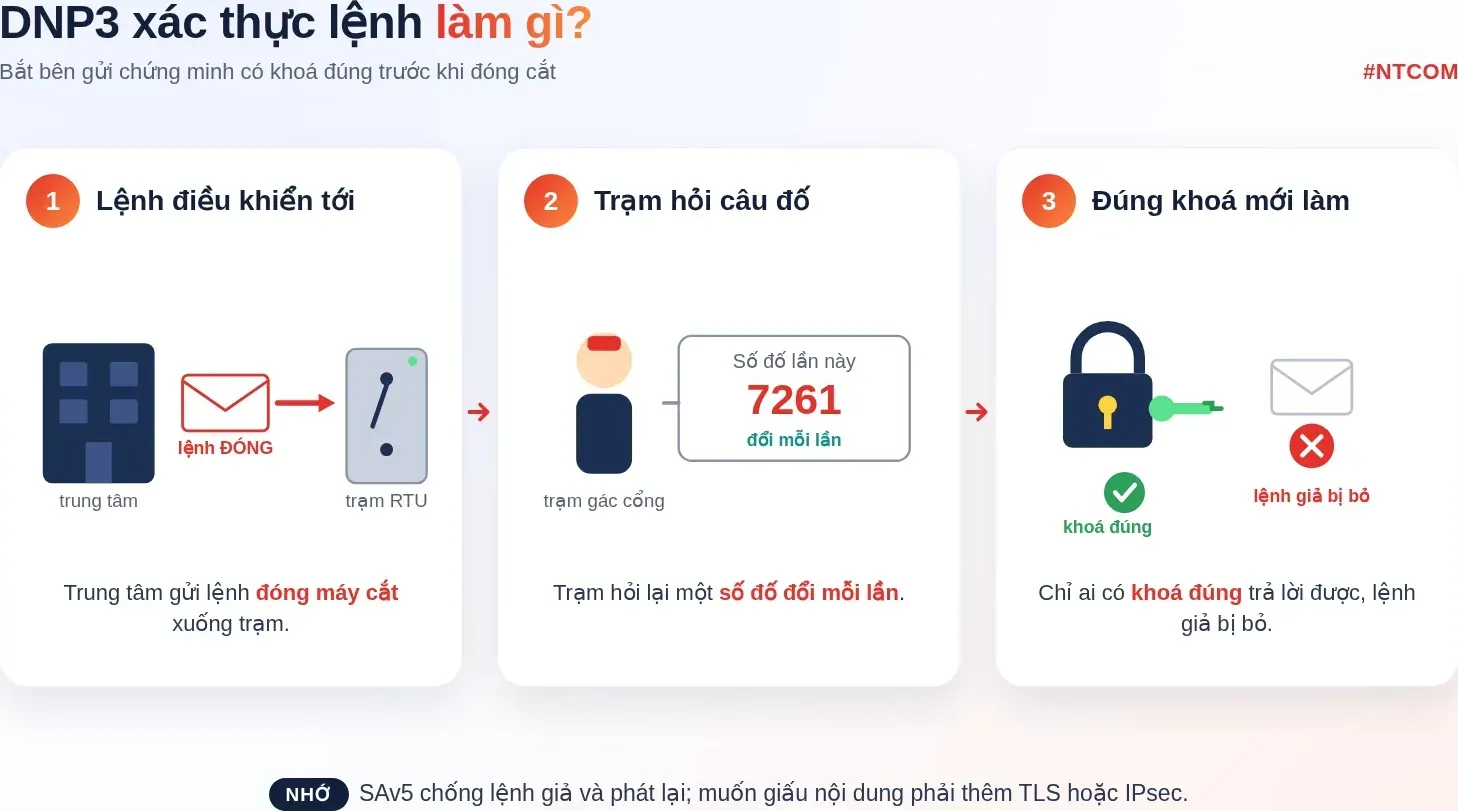
DNP3 Secure Authentication (bản SAv5 trong chuẩn IEEE Std 1815-2012) là cơ chế để một RTU hay một trạm chủ SCADA bắt bên gửi phải chứng minh mình có khóa đúng trước khi thi hành một lệnh điều khiển. Nói ngắn gọn: nó không giấu nội dung gói tin, mà trả lời cho đúng một câu hỏi rất cụ thể là "lệnh đóng máy cắt vừa nhận có thật sự đến từ trung tâm điều độ, hay là của một ai đó cắm vào đường truyền?". Với các trạm bơm, recloser, trạm biến áp đang nối về trung tâm qua đường radio, 4G hay cáp thuê bao, đây là lớp phòng thủ chống giả lệnh và phát lại lệnh mà bản thân giao thức DNP3 nguyên gốc không có.
Bài này gom lại những gì anh em kỹ thuật NTCOM hay phải giải thích cho chủ đầu tư và đội vận hành khi đụng tới mục "bảo mật kênh SCADA" trong hồ sơ: DNP3 trần trụi hở ở đâu, SAv5 làm được và không làm được gì, khi nào nên bật, và bật thì vướng chỗ nào.
Hiểu nhanh bằng hình
DNP3 nguyên gốc hở ở đâu
DNP3 (Distributed Network Protocol 3) sinh ra cho ngành điện, nước, dầu khí từ thời đường truyền còn chủ yếu là serial và radio băng hẹp, nên bản thân nó ưu tiên gọn nhẹ và tin cậy chứ không ưu tiên an ninh. Một bản tin điều khiển DNP3 bình thường đi trên đường truyền ở dạng không ký, không mã hóa. Ai chen được vào đường truyền, dù là một đoạn cáp trong hố ga, một modem radio bị chiếm, hay một đường 4G cấu hình lỏng, thì người đó có thể:
- Bắt một gói lệnh hợp lệ (ví dụ lệnh Operate đóng một máy cắt) rồi phát lại đúng gói đó vào lúc khác, trạm vẫn thi hành vì gói "trông y như thật".
- Tự dựng một gói lệnh mới mạo danh trung tâm điều độ, vì không có gì để trạm kiểm chứng người gửi.
- Giả làm RTU gửi dữ liệu đo sai về trung tâm, làm điều độ viên ra quyết định dựa trên số liệu bịa.
Khi đi khảo sát, chúng tôi gặp nhiều người nhầm rằng "đã kéo VPN rồi thì khỏi lo". VPN hay IPsec bảo vệ đoạn giữa hai đầu đường hầm, nhưng nếu một đầu nằm trong vùng mạng đã bị chiếm, hoặc có một RTU khác trong cùng mạng đã bị cắm thiết bị lạ, thì lệnh giả vẫn đi lọt tới trạm. SAv5 bịt đúng lỗ hổng đó: nó gắn việc "được phép thi hành lệnh" vào việc "chứng minh có khóa", chứ không gắn vào việc "gói tin đến từ đường hầm nào".
DNP3 Secure Authentication (SAv5) làm gì và không làm gì
Điểm hay gây hiểu nhầm nhất, nên nói thẳng trước: SAv5 là xác thực và toàn vẹn, không phải mã hóa. Nó chứng minh gói tin đến từ người có khóa và chưa bị sửa, nhưng nội dung lệnh vẫn đọc được trên đường truyền. Muốn giấu nội dung (bảo mật) thì phải thêm một lớp khác như TLS hoặc IPsec. Hai việc này độc lập, và trong thực tế hồ sơ thường yêu cầu cả hai.
Nhu cầu | SAv5 giải quyết? | Cần thêm gì |
|---|---|---|
Chống lệnh giả, lệnh mạo danh trung tâm | Có, đây là việc chính | Không |
Chống phát lại (replay) lệnh cũ | Có, nhờ số thách thức đổi mỗi lần | Không |
Phát hiện gói bị sửa trên đường | Có, nhờ mã xác thực HMAC | Không |
Giấu nội dung lệnh, chống nghe lén | Không, SAv5 không mã hóa | TLS hoặc IPsec |
Ngăn thiết bị lạ cắm vào mạng OT | Không phải việc của SAv5 | Phân vùng, tường lửa công nghiệp theo IEC 62443 |
Cũng vì vậy, SAv5 không thay thế được việc phân vùng mạng và đặt tường lửa. Nó là một lớp trong mô hình phòng thủ nhiều lớp theo ISA/IEC 62443, nằm ở tầng ứng dụng, bổ sung cho lớp mạng chứ không gánh thay.
Cơ chế thách thức - đáp hoạt động thế nào
Ý tưởng cốt lõi rất đời thường: trước khi làm một việc hệ trọng, bên nhận hỏi lại một câu mà chỉ người có khóa mới trả lời đúng. DNP3 chia các hàm thành loại thường (đọc số đo) và loại critical (điều khiển Operate, Direct Operate, khởi động lại thiết bị, đổi cấu hình, đồng bộ giờ...). Chỉ hàm critical mới bắt buộc qua xác thực, nên tải thêm trên đường truyền không nhiều.
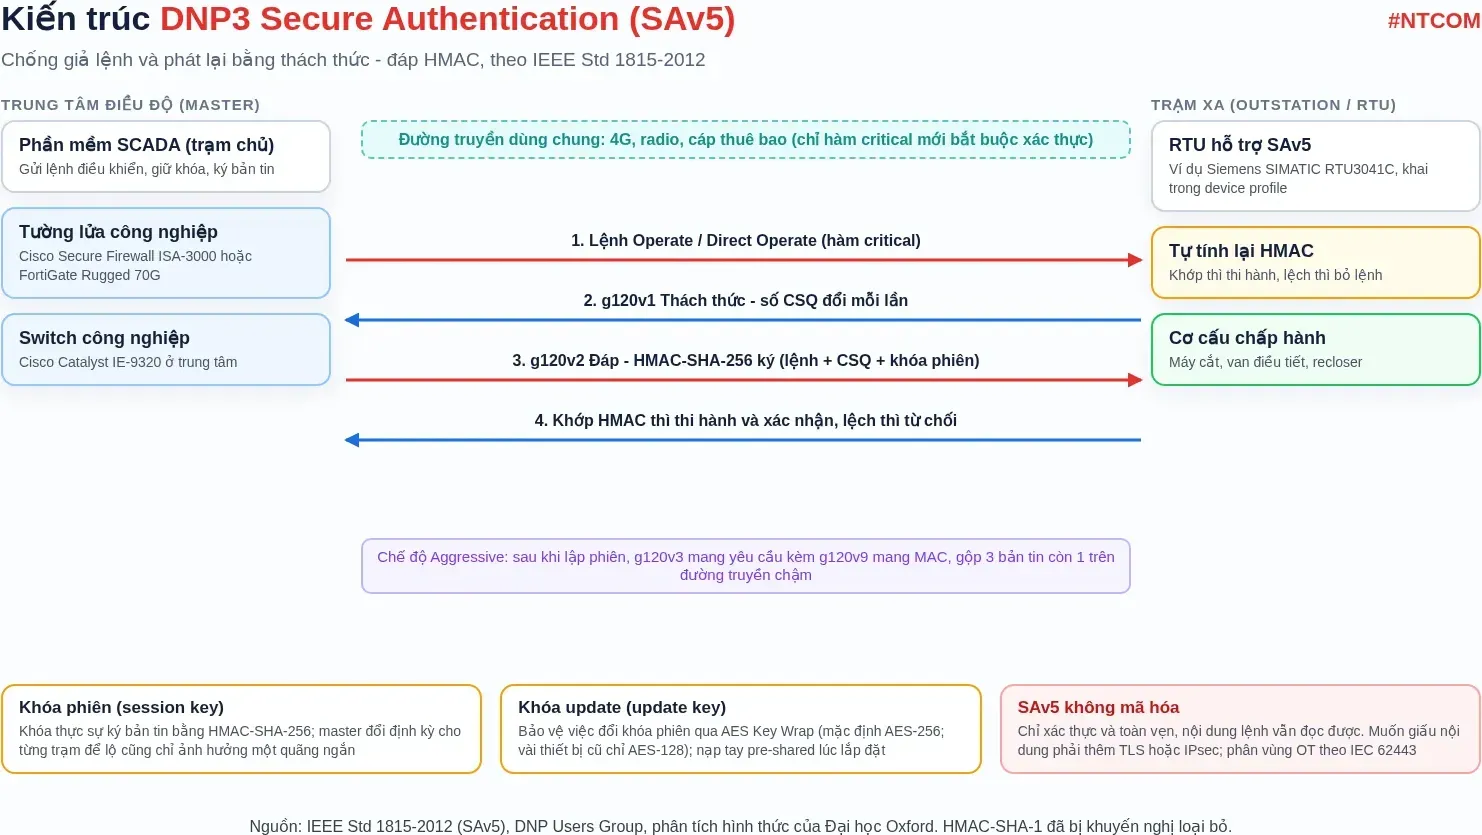
Luồng cơ bản (chế độ không aggressive) gồm ba bước, dùng các đối tượng nhóm 120 của DNP3:
Trung tâm (master) Trạm (outstation / RTU)| --- lệnh Operate ---------> || | (đây là hàm critical, chưa tin ngay)| | kèm HMAC ký trên lệnh + số thách thức + khóa phiên| | trạm tự tính lại HMAC, khớp thì mới đóng máy cắt| <-- xác nhận kết quả --------|
Vì số thách thức đổi mỗi lần, một gói "Đáp" cũ bắt được hôm qua đem phát lại hôm nay sẽ không khớp, nên phát lại thất bại. Mã xác thực dùng là HMAC; chuẩn cho phép vài thuật toán, nhưng nên dùng tối thiểu HMAC-SHA-256. Bản HMAC-SHA-1 cũ đã bị khuyến nghị loại bỏ vì SHA-1 yếu, theo phân tích hình thức về SAv5 của nhóm Đại học Oxford.
Ba bước mỗi lệnh sẽ tốn thời gian trên đường truyền chậm. Vì vậy có chế độ Aggressive: sau khi phiên đã được thiết lập, master gắn luôn mã xác thực vào ngay bản tin lệnh (đối tượng g120v3 mang yêu cầu, g120v9 mang MAC), rút ba bản tin xuống còn một. Đổi lại, Aggressive Mode phải được cấu hình cẩn thận; chính phân tích của Oxford cũng chỉ ra có điều kiện mà bản tin Aggressive bị phát lại, nên với đường truyền đủ nhanh thì nhiều đơn vị vẫn giữ chế độ thách thức đầy đủ cho các lệnh quan trọng nhất.
Khóa phiên và khóa update: phần hay làm sai nhất
SAv5 dùng hai lớp khóa. Khóa phiên (session key) là khóa thực sự ký các bản tin, được master đổi định kỳ cho từng trạm để nếu lộ cũng chỉ ảnh hưởng một quãng ngắn. Việc đổi khóa phiên lại được bảo vệ bằng khóa update (update key) cấp cao hơn, đổi qua cơ chế bọc khóa AES Key Wrap (mặc định AES-256; một số thiết bị đời cũ chỉ hỗ trợ AES-128, cần kiểm trong device profile của hãng).
Chỗ vướng thực tế không nằm ở thuật toán mà ở quản lý khóa: khóa update ban đầu thường phải nạp tay (pre-shared) vào cả master và từng RTU lúc lắp đặt. Một dự án có vài chục trạm mà không có quy trình nạp, lưu, đổi khóa rõ ràng thì sau một năm không ai biết trạm nào đang dùng khóa gì, đổi khóa hay phục hồi sau sự cố đều lúng túng. Nên quy trình khóa phải được viết ra và bàn giao cùng hệ thống, không để trong đầu một người.
Khi nào cần bật, khi nào chưa cần
Không phải trạm nào cũng phải bật SAv5 ngay. Chúng tôi thường cân theo mức độ phơi ra của đường truyền và hậu quả nếu bị giả lệnh:
- Nên bật sớm: trạm điều khiển được từ xa (có lệnh đóng cắt, chỉnh đặt) và đi qua hạ tầng dùng chung hoặc không kiểm soát được cả tuyến, như 4G, radio, cáp thuê bao qua nhiều đoạn, hoặc khi nhiều nhà thầu cùng chạm vào mạng.
- Cân nhắc: trạm chỉ đọc số đo (không điều khiển) trên đường truyền riêng, khép kín. Khi đó ưu tiên trước là phân vùng và tường lửa; SAv5 bật sau cũng được.
- Điều kiện bắt buộc trước khi bật: cả master và RTU đều khai báo hỗ trợ SAv5 trong device profile, cùng chọn được HMAC-SHA-256, và có kênh nạp khóa an toàn. Thiếu một trong ba thì bật nửa vời còn rủi ro hơn vì tạo cảm giác an toàn giả.
Về chọn giao thức nói chung, ai đang phân vân DNP3 hay IEC 104 có thể xem bài So sánh IEC 104 và DNP3 và bài So sánh 5 giao thức SCADA; ở đây giả định đã chốt dùng DNP3.
Những lỗi hay gặp khi triển khai và cách xử lý
Triệu chứng | Nguyên nhân thường gặp | Cách xử lý |
|---|---|---|
Bật SAv5 xong master và RTU không bắt tay được, báo lỗi xác thực liên tục | Hai đầu chọn thuật toán HMAC khác nhau, hoặc khóa update nạp sai một đầu | Soát lại device profile hai đầu, thống nhất HMAC-SHA-256, nạp lại khóa update đúng cặp master và trạm |
Lệnh điều khiển bị chậm hẳn sau khi bật | Đường truyền chậm mà để chế độ thách thức đầy đủ ba bản tin cho mọi lệnh | Giữ thách thức đầy đủ cho lệnh quan trọng, bật Aggressive Mode cho phần còn lại sau khi đã lập phiên, đo lại độ trễ thật |
Sau vài tuần một số trạm tự rớt xác thực | Đổi khóa phiên không thành do một chiều đường truyền chập chờn hoặc lệch giờ | Kiểm đồng bộ giờ (xem bài kiến trúc mạng SCADA), đặt lại chu kỳ đổi khóa phiên hợp lý, bảo đảm hai chiều thông |
Không khôi phục được sau khi thay RTU hỏng | Khóa update chỉ lưu trong đầu người lắp, không có hồ sơ | Lập sổ quản lý khóa ngay từ đầu, nạp khóa cho thiết bị thay thế theo đúng quy trình đã bàn giao |
Thiết bị cũ không bật được SAv5 | Firmware đời cũ chỉ có SHA-1 hoặc không hỗ trợ SA | Nâng firmware nếu hãng có bản vá; nếu không, đặt trạm đó sau một gateway và siết bằng tường lửa, ghi rõ hạn chế trong hồ sơ |
Case study: một công ty nước sạch siết đường điều khiển trạm bơm ở xa
Hiện trạng: Một công ty cấp nước ở miền Trung có hơn hai mươi trạm bơm và van điều tiết rải trên địa bàn rộng, nối về một trung tâm điều độ nhỏ. Phần lớn đường truyền là 4G, vài trạm xa dùng radio. Giao thức dùng DNP3 qua TCP, bật thẳng không xác thực. Các con số dưới đây là ví dụ minh hoạ từ một tình huống điển hình, không phải số liệu của một khách hàng cụ thể.
Vấn đề: Trong một đợt rà soát an ninh phục vụ hồ sơ, đội kỹ thuật nhận ra bất kỳ ai dựng được một máy nói DNP3 trong cùng dải mạng 4G đều có thể gửi lệnh đóng hoặc mở van mà trung tâm không phân biệt được với lệnh thật. Chưa có sự cố, nhưng rủi ro là có thật: một lệnh mở van sai thời điểm đủ gây tràn hoặc tụt áp cả tuyến ống.
Cách xử lý:
- Kiểm trước device profile của RTU và phần mềm SCADA: cả hai hỗ trợ SAv5 với HMAC-SHA-256, nên không phải thay thiết bị.
- Bật SAv5 theo từng cụm trạm, không bật cả loạt: mỗi đợt vài trạm, chạy song song chế độ cũ trong ít ngày để đối chiếu rồi mới chốt, tránh mất điều khiển diện rộng nếu cấu hình sai.
- Giữ thách thức đầy đủ cho các lệnh đóng cắt van; bật Aggressive Mode cho các lệnh ít quan trọng hơn để đường 4G không nghẽn.
- Lập sổ quản lý khóa update cho từng trạm, kèm quy trình đổi khóa và quy trình nạp khóa khi thay RTU.
- Bổ sung lớp mạng: đặt tường lửa công nghiệp ở trung tâm, tách vùng cho cụm trạm bơm, vì SAv5 không thay được việc phân vùng.
Kết quả: Sau khoảng sáu tuần bật cuốn chiếu, toàn bộ lệnh điều khiển đi qua xác thực, lệnh không ký bị trạm bỏ. Độ trễ lệnh tăng thêm ở mức vài chục mili giây trên các trạm 4G (ví dụ minh hoạ), không ảnh hưởng vận hành. Bài học: phần khó nhất không phải bật tính năng mà là quản lý khóa và việc bật cuốn chiếu có đường lui; một công ty cấp nước làm đúng quy trình khóa thì về sau thay thiết bị, mở rộng trạm đều nhẹ nhàng, còn làm ẩu thì mỗi lần đụng tới khóa là một lần hồi hộp.
Cách ghi yêu cầu DNP3 Secure Authentication trong hồ sơ mời thầu
Nhiều hồ sơ chỉ ghi chung chung "kênh truyền SCADA phải bảo mật", dẫn tới nhà thầu hiểu mỗi bên một kiểu, bên chào VPN, bên chào xác thực, khó so sánh và khó nghiệm thu. Nếu đã chốt dùng DNP3, nên tách rõ:
- Xác thực tầng ứng dụng: "Thiết bị đầu cuối (RTU) và trạm chủ SCADA phải hỗ trợ DNP3 Secure Authentication theo IEEE Std 1815-2012 (SAv5), dùng tối thiểu HMAC-SHA-256, không dùng HMAC-SHA-1", kèm yêu cầu nộp device profile chứng minh.
- Bảo mật nội dung (nếu cần): nêu riêng yêu cầu TLS hoặc IPsec cho kênh, vì SAv5 không mã hóa; đừng gộp hai việc làm một.
- Quản lý khóa: yêu cầu nhà thầu mô tả quy trình nạp, lưu, đổi khóa update và khóa phiên, và bàn giao sổ quản lý khóa khi nghiệm thu.
- Tiêu chí nghiệm thu: chứng minh lệnh không ký bị trạm từ chối, lệnh phát lại bị từ chối, và đo được độ trễ lệnh trong ngưỡng chấp nhận.
Phía nhà thầu, khi điền cột đáp ứng nên ghi cụ thể phiên bản chuẩn, thuật toán HMAC, chế độ (thách thức hay aggressive) cho từng loại lệnh, thay vì chỉ ghi "đáp ứng". Cách tách yêu cầu theo tầng cũng thống nhất với hướng phân vùng trong bài Bảo mật mạng SCADA/OT theo IEC 62443 và kiến trúc trong bài Kiến trúc mạng SCADA: ring, dự phòng, đồng bộ thời gian.
Về phần cứng cho lớp mạng quanh đường DNP3, tham khảo tường lửa công nghiệp Fortinet FortiGate Rugged 70G, Cisco Secure Firewall ISA-3000 và switch công nghiệp Cisco Catalyst IE-9320 cho trung tâm điều độ. Xem thêm bài cùng giải pháp: OPC UA cho nhà máy. Toàn bộ bài viết thuộc mục Giải pháp kết nối hệ thống SCADA NTCOM. Giá: liên hệ báo giá.
Nhận hỗ trợ hồ sơ thầu trong 24 giờ
Gửi cho NTCOM thông tin gói thầu kèm Phạm vi cung cấp (PVCC), datasheet, bảng thông số hoặc bảng điền đáp ứng. NTCOM tra mã sản phẩm, hãng sản xuất và điền đáp ứng kỹ thuật, phản hồi trong vòng 24 giờ. Báo giá ngay sau khi có đầy đủ hồ sơ, tên dự án, tên EU.
- Hotline: 0986 397 886
- Zalo: 0986397886
- Email: nguyen.cuong@ntcomvn.com
Nguồn tham khảo
- IEEE Std 1815-2012: Standard for Electric Power Systems Communications - Distributed Network Protocol (DNP3)
- DNP Users Group: DNP3 Secure Authentication
- University of Oxford: Secure Authentication in the Grid - A formal analysis of DNP3 SAv5
- Siemens SIMATIC RTU3041C: DNP3 Device Profile V5.1
- Fortinet: FortiGate Rugged 70G (tường lửa công nghiệp)
- Cisco Catalyst IE-3400 Rugged Series
Tài liệu mang tính tham khảo kỹ thuật; thuật toán, chế độ và cách triển khai cụ thể có thể khác nhau theo thiết bị và phiên bản device profile của hãng, cần đối chiếu trước khi lập hồ sơ.
Bình luận(0)
Chưa có bình luận. Hãy là người đầu tiên chia sẻ ý kiến!