Sản phẩm cùng loại: Firewall & Router
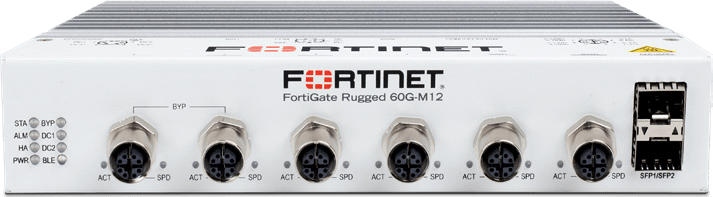
FGR-60G-M12
Mã sản phẩm (Part Number):
FGR-60G-M12
Xem báo giá
Chi tiết sản phẩm
FortiGate Rugged 60G-M12 (FGR-60G-M12) là tường lửa thế hệ mới (NGFW) chuẩn công nghiệp thuộc dòng G-Series của Fortinet, dành cho mạng công nghiệp và công nghệ vận hành (OT) như trạm biến áp, nhà máy, đường sắt và hạ tầng tiện ích. Thiết bị không quạt, cấp bảo vệ IP40, đặt bàn, lắp thanh DIN hoặc treo tường, dùng bộ xử lý bảo mật FortiSP5 và nguồn DC kép dự phòng 12V–125V, toàn bộ cổng mạng và cổng serial dùng đầu nối M12 X-coded, nguồn cấp qua đầu nối M12 K-coded.
Trang này dành cho kỹ sư thiết kế hệ thống, bộ phận mua sắm và đơn vị vận hành cần đánh giá FGR-60G-M12 cho dự án bảo mật OT. Thông số chi tiết xem tại tab Thông số kỹ thuật; mã đặt hàng và gói dịch vụ xem tại tab Licensing and deployment.
📌 Tổng quan
Dòng tường lửa thế hệ mới FortiGate Rugged phù hợp để xây dựng mạng lấy bảo mật làm trọng tâm mà không ảnh hưởng tới hiệu năng mạng. Thiết bị được chế tạo để chịu các điều kiện môi trường khắc nghiệt thường gặp trong mạng công nghiệp và OT. Khác với các giải pháp bảo mật thiết kế cho văn phòng và doanh nghiệp, FortiGate Rugged là thiết bị bảo mật hợp nhất chuẩn công nghiệp, có khả năng chống mối đe dọa nâng cao để bảo vệ các mạng công nghiệp trọng yếu trước tấn công mạng.
Điểm nổi bật
- Thiết bị chuẩn công nghiệp – thiết kế không quạt, vận hành ổn định trong điều kiện khắc nghiệt.
- Hiệu năng vượt trội – nhờ bộ xử lý bảo mật được cấp bằng sáng chế của Fortinet và hệ điều hành FortiOS.
- Bảo vệ cấp doanh nghiệp – hợp nhất các dịch vụ bảo mật FortiGuard ứng dụng AI.
- Secure SD-WAN tích hợp sẵn – kết nối ổn định với chi phí thấp hơn và trải nghiệm người dùng tốt hơn.
- Quản lý đơn giản – triển khai nhanh hơn, giám sát toàn diện, tự động hóa bảo mật và quản trị dễ dàng hơn.
- Gartner Magic Quadrant Leader – dẫn đầu ở cả hai hạng mục Network Firewalls và SD-WAN.
Hiệu năng chính
Chỉ số | FGR-60G-M12 |
|---|---|
IPS | 2.25 Gbps |
NGFW | 1.25 Gbps |
Threat Protection (ATP) | 1.1 Gbps |
Tường lửa IPv4 | 8/8/8 Gbps |
IPsec VPN (512 byte) | 7.1 Gbps |
Giao tiếp:
- 6 cổng GE M12 X-coded, 2 khe SFP, 1 cặp cổng bypass
- Khe thẻ MicroSD, mô-đun Digital I/O
- Nguồn DC kép dự phòng 12V–125V (đầu nối M12 K-coded)
⚙️ Phần cứng
FGR-60G-M12 có ba kiểu lắp đặt: đặt bàn, thanh DIN (DIN-rail) hoặc treo tường; cấp bảo vệ IP40, thiết kế không quạt, kích thước 42.7 x 216 x 159 mm (cao x rộng x dài), nặng 1.33 kg. Các cổng và mô-đun theo thông tin đặt hàng và bảng thông số của Fortinet:
Giao tiếp: FGR-60G-M12
- 4 cổng LAN GE M12 X-coded và 2 cổng WAN GE M12 X-coded
- 1 cặp cổng bypass GE M12 X-coded (giữa PORT1 và PORT2)
- 2 khe SFP (module quang đặt riêng, xem phụ kiện tùy chọn tại tab Licensing and deployment)
- Cổng serial M12 X-coded (mô tả đặt hàng ghi 1 cổng dùng cho dữ liệu và console)
- 1 cổng USB-A 2.0, 1 khe thẻ MicroSD
- Mô-đun vào/ra số (Digital I/O), mô-đun TPM
- Bộ xử lý FortiSP5
- Nguồn cấp kép dự phòng 12V–125V DC, 2 chân mỗi đầu nối M12 K-coded, nối đất âm hoặc dương, không kèm cáp DC
🚀 Ứng dụng
Bảo mật công nghiệp
- Triển khai bảo mật cấp công nghiệp trên toàn mạng công nghiệp bằng thiết bị tường lửa thế hệ mới có chứng nhận ngành.
- Bảo vệ mạng công nghiệp bằng kiểm tra gói tin sâu (DPI) cho hơn 80 ứng dụng và giao thức OT, hiển thị và kiểm soát tới mức payload.
- Vá lỗi ảo (virtual patching) hoặc che chắn lỗ hổng bằng IPS chuyên cho OT, giảm rủi ro từ các mối đe dọa có thể khai thác lỗ hổng đã biết hoặc chưa biết.
Tường lửa thế hệ mới (NGFW)
- Bộ dịch vụ bảo mật ứng dụng AI của FortiGuard Labs tích hợp sẵn trong FortiGate Rugged, bảo vệ web, nội dung, thiết bị và chống ransomware cùng các cuộc tấn công tinh vi.
- Kiểm tra SSL thời gian thực (gồm cả TLS 1.3), hiển thị đầy đủ người dùng, thiết bị và ứng dụng trên toàn bề mặt tấn công.
- Công nghệ SPU (Security Processing Unit) được cấp bằng sáng chế của Fortinet cho khả năng bảo vệ hiệu năng cao.
Phân đoạn mạng và vi phân đoạn
- Phân đoạn mạng áp dụng mô hình vùng bảo mật và kênh dẫn (zones & conduits), ngăn truy cập trái phép vào tài sản OT trọng yếu; tường lửa đóng vai trò kênh dẫn an toàn giữa các vùng.
- Phân đoạn mạng khoanh vùng tác động của sự cố bảo mật trong từng vùng, hỗ trợ giám sát lưu lượng Bắc–Nam và bảo vệ chống mối đe dọa.
- Vi phân đoạn chia nhỏ tiếp các vùng bảo mật theo yêu cầu riêng, hỗ trợ giám sát lưu lượng Đông–Tây và kiểm tra gói tin sâu để ngăn tấn công di chuyển ngang.
Secure SD-WAN
- FortiGate cung cấp WAN Edge với SD-WAN, tối ưu WAN, bảo mật và quản lý thống nhất trên một hệ điều hành FortiOS.
- ASIC chuyên cho SD-WAN đã được cấp bằng sáng chế giúp nhận diện ứng dụng nhanh hơn, tránh trễ khi truy cập ứng dụng và tăng tốc hiệu năng overlay ở mọi vị trí.
- Hiệu quả vận hành ở mọi quy mô nhờ tự động hóa, phân tích chuyên sâu và khả năng tự phục hồi.
Universal ZTNA
- Kiểm soát truy cập ứng dụng bất kể người dùng ở đâu và ứng dụng được lưu trữ ở đâu, áp dụng chính sách truy cập thống nhất.
- Xác thực, kiểm tra và thực thi chính sách trước khi cấp quyền truy cập ứng dụng, ở mọi lần truy cập.
- Truy cập có agent qua FortiClient hoặc không cần agent qua cổng proxy cho khách và thiết bị cá nhân (BYOD).
Bảo mật lớp truy cập
- Nền tảng Security Fabric giúp FortiGate tự động phát hiện và bảo vệ thiết bị IoT, IIoT, rút ngắn thời gian đưa chi nhánh vào vận hành.
- Tích hợp hoàn toàn với switch FortiSwitch và điểm truy cập FortiAP, mở rộng bảo mật tới LAN, WAN, WLAN tại chi nhánh hoặc trạm ở xa.
- Làm việc liền mạch với FortiManager, cho đội IT/OT góc nhìn tập trung để quản lý nhiều địa điểm.
- Giao thức FortiLink tích hợp FortiSwitch vào FortiGate như phần mở rộng logic của NGFW; các cổng FortiLink có thể cấu hình lại thành cổng thường khi cần.
Mô hình triển khai điển hình trong mạng IT/OT
Datasheet minh họa mô hình phân lớp: FortiGate bảo vệ vùng IT (mạng nội bộ, các site từ xa qua Internet); FortiGate Rugged và FortiSwitch Rugged đặt tại các vùng OT gồm DMZ Network (Historian), Process Network (Operator, HMI), Control Network (PLC, RTU, IED) và kết nối xuống Field Network.
🔒 Dịch vụ FortiGuard
Các dịch vụ bảo mật ứng dụng AI của FortiGuard Labs tích hợp sẵn trong FortiGate Rugged:
Bảo mật mạng và tập tin
IPS dùng mô hình AI/ML kiểm tra gói tin và SSL sâu, vá lỗi ảo khi lỗ hổng mới được phát hiện; Anti-Malware gồm antivirus và sandbox tập tin, cập nhật thời gian thực từ FortiGuard Labs; Application Control cho khả năng hiển thị ứng dụng thời gian thực.
Bảo mật Web / DNS
Chặn mối đe dọa qua DNS, URL độc hại và liên lạc botnet/C2; lọc DNS chống DNS tunneling, DNS infiltration, C2 và DGA; lọc URL dựa trên cơ sở dữ liệu hơn 300 triệu URL; IP Reputation và anti-botnet chặn DDoS từ nguồn đã biết.
Bảo mật SaaS và dữ liệu
FortiGuard DLP phân loại dữ liệu thời gian thực, giám sát và kiểm soát luồng dữ liệu nhạy cảm trên mạng, đám mây và người dùng, hỗ trợ tuân thủ với báo cáo và nhật ký kiểm toán.
Ngăn chặn mối đe dọa zero-day
Chống mã độc inline dựa trên AI và sandbox, phân tích và chặn tập tin lạ trong thời gian dưới một giây; tích hợp ma trận MITRE ATT&CK® để đẩy nhanh điều tra.
OT Security
Nhận diện thiết bị OT, tương quan lỗ hổng OT, vá lỗi ảo, chữ ký OT và bộ giải mã giao thức chuyên ngành.
Bộ xử lý bảo mật SPU và ASIC
Tường lửa truyền thống dùng phần cứng phổ thông và CPU đa dụng nên tạo ra khoảng trống hiệu năng trước các mối đe dọa dựa trên nội dung và kết nối. Fortinet dùng bộ xử lý SPU tự thiết kế để phát hiện mối đe dọa và chặn nội dung độc hại mà không biến giải pháp bảo mật thành điểm nghẽn. (Datasheet nêu mức "tới 520Gbps" cho dòng SPU nói chung; hiệu năng thực của FGR-60G-M12 xem tại tab Thông số kỹ thuật.)
FGR-60G-M12 dùng bộ xử lý FortiSP5. Theo datasheet, dòng ASIC Secure SD-WAN (SOC4 và SP5):
- Kết hợp CPU kiến trúc RISC với bộ xử lý nội dung và bộ xử lý mạng SPU độc quyền của Fortinet.
- Nhận diện và điều hướng ứng dụng nhanh.
- Tăng tốc IPsec VPN cho truy cập Internet trực tiếp.
- Bảo mật NGFW và kiểm tra SSL sâu với hiệu năng cao.
- Mở rộng bảo mật tới lớp truy cập cho mô hình SD-Branch, kết nối switch và access point được tăng tốc.
Trusted Platform Module (TPM)
FortiGate Rugged có mô-đun TPM chuyên dụng giúp gia cố thiết bị bằng cách tạo, lưu trữ và xác thực khóa mật mã; cơ chế bảo mật dựa trên phần cứng giúp chống phần mềm độc hại và tấn công lừa đảo.
Quản lý tập trung với FortiManager
FortiManager là giải pháp quản lý tập trung ứng dụng FortiAI cho Security Fabric trong môi trường lai, tích hợp với FortiGate, FortiGate VM, bảo mật đám mây, SD-WAN, SD-Branch, FortiSASE và ZTNA. Công nghệ GenAI của FortiAI hỗ trợ cấu hình, cấp phát ban đầu (Day 0-1) và xử lý sự cố, bảo trì (Day N).
FortiOS – hệ điều hành bảo mật mạng thời gian thực
FortiOS hợp nhất mạng hiệu năng cao và bảo mật trên toàn Fortinet Security Fabric, cho tư thế bảo mật nhất quán trên mạng, thiết bị đầu cuối và môi trường đa đám mây. FortiOS chạy trên mọi hình thức triển khai FortiGate (thiết bị vật lý, máy ảo, container, dịch vụ đám mây), bổ sung dịch vụ AI/ML, sandbox inline, thực thi ZTNA tích hợp và SASE. Chính sách bảo mật quản lý tập trung với các điểm chính:
- Xem chi tiết tương tác và sơ đồ topology hiển thị trạng thái thời gian thực.
- Xử lý bằng một cú nhấp, bảo vệ nhanh và chính xác trước mối đe dọa và hành vi lạm dụng.
- Hệ thống điểm đe dọa (threat score) tương quan mối đe dọa theo trọng số với người dùng để ưu tiên điều tra.
📌 Lưu ý khi lựa chọn
- ⚠️ SSL VPN: datasheet không công bố thông số SSL-VPN cho FGR-60G-M12 (ghi "—") và chú thích SSL VPN không còn được hỗ trợ từ FortiOS v7.6.0. Dự án cần truy cập từ xa nên thiết kế theo IPsec VPN hoặc ZTNA, và xác nhận với Fortinet trước khi cam kết SSL VPN.
- ⚠️ Vòng đời sản phẩm: datasheet không ghi mốc EOO/EOS. Trạng thái vòng đời cần xác minh qua Fortinet Product Life Cycle hoặc nhà phân phối Fortinet tại Việt Nam trước khi chào hàng.
- ⚠️ Đầu nối M12: cổng mạng và serial là M12 X-coded, nguồn là M12 K-coded; datasheet ghi không kèm cáp DC. Cần dự trù cáp và đầu nối M12 phù hợp. Số cổng serial/console cần xác nhận (bảng thông số và mô tả đặt hàng ghi khác nhau).
- ⚠️ Không có giao tiếp vô tuyến: datasheet ghi FGR-60G-M12 không có modem di động và không có Bluetooth (BLE); mục chuẩn RF ghi "—".
- ⚠️ Tính năng mã hóa (IPsec VPN): cần đối chiếu quy định về sản phẩm mật mã dân sự khi nhập khẩu và kinh doanh.
- ⚠️ Nguồn DC: thiết bị dùng nguồn DC 12V–125V qua đầu nối M12 K-coded, không kèm cáp DC. Nếu tủ điện chỉ có nguồn AC thì cần bộ nguồn DIN rail riêng; danh mục phụ kiện của datasheet có SP-RGDIN-240-PS (đầu vào 90-264VAC, đầu ra 54V).
- 👉 Model cùng dòng: FGR-60G (cổng RJ45) và FGR-60G-5G (cổng RJ45, có modem 5G và GPS); mỗi model có trang sản phẩm và thông số riêng.
Fortinet®, FortiGate®, FortiGuard®, FortiCare® là thương hiệu của Fortinet, Inc. Thông số trích từ datasheet chính hãng; NTCOM không chịu trách nhiệm về thay đổi thông số của hãng sau thời điểm đăng bài.
Tài liệu mang tính tham khảo kỹ thuật; áp dụng theo môi trường thực tế và kiểm duyệt trước khi triển khai diện rộng.
Thông số kỹ thuật
Bảng dưới trích từ datasheet chính hãng, chỉ gồm model FGR-60G-M12. Các hàng datasheet ghi "—" cho FGR-60G-M12 (modem di động, Bluetooth BLE, ăng-ten, SSL-VPN, chuẩn RF) được lược khỏi bảng vì không áp dụng.
Thông số | FortiGate Rugged 60G-M12 |
|---|---|
Giao tiếp và mô-đun | |
Cổng GE LAN/WAN | 6 M12 X-coded |
Cặp cổng bypass GE | PORT1-2 M12 X-coded |
Khe GE SFP riêng | 2 |
Cổng nối tiếp (serial) | 1 M12 X-coded |
Cổng USB (client/server) | 1 USB-A 2.0 |
Cổng console | 1 M12 X-coded |
Bộ xử lý | FortiSP5 |
Mô-đun bảo mật TPM | ✅ |
Mô-đun vào/ra số (DIO) | ✅ |
Khe thẻ MicroSD | ✅ |
Hiệu năng và năng lực hệ thống | |
Tường lửa IPv4 (UDP 1518/512/64 B) | 8/8/8 Gbps |
Độ trễ tường lửa (gói UDP 64 byte) | 5.82 μs |
Tường lửa (gói tin/giây) | 12 Mpps |
Số phiên đồng thời (TCP) | 1.4 M |
Số phiên mới mỗi giây (TCP) | 85 000 |
Số chính sách tường lửa | 5000 |
Thông lượng IPsec VPN (gói 512 byte) ¹ | 7.1 Gbps |
Đường hầm IPsec gateway–gateway | 200 |
Đường hầm IPsec client–gateway | 500 |
Kiểm tra SSL (IPS) – thông lượng ³ | 1.4 Gbps |
Kiểm tra SSL (IPS) – kết nối/giây ³ | 715 |
Kiểm tra SSL (IPS) – phiên đồng thời ³ | 1.4 M |
Kiểm soát ứng dụng (HTTP 64K) | 3.6 Gbps |
Miền ảo VDOM (mặc định / tối đa) | 10 / 10 |
Số FortiAP tối đa (tổng / tunnel) | 96 / 48 |
Số FortiToken tối đa | 500 |
Số FortiSwitch quản lý tối đa | 24 |
Cấu hình HA | Active-Active, Active-Passive, Clustering |
Hiệu năng – lưu lượng doanh nghiệp | |
Thông lượng IPS ² | 2.25 Gbps |
Thông lượng NGFW ²,⁴ | 1.25 Gbps |
Thông lượng chống mối đe dọa ²,⁵ | 1.1 Gbps |
Kích thước và nguồn điện | |
Cao x rộng x dài (inch) | 1.68 x 8.50 x 6.26 |
Cao x rộng x dài (mm) | 42.7 x 216 x 159 |
Trọng lượng | 2.92 lbs (1.33 kg) |
Kiểu lắp đặt | Desktop/ DIN-rail/ Wall Mount |
Cấp bảo vệ IP | IP40 |
Nguồn cấp | 12V to 125V DC redundant dual inputs, 2 pins per M12 K-coded connector, negative or positive ground, DC cables not included |
Công suất tiêu thụ (TB / tối đa) | 15.7 W / 19 W |
Dòng điện tối đa | 1.67A@12V |
Tỏa nhiệt | 65 BTU/h |
Môi trường hoạt động | |
Nhiệt độ hoạt động | -40°F to 167°F (-40°C to 75°C) |
Nhiệt độ lưu kho | -40°F to 185°F (-40°C to 85°C) |
Độ ẩm | 5% to 95% non-condensing |
Độ cao hoạt động | Up to 10 000 ft (3048 m) |
Tuân thủ và chứng nhận ngành | |
Ngành điện lực | IEC 61850-3 and IEEE 1613 Certified |
EMC | EN 55032:2015 + A1:2020, Class A; EN 55035:2017 + A11:2020 |
An toàn | IEC 62368-1:2014, 2nd Ed.; EN 62368-1:2014+A11:2017; IEC 62368-1:2023, 4th Ed.; EN IEC 62368-1:2024+A11:2024 |
Tuân thủ quy định | FCC Part 15 Class A, RCM, VCCI Class A, CE, UL/cUL, CB |
RoHS | EN IEC 63000:2018; EN 50581:2012 |
Ngành đường sắt | EN 50155:2021; EN 50121-1:2017; EN 50121-3-2:2016+A1:2019; EN 50121-4:2016/A1:2019; EMC, Environmental, Shock and Vibration Certified |
Ghi chú
- Mọi giá trị hiệu năng là mức tối đa (up to) và thay đổi tùy cấu hình hệ thống. Các chỉ số trong nhóm hiệu năng và năng lực hệ thống được Fortinet ghi là số liệu tạm thời, có thể thay đổi.
- ¹ Thử nghiệm hiệu năng IPsec VPN dùng AES256-SHA256.
- ² IPS (Enterprise Mix), Application Control, NGFW và Threat Protection được đo khi bật ghi log (Logging).
- ³ Hiệu năng kiểm tra SSL là trung bình của các phiên HTTPS với nhiều bộ mã hóa khác nhau.
- ⁴ Hiệu năng NGFW đo khi bật Firewall, IPS và Application Control.
- ⁵ Hiệu năng Threat Protection đo khi bật Firewall, IPS, Application Control và Malware Protection.
- SSL-VPN: datasheet ghi "—" cho FGR-60G-M12 và chú thích tính năng SSL VPN không còn được hỗ trợ từ FortiOS v7.6.0.
- Cổng serial và console: bảng thông số ghi mỗi loại "1 M12 X-coded", còn mô tả đặt hàng ghi "1x M12 X-coded serial port (data and console)". Số đầu nối thực tế cần xác nhận với Fortinet trước khi thiết kế cáp.
Licensing and deployment
Mã đặt hàng
Mã SKU | Sản phẩm – mô tả |
|---|---|
FGR-60G-M12 | FortiGate Rugged 60G-M12 – Chuẩn công nghiệp, lắp trong nhà, IP40, 4 cổng LAN GE M12 X-coded, 1 cặp cổng bypass GE M12 X-coded (giữa PORT1 và PORT2), 2 cổng WAN GE M12 X-coded, 2 khe SFP, 1 cổng serial M12 X-coded (dữ liệu và console), 1 cổng USB, 1 khe thẻ MicroSD, nguồn cấp kép (đầu nối M12 K-coded). |
Phụ kiện tùy chọn
Mã SKU | Phụ kiện – mô tả |
|---|---|
FN-TRAN-GC | Module quang 1 GE SFP RJ45, hoạt động -40°C đến 85°C – Module 1 GE SFP RJ45 cho thiết bị có khe SFP và SFP/SFP+. |
FN-TRAN-LX | Module quang 1 GE SFP LX, cáp quang đơn mode (SMF), hoạt động -40°C đến 85°C – Module 1 GE SFP LX, -40°C đến 85°C, chạy trên cáp đơn mode (SMF), dùng cho mọi thiết bị có khe SFP và SFP/SFP+. |
FR-TRAN-SX | Module quang 1 GE SFP SX, cáp quang đa mode (MMF), hoạt động -40°C đến 85°C – Module 1 GE SFP SX, -40°C đến 85°C, chạy trên cáp đa mode (MMF), dùng cho mọi thiết bị có khe SFP và SFP/SFP+. |
FR-TRAN-ZX | Module quang 1 GE SFP tầm xa 90 km, hoạt động -40°C đến 85°C – Module 1 GE SFP, hoạt động -40°C đến 85°C, tầm xa 90 km, dùng cho mọi thiết bị có khe SFP. |
FN-TRAN-FX | Module SFP 100base-FX – Module SFP đa mode 100 Mb, -40°C đến 85°C, tầm xa 2 km, dùng cho thiết bị có khe SFP hỗ trợ chọn chế độ 10/100 Mb. |
SP-RGDIN-240-PS | Bộ nguồn FortiPSU Rugged gắn thanh DIN 240W – Bộ 2 chiếc — nguồn DIN Rail Rugged, đầu vào 90-264VAC/106V-300VDC, đầu ra danh định 240W/54V, hoạt động -30°C đến 70°C. |
Gói dịch vụ FortiGuard
Cột "Có trong gói" liệt kê hình thức mua có dịch vụ đó: Mua lẻ = mua lẻ từng dịch vụ (A-la-carte); ENT = gói Enterprise Protection; UTP = gói Unified Threat Protection; ATP = gói Advanced Threat Protection; SD-WAN = gói SD-WAN.
Có trong gói | Dịch vụ |
|---|---|
Mua lẻ, ENT, UTP, ATP | IPS — IPS, chặn URL độc hại/botnet |
Mua lẻ, ENT, UTP, ATP | Anti-Malware Protection (AMP) — AV, tên miền botnet, mã độc di động, Virus Outbreak Protection, Content Disarm and Reconstruct, AV heuristic dựa trên AI, FortiGate Cloud Sandbox |
Mua lẻ, ENT, UTP | Lọc URL, DNS và Video — lọc URL, DNS, Video, chứng chỉ độc hại |
ENT, UTP | Anti-Spam (chống thư rác) |
Mua lẻ, ENT | Chống mã độc inline dựa trên AI (AI-based Inline Malware Prevention) |
Mua lẻ, ENT | Chống rò rỉ dữ liệu (DLP) |
ENT, SD-WAN | Attack Surface Security — nhận diện thiết bị IoT, tương quan lỗ hổng IoT và vá lỗi ảo, Security Rating, Outbreak Check |
Mua lẻ | OT Security — nhận diện thiết bị OT, tương quan lỗ hổng OT và vá lỗi ảo, kiểm soát ứng dụng OT và IPS |
SD-WAN | SD-WAN SLA Database |
SD-WAN | Giám sát underlay và ứng dụng SD-WAN |
SD-WAN | Điều phối overlay SD-WAN |
SD-WAN | SD-WAN Connector cho FortiSASE Secure Private Access |
SD-WAN | FortiSASE Starter Kit cho n người dùng |
SD-WAN | FortiGate Cloud lưu log trên đám mây 1 năm |
SD-WAN | FortiTelemetry Cloud |
Mua lẻ, ENT | FortiConverter — chuyển đổi cấu hình một lần |
Mua lẻ | Managed FortiGate Service — 24x7, chuyên gia NOC của Fortinet cài đặt thiết bị, cấu hình mạng và thay đổi chính sách |
Mua lẻ | FortiGate Cloud — quản lý, phân tích và lưu log 1 năm |
Mua lẻ | FortiManager Cloud |
Mua lẻ | FortiAnalyzer Cloud |
Mua lẻ | FortiGuard SOCaaS — giám sát log, phân loại sự cố và chuyển SOC 24x7 trên đám mây |
Mua lẻ* | FortiCare Essentials |
Mua lẻ, ENT, UTP, ATP, SD-WAN | FortiCare Premium |
Mua lẻ | FortiCare Elite |
- * Chỉ áp dụng cho model để bàn (Desktop models only)
Đi kèm thuê bao FortiCare ở mọi gói (included with FortiCare Subscription):
- Kiểm soát ứng dụng (Application Control)
- Inline CASB
- Device/OS Detection, GeoIP, Trusted CA Certificates, Internet Services và Botnet IP, DDNS (v4/v6), Local Protection, PSIRT Check, Anti-Phishing
Chú thích của bảng gói dịch vụ
- Content Disarm and Reconstruct, lọc Video, AI-based Inline Malware Prevention và Inline CASB: datasheet ghi không áp dụng cho dòng FortiGate/FortiWiFi 40F, 60E, 60F, 80E và 90E từ bản 7.4.4 trở đi, và không áp dụng cho dòng FortiGate/FortiWiFi 30G và 50G ở mọi bản OS.
- DLP và OT Security: đầy đủ tính năng khi chạy FortiOS 7.4.1.
- FortiSASE Starter Kit: chỉ hỗ trợ trên FortiGate G-series từ trên 120G; xem FortiSASE Ordering Guide để biết model hỗ trợ và số giấy phép người dùng.
Các chú thích này nhắc tới dòng FortiGate/FortiWiFi thương mại, không nêu riêng FortiGate Rugged. Phạm vi áp dụng cho FGR-60G-M12 cần xác nhận với Fortinet hoặc nhà phân phối trước khi chào gói.
Nguồn điện ngoài và ăng-ten được hỗ trợ cho dòng Rugged: xem Fortinet Rugged Accessories data sheet tại tab Tài liệu kỹ thuật.
Theo datasheet Fortinet mã FGR-DAT-R57-20260703, phát hành ngày 03/07/2026.
Tài liệu kỹ thuật
Các tài liệu chính hãng liên quan tới FortiGate Rugged 60G-M12. Link lấy từ chính datasheet của Fortinet.
Tài liệu sản phẩm
- Datasheet FortiGate Rugged Series – mã tài liệu FGR-DAT-R57-20260703, phát hành ngày 03/07/2026. Đây là nguồn số liệu của trang này; bản mới nhất có tại fortinet.com.
- Fortinet Rugged Accessories data sheet – nguồn điện ngoài và ăng-ten được hỗ trợ cho dòng Rugged: tải tài liệu.
- FortiSASE Ordering Guide – model hỗ trợ và số giấy phép người dùng của FortiSASE: tải tài liệu.
Tài liệu giải pháp OT
- OT Ordering Guide – ánh xạ các giải pháp Fortinet theo mô hình Purdue, giúp chọn sản phẩm phù hợp yêu cầu an ninh mạng OT: tải tài liệu.
- OT Security Solutions Hub – thông tin kỹ thuật bổ sung về giải pháp Fortinet cho công nghệ vận hành: docs.fortinet.com/operational-technology.
- FortiGuard OT Security Service – danh sách ứng dụng và giao thức OT mới nhất được dịch vụ hỗ trợ: fortiguard.com/services/ots.